ในแต่ละวัน คนกว่าพันล้านคนอาศัยเทคโนโลยีต่าง ๆ ในการดำรงชีวิต ไม่ว่าจะเป็นการใช้แอปพลิเคชันในการติดต่อสื่อสารและแลกเปลี่ยนข้อมูล การทำธุรกรรมทางการเงินออนไลน์ หรือการซื้อสินค้าออนไลน์ผ่านเว็บไซต์และแอปพลิเคชัน เทคโนโลยีเหล่านี้ดำเนินไปได้เพราะผู้ใช้งานเชื่อมั่นว่าระบบมีความปลอดภัย ข้อมูลที่ส่งหรือรับควรเป็นความลับ ข้อมูลทางการเงินต้องได้รับการรักษาความปลอดภัยโดยป้องกันการดักรับข้อมูล การแก้ไขเปลี่ยนแปลง และการปลอมแปลงข้อมูลโดยผู้ไม่หวังดี
ความเชื่อมั่นเหล่านี้เป็นผลจากเทคโนโลยีเบื้องหลังที่เรียกว่า “วิทยาการเข้ารหัสลับ” (Cryptography) ซึ่งทำหน้าที่ปกป้องข้อมูล ยืนยันตัวตนของผู้ใช้งาน และสร้างความน่าเชื่อถือให้กับระบบดิจิทัลสมัยใหม่ อย่างไรก็ตาม ความปลอดภัยของระบบเข้ารหัสลับที่ใช้อยู่ในปัจจุบันไม่ได้หมายความว่าระบบเหล่านั้นไม่สามารถถูกโจมตีได้ แต่หมายถึงการโจมตีอาจต้องใช้เวลาและทรัพยากรในการคำนวณสูงมากจนไม่สามารถดำเนินการได้อย่างคุ้มค่าด้วยเทคโนโลยีที่มีอยู่
ความปลอดภัยของการเข้ารหัสลับแบบกุญแจสาธารณะจำนวนมากอาศัยสมมติฐานว่าปัญหาทางคณิตศาสตร์บางประเภทแก้ได้ยากสำหรับคอมพิวเตอร์ทั่วไป เช่น ปัญหาการแยกตัวประกอบของจำนวนเต็มขนาดใหญ่ (Integer Factorization Problem: IFP) ซึ่งเกี่ยวข้องกับ RSA และปัญหาลอการิทึมแบบไม่ต่อเนื่องบนเส้นโค้งเชิงวงรี (Elliptic Curve Discrete Logarithm Problem: ECDLP) ซึ่งเกี่ยวข้องกับการเข้ารหัสลับบนเส้นโค้งเชิงวงรี (Elliptic Curve Cryptography: ECC)
การมาถึงของคอมพิวเตอร์ควอนตัม (Quantum Computer) ในอนาคต แม้ปัจจุบันยังเป็นเทคโนโลยีที่อยู่ระหว่างการพัฒนา แต่ผลการวิจัยแสดงให้เห็นว่าอัลกอริทึมควอนตัมบางประเภท เช่น อัลกอริทึมของชอร์ (Shor’s Algorithm) สามารถแก้ปัญหาการแยกตัวประกอบจำนวนเต็มและลอการิทึมแบบไม่ต่อเนื่องได้อย่างมีประสิทธิภาพบนคอมพิวเตอร์ควอนตัมที่มีศักยภาพเพียงพอ [1] ความก้าวหน้าดังกล่าวจึงก่อให้เกิด “ภัยคุกคามจากคอมพิวเตอร์ควอนตัม” (Quantum Threat) ต่อระบบเข้ารหัสลับบางประเภทที่ใช้งานอย่างแพร่หลายในปัจจุบัน
ยังไม่มีข้อสรุปแน่ชัดว่าคอมพิวเตอร์ควอนตัมที่มีศักยภาพในการทำลายระบบเข้ารหัสลับ (Cryptographically Relevant Quantum Computer: CRQC) จะเกิดขึ้นเมื่อใด รายงาน Quantum Threat Timeline ของ Global Risk Institute รวบรวมความเห็นผู้เชี่ยวชาญเพื่อประเมินความเป็นไปได้ภายใต้ความไม่แน่นอนดังกล่าว [2] แต่ความไม่แน่นอนของระยะเวลาไม่ได้หมายความว่าองค์กรควรรอจนเทคโนโลยีพัฒนาเสร็จสิ้นจึงเริ่มเตรียมความพร้อม
ภัยคุกคามนี้ไม่ได้เป็นเพียงเรื่องของอนาคต แต่เกี่ยวข้องกับแนวทางโจมตีที่เรียกว่า “เก็บข้อมูลตอนนี้ ถอดรหัสในภายหลัง” (Harvest Now, Decrypt Later: HNDL) ซึ่งผู้โจมตีอาจดักเก็บข้อมูลที่เข้ารหัสไว้ในปัจจุบันเพื่อรอถอดรหัสเมื่อมีเทคโนโลยีที่เหมาะสมในอนาคต ความเสี่ยงดังกล่าวมีความสำคัญต่อข้อมูลที่ต้องรักษาความลับเป็นเวลานาน เช่น ข้อมูลด้านความมั่นคงของชาติ ข้อมูลทางการแพทย์ และความลับทางการค้า
แนวคิดนี้เปรียบได้กับการขโมยตู้เซฟที่ยังเปิดไม่ได้ไปเก็บไว้ก่อน แล้วรอจนมีเครื่องมือที่เปิดตู้เซฟนั้นได้ในอนาคต องค์กรจึงควรพิจารณาระยะเวลา 3 ช่วงประกอบกัน ได้แก่ (1) ระยะเวลาที่ข้อมูลต้องรักษาความลับ (2) ระยะเวลาที่องค์กรต้องใช้ในการเปลี่ยนผ่านระบบ และ (3) ระยะเวลาที่คาดว่าคอมพิวเตอร์ควอนตัมที่มีศักยภาพเพียงพอจะเกิดขึ้น หากช่วงเวลาแรกรวมกับช่วงเวลาที่สองยาวกว่าช่วงเวลาที่สามข้อมูลขององค์กรย่อมมีความเสี่ยงแม้วันนี้คอมพิวเตอร์ดังกล่าวจะยังไม่เกิดขึ้น ตัวอย่างเช่น ข้อมูลที่ต้องเก็บเป็นความลับ 10 ปี ในระบบที่ต้องใช้เวลาเปลี่ยนผ่าน 5 ปี จะมีความเสี่ยงหากคอมพิวเตอร์ควอนตัมดังกล่าวเกิดขึ้นภายใน 15 ปีข้างหน้า [2]
จากภัยคุกคามดังกล่าว จึงจำเป็นต้องพิจารณาแนวทางรักษาความปลอดภัยในการสื่อสาร
ให้สอดคล้องกับยุคควอนตัม แนวทางสำคัญประกอบด้วย (1) การเข้ารหัสลับหลังยุคควอนตัม (Post-Quantum Cryptography: PQC) ซึ่งปรับเปลี่ยนอัลกอริทึมการเข้ารหัสลับโดยยังสามารถพัฒนาต่อยอดบนโครงสร้างพื้นฐานดิจิทัลที่มีอยู่ และ (2) การแจกจ่ายกุญแจทางควอนตัม (Quantum Key Distribution: QKD) ซึ่งใช้คุณสมบัติของฟิสิกส์ควอนตัมในการสร้างและแจกจ่ายกุญแจลับร่วมกัน แต่ต้องอาศัยอุปกรณ์และช่องทางสื่อสารเฉพาะ ทั้งสองแนวทางมีจุดเด่น ข้อจำกัด และความเหมาะสมในการนำไปใช้แตกต่างกัน
1. หลักการพื้นฐาน สถานการณ์การพัฒนา และภาพรวมมาตรฐานระดับโลกของการเข้ารหัสลับหลังยุคควอนตัม (PQC)
องค์กรและรัฐบาลทั่วโลกร่วมมือกันวิจัยและพัฒนาอัลกอริทึมด้าน PQC โดยหน่วยงานที่มีบทบาทสำคัญคือสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา (National Institute of Standardsand Technology: NIST) ซึ่งดำเนินกระบวนการคัดเลือกและประเมินอัลกอริทึมที่สามารถต้านทานการโจมตีจากคอมพิวเตอร์ทั่วไปและคอมพิวเตอร์ควอนตัม NIST ประกาศมาตรฐานสำคัญในปี 2024 ได้แก่ ML-KEM สำหรับการสร้างความลับร่วมกันผ่านกลไกห่อหุ้มกุญแจ (Key Encapsulation Mechanism: KEM) ตาม FIPS 203, ML-DSA สำหรับลายมือชื่อดิจิทัลตาม FIPS 204 และ SLH-DSA ตาม FIPS 205 [3–5] ส่วน FN-DSA ซึ่งพัฒนาจาก Falcon ยังอยู่ระหว่างการจัดทำเป็นมาตรฐานแยกต่างหาก และยังไม่ได้ประกาศใช้อย่างเป็นทางการ
เพื่อทำความเข้าใจพื้นฐานความปลอดภัยของ ML-KEM อาจเริ่มจากแนวคิด “แลตทิซ” (Lattice)
ซึ่งเปรียบได้กับโครงข่ายของจุดที่จัดเรียงกันเป็นแบบแผน หากเป็นโครงข่ายขนาดเล็กในสองมิติ ผู้สังเกตอาจมองเห็นตำแหน่งและความสัมพันธ์ของจุดได้ง่าย แต่หากโครงข่ายมีโครงสร้างทางคณิตศาสตร์ที่ซับซ้อนและมีหลายมิติ การค้นหาข้อมูลที่ซ่อนอยู่จากข้อมูลที่เปิดเผยจะยากขึ้นอย่างมาก การเปรียบเทียบนี้ช่วยให้เห็นภาพว่าเหตุใดปัญหาบางประเภทจึงแก้ได้ยาก แม้จะยังไม่ใช่คำอธิบายขั้นตอนการทำงานจริงของ ML-KEM
ในทางเทคนิค ML-KEM อาศัยความยากของปัญหา Module Learning with Errors (Module-LWE) ซึ่งเกี่ยวข้องกับโครงสร้างแลตทิซ [3] วิธีการดังกล่าวใช้สร้างกุญแจลับร่วมกันระหว่างสองฝ่าย เพื่อให้สามารถนำกุญแจนั้นไปใช้กับระบบเข้ารหัสลับแบบสมมาตรในการปกป้องข้อมูลได้ ความปลอดภัยจึงไม่ได้มาจากการที่คอมพิวเตอร์ควอนตัมไม่สามารถโจมตีได้โดยเด็ดขาด แต่ตั้งอยู่บนผลการวิเคราะห์ความยากของปัญหาและความปลอดภัยของการออกแบบและติดตั้งใช้งานตามมาตรฐาน
แนวคิดของปัญหา Module-LWE เปรียบได้กับการให้ผู้อื่นแก้โจทย์สมการชุดใหญ่ ซึ่งผู้ออกโจทย์
จงใจใส่ความคลาดเคลื่อนเล็กน้อยไว้ในทุกข้อ หากไม่มีความคลาดเคลื่อน โจทย์จะแก้ได้ไม่ยาก แต่เมื่อมีความคลาดเคลื่อนปะปนอยู่ การย้อนหาคำตอบที่ถูกต้องจะยากขึ้นอย่างมาก ขณะที่ผู้ถือกุญแจลับมีข้อมูลเพียงพอที่จะกรองความคลาดเคลื่อนนั้นออกและได้ผลลัพธ์ที่ถูกต้อง
จุดเด่นสำคัญของ PQC คือสามารถบูรณาการเข้ากับโครงสร้างพื้นฐานซอฟต์แวร์และเครือข่าย
ที่มีอยู่ได้โดยไม่จำเป็นต้องวางระบบสื่อสารทางกายภาพขึ้นใหม่ทั้งหมด อย่างไรก็ตาม การเปลี่ยนผ่านยังต้องประเมินขนาดกุญแจ ข้อมูลที่ส่งผ่านเครือข่าย ความสามารถของอุปกรณ์เดิม ความเข้ากันได้ของระบบ ตลอดจนการบริหารจัดการใบรับรองและกุญแจรหัสลับ ตัวอย่างเช่น ระบบเว็บไซต์ที่ใช้ TLS อาจต้องปรับปรุงทั้งฝั่งเซิร์ฟเวอร์ อุปกรณ์เครือข่าย และซอฟต์แวร์ของผู้ใช้งานให้รองรับอัลกอริทึมที่เลือกใช้
รายละเอียดด้านแลตทิซ เวกเตอร์ฐาน ปัญหาเวกเตอร์ใกล้สุด (Closest Vector Problem: CVP) และพารามิเตอร์ของ ML-KEM แสดงไว้ในภาคผนวก ก เพื่อเป็นข้อมูลเพิ่มเติมสำหรับผู้ที่ประสงค์
จะศึกษาหลักการเชิงเทคนิค
1.1 การใช้เทคโนโลยี PQC ร่วมกับการเข้ารหัสลับแบบเดิม (Hybrid PQC–Classical)
ในช่วงเปลี่ยนผ่าน การใช้ PQC ร่วมกับการเข้ารหัสลับแบบเดิมมีได้ 2 ลักษณะ ลักษณะแรก
คือการรองรับทั้งสองแบบไว้ในระบบ แล้วเลือกใช้แบบใดแบบหนึ่งตามความสามารถของคู่สื่อสาร
เพื่อให้ยังติดต่อกับบริการหรืออุปกรณ์ที่ยังไม่รองรับ PQC ได้ ลักษณะนี้เป็นมาตรการด้านความเข้ากันได้แต่ไม่ได้เพิ่มความปลอดภัย เพราะการเชื่อมต่อที่ใช้แบบเดิมยังมีความเสี่ยงจากคอมพิวเตอร์ควอนตัมเช่นเดิมลักษณะที่สองคือการใช้ทั้งสองแบบพร้อมกันในการเชื่อมต่อเดียว ซึ่งเรียกว่า Hybrid PQC–Classical โดยนำกระบวนการสร้างความลับร่วมกันแบบเดิม เช่น Elliptic Curve Diffie-Hellman Ephemeral (ECDHE) มาทำงานร่วมกับ ML-KEM แล้วรวมผลลัพธ์ด้วยฟังก์ชันอนุพันธ์กุญแจ (Key Derivation Function: KDF) ที่กำหนดไว้ในโพรโทคอล เพื่อสร้างกุญแจสำหรับใช้เข้ารหัสข้อมูล เนื้อหาในหัวข้อนี้กล่าวถึงลักษณะที่สอง
แนวคิดนี้เปรียบได้กับการติดตั้งกุญแจสองชนิดที่ทำงานต่างกันไว้บนประตูบานเดียว ผู้บุกรุกต้อง
ไขกุญแจได้ทั้งสองชนิดจึงจะเปิดประตูได้ หากภายหลังพบว่ากุญแจชนิดหนึ่งมีจุดอ่อน กุญแจอีกชนิดยังคงทำหน้าที่ป้องกันอยู่
ข้อดีของแนวทางนี้คือการเชื่อมต่อจะยังปลอดภัยตราบที่กลไกอย่างน้อยหนึ่งชนิดยังไม่ถูกเจาะ
จึงช่วยลดการพึ่งพากลไกชนิดใดชนิดหนึ่งในช่วงเปลี่ยนผ่าน แต่จำเป็นต้องตรวจสอบวิธีผสมกุญแจ
ความเข้ากันได้ระหว่างคู่สื่อสาร การจัดการข้อผิดพลาด และผลกระทบต่อสมรรถนะ ตัวอย่างเช่น RFC 10024 ของ IETF กำหนดกลไก Hybrid ECDHE–ML-KEM สำหรับ TLS 1.3 [18]
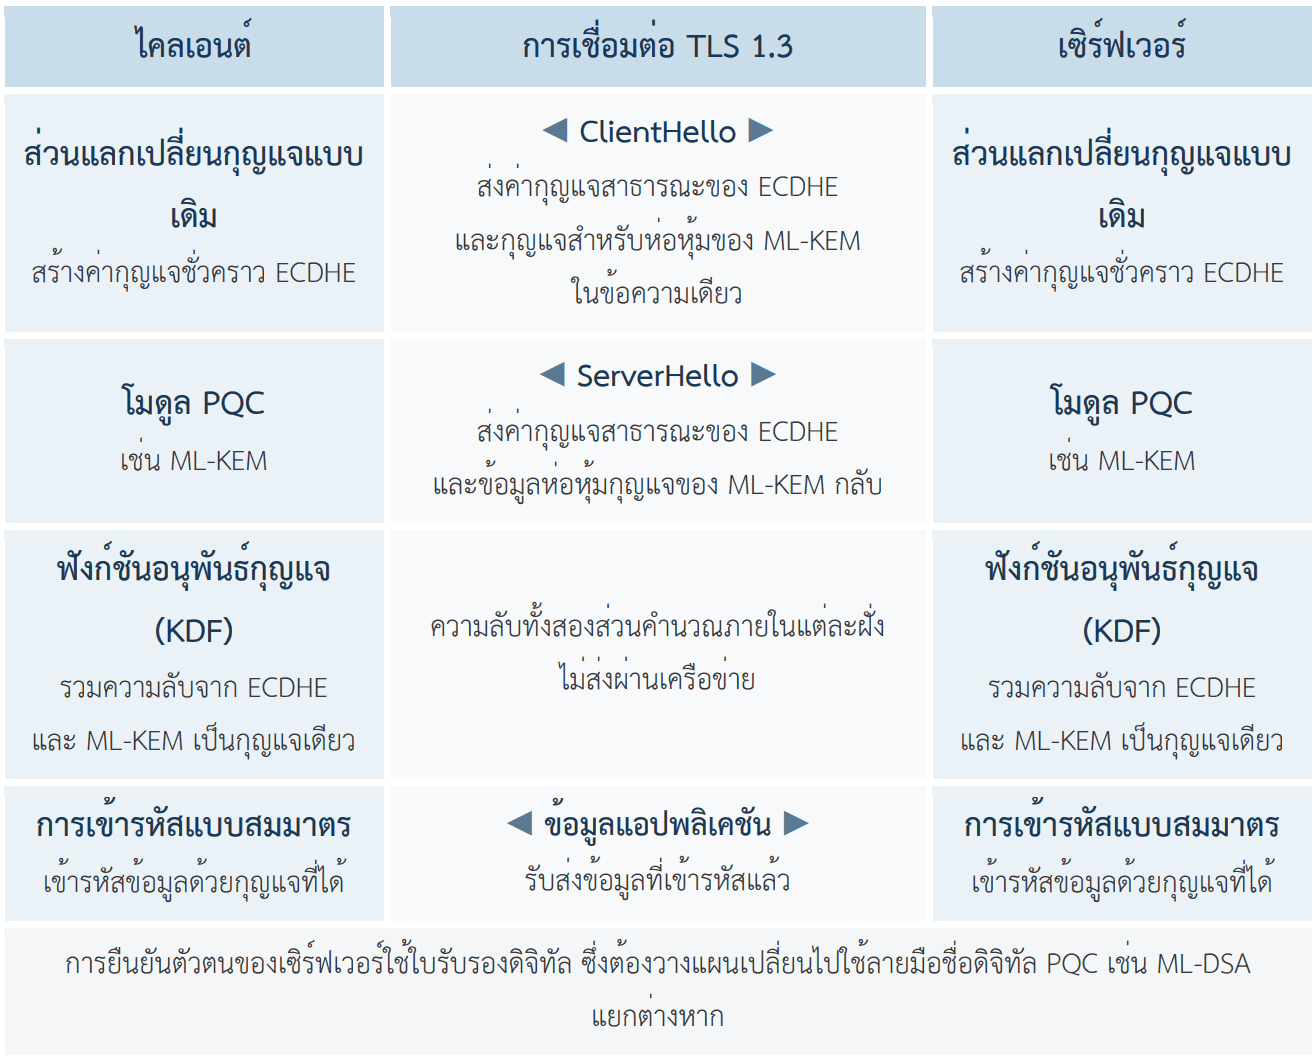
ภาพที่ 1 แสดงองค์ประกอบของการแลกเปลี่ยนกุญแจแบบ Hybrid PQC–Classical ใน TLS 1.3
ฝั่งไคลเอนต์ส่งค่ากุญแจสาธารณะของทั้ง ECDHE และ ML-KEM ไปในข้อความเริ่มต้นการเชื่อมต่อ (ClientHello) ฝั่งเซิร์ฟเวอร์ตอบกลับด้วยค่ากุญแจสาธารณะของ ECDHE และข้อมูลห่อหุ้มกุญแจ
ของ ML-KEM (ServerHello) จากนั้นทั้งสองฝั่งคำนวณความลับทั้งสองส่วนภายในเครื่องของตนเองแล้วนำมารวมกันด้วย KDF เพื่อสร้างกุญแจสำหรับเข้ารหัสข้อมูลแบบสมมาตร โดยความลับดังกล่าวไม่ถูกส่งผ่านเครือข่าย [18]
2. หลักการพื้นฐาน สถานการณ์การพัฒนา และภาพรวมมาตรฐานระดับโลกของการแจกจ่ายกุญแจทางควอนตัม (QKD)
ทั้งระบบเข้ารหัสลับแบบกุญแจสาธารณะที่ใช้ในปัจจุบันและ PQC ต่างอาศัยสมมติฐานเกี่ยวกับ
ความยากของปัญหาคณิตศาสตร์บางประเภท จึงไม่อาจรับประกันได้ว่าความก้าวหน้าทางวิทยาการจะไม่ทำให้เกิดวิธีโจมตีใหม่ในอนาคต แนวทางที่มีพื้นฐานแตกต่างกันคือการแจกจ่ายกุญแจทางควอนตัม (Quantum Key Distribution: QKD) ซึ่งใช้คุณสมบัติของฟิสิกส์ควอนตัมให้ผู้สื่อสารสองฝ่ายสร้างกุญแจลับร่วมกัน QKD ไม่ได้เข้ารหัสข้อความโดยตรง แต่กุญแจที่ได้จะนำไปใช้ร่วมกับอัลกอริทึมเข้ารหัสลับที่เหมาะสม
โพรโทคอล QKD ที่เป็นที่รู้จักมากที่สุดคือ BB84 ซึ่งตั้งชื่อตามผู้คิดค้น ได้แก่ ชาร์ลส์ เอช. เบนเน็ตต์ (Charles H. Bennett) และจิลส์ บราสซาร์ด (Gilles Brassard) [13] แนวคิดหลักคือการแทนข้อมูลด้วยสถานะควอนตัมของอนุภาคแสงหรือโฟตอน (Photon) แล้วส่งผ่านช่องทางสื่อสาร เช่น ใยแก้วนำแสงหรือช่องทางในอากาศ รูปแบบหนึ่งอาศัยสมบัติโพลาไรเซชัน (Polarization) ของแสง ซึ่งบ่งบอกทิศทางการสั่นของสนามไฟฟ้าและสามารถใช้แทนสถานะของคิวบิต (Qubit) ได้
หัวใจของการสื่อสารควอนตัมในลักษณะนี้อยู่ที่การวัดสถานะ หากผู้รับเลือกวิธีวัดที่สอดคล้องกับวิธีเตรียมสถานะของผู้ส่ง จะสามารถได้รับผลลัพธ์ที่คาดหมายได้ แต่หากเลือกวิธีวัดที่ไม่สอดคล้อง
ผลลัพธ์อาจเป็นแบบสุ่มและการวัดนั้นอาจทำให้สถานะเปลี่ยนไป คุณสมบัตินี้เป็นพื้นฐานของการตรวจจับความผิดปกติจากการดักฟังในโพรโทคอล BB84 ความผิดพลาดดังกล่าวยังอาจเกิดจากคุณภาพอุปกรณ์และสภาพช่องทางสื่อสารได้ด้วย
2.1 ตัวอย่างการทำงานของโพรโทคอล BB84
เพื่อให้ง่ายต่อการทำความเข้าใจ สมมติให้ผู้ส่งชื่อ “อลิซ” และผู้รับชื่อ “บ็อบ” อลิซสุ่มเลือกวิธี
เตรียมสถานะของโฟตอนจากสองรูปแบบ ได้แก่ แนวนอนและแนวตั้ง หรือแนวทแยง แล้วส่งโฟตอน
ที่แทนค่าบิต 0 หรือ 1 ไปยังบ็อบ ขณะที่บ็อบยังไม่ทราบวิธีที่อลิซเลือก จึงต้องสุ่มเลือกรูปแบบการวัดสำหรับโฟตอนแต่ละตัว
เมื่อการส่งเสร็จสิ้น อลิซและบ็อบใช้ช่องทางดั้งเดิมที่ยืนยันตัวตน (Authenticated Classical Channel) ซึ่งเป็นช่องทางสาธารณะ เพื่อเปิดเผยว่าตนใช้รูปแบบการเตรียมหรือวัดชนิดใด โดยไม่เปิดเผยค่าบิตที่ใช้สร้างกุญแจ จากนั้นเลือกเก็บเฉพาะรอบที่ทั้งสองฝ่ายใช้รูปแบบตรงกัน ข้อมูลที่ได้เรียกว่า “กุญแจดิบ” (Raw Key) เนื่องจากแต่ละฝ่ายสุ่มเลือกรูปแบบจาก 2 แบบโดยไม่รู้ว่าอีกฝ่ายเลือกแบบใด โอกาสที่จะเลือกตรงกันในแต่ละรอบจึงเท่ากับครึ่งหนึ่ง คล้ายการโยนเหรียญสองเหรียญพร้อมกันแล้วออกหน้าเดียวกัน ดังนั้น หากส่งโฟตอน 1,000 ตัว จะมีรอบที่เลือกรูปแบบตรงกันประมาณ 500 รอบ ส่วนในระบบจริง จำนวนดังกล่าวจะน้อยกว่านี้ เนื่องจากโฟตอนบางส่วนสูญหายระหว่างทางและอาจเกิดความคลาดเคลื่อนจากอุปกรณ์
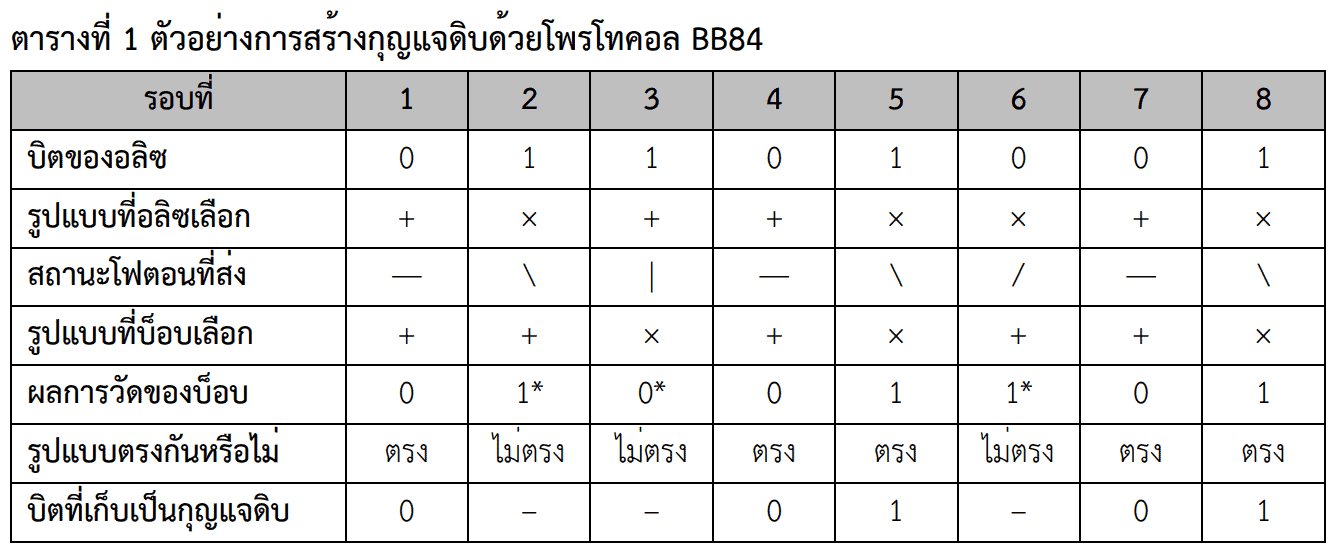
ตารางที่ 1 แสดงตัวอย่างการส่งโฟตอน 8 ตัว ในรอบที่อลิซและบ็อบเลือกรูปแบบตรงกัน (รอบที่ 1, 4, 5, 7 และ 8) บ็อบจะได้ค่าบิตตรงกับที่อลิซส่งเสมอ ส่วนรอบที่เลือกรูปแบบไม่ตรงกัน ผลการวัดของบ็อบเป็นค่าสุ่ม ทั้งสองฝ่ายจึงตัดรอบเหล่านั้นทิ้ง กุญแจดิบที่ได้ในตัวอย่างนี้คือ 00101 ซึ่งทั้งสองฝ่ายได้ตรงกันโดยไม่เคยส่งค่าบิตผ่านช่องทางสาธารณะเลย ในตารางนี้ สัญลักษณ์ + หมายถึงรูปแบบแนวนอนและแนวตั้ง (สัญลักษณ์ — แทนบิต 0 และสัญลักษณ์ | แทนบิต 1) สัญลักษณ์ × หมายถึงรูปแบบแนวทแยง (สัญลักษณ์ / แทนบิต 0 และสัญลักษณ์ \ แทนบิต 1) และสัญลักษณ์ * หมายถึงผลการวัดที่เป็นค่าสุ่มเนื่องจากเลือกรูปแบบไม่ตรงกัน
หากผู้โจมตีพยายามดักวัดโฟตอนโดยไม่ทราบรูปแบบที่อลิซเลือก การวัดที่ไม่สอดคล้องอาจรบกวนสถานะ และทำให้ผลลัพธ์ที่บ็อบได้รับเกิดข้อผิดพลาดมากขึ้น อลิซและบ็อบจึงสุ่มเปิดเผยบิตบางส่วนของกุญแจดิบเพื่อตรวจสอบอัตราข้อผิดพลาด หากเกินเกณฑ์ที่กำหนดจะยกเลิกการสร้างกุญแจชุดนั้นหากอยู่ในเกณฑ์ยอมรับได้ จะดำเนินการปรับแก้ความคลาดเคลื่อนของข้อมูล (Error Correction) และลดข้อมูลที่ผู้โจมตีอาจทราบ (Privacy Amplification) เพื่อให้ได้กุญแจลับสุดท้าย
แม้ QKD มีจุดแข็งจากคุณสมบัติทางฟิสิกส์ แต่ความปลอดภัยของระบบจริงยังขึ้นอยู่กับสมมติฐานของโพรโทคอล การยืนยันตัวตนของช่องทางสื่อสาร อุปกรณ์ตรวจวัด คุณภาพช่องสัญญาณ การป้องกันช่องทางรั่วไหล และการจัดการกุญแจ ดังนั้น จึงไม่ควรตีความว่า QKD ทำให้การสื่อสารปลอดภัยโดยสมบูรณ์โดยอัตโนมัติ อีกทั้งการใช้งานยังต้องมีโครงสร้างพื้นฐานเฉพาะและค่าใช้จ่ายในการดำเนินการ [14]
นอกจากนี้ QKD ยังมีข้อจำกัดด้านระยะทาง เนื่องจากโฟตอนสูญหายระหว่างเดินทางในใยแก้ว
นำแสงมากขึ้นตามระยะทาง และไม่สามารถขยายสัญญาณควอนตัมด้วยวิธีเดียวกับสัญญาณสื่อสารทั่วไปได้การเชื่อมต่อแบบจุดต่อจุดผ่านใยแก้วนำแสงในทางปฏิบัติจึงจำกัดอยู่ที่ระยะประมาณ 100 กิโลเมตรหากต้องการเชื่อมต่อในระยะไกลกว่านั้น ต้องอาศัยโหนดทวนสัญญาณที่เชื่อถือได้ (Trusted Node) ซึ่งกุญแจจะปรากฏในรูปแบบที่อ่านได้ ณ โหนดดังกล่าว โหนดเหล่านี้จึงต้องได้รับการคุ้มครองทั้งทางกายภาพและทางไซเบอร์ หรืออาศัยการเชื่อมต่อผ่านดาวเทียม [14,16] การใช้โหนดทวนสัญญาณคล้ายการส่งจดหมายผ่านผู้ส่งต่อหลายทอด ซึ่งผู้ส่งต่อแต่ละรายต้องเปิดซองแล้วปิดผนึกใหม่ จึงต้องเชื่อถือได้ว่าผู้ส่งต่อทุกรายจะไม่อ่านหรือแก้ไขเนื้อหา
2.2 การใช้ PQC ร่วมกับ QKD (Hybrid PQC–QKD)
อีกแนวทางหนึ่งคือการผสมผสาน QKD และ PQC เข้าด้วยกันเป็นระบบ Hybrid PQC–QKD
โดยให้ QKD สร้างกุญแจหรือข้อมูลกุญแจผ่านช่องทางควอนตัม และให้ PQC สร้างความลับร่วมกันผ่านช่องทางการสื่อสารแบบดิจิทัล ก่อนนำผลลัพธ์ทั้งสองส่วนผ่านกลไกผสมกุญแจ (Key Combiner) ที่ผ่านการออกแบบและวิเคราะห์อย่างเหมาะสม แล้วนำกุญแจที่ได้ไปใช้กับการเข้ารหัสข้อมูลแบบสมมาตร [21,22]
แนวทางนี้ใช้หลักการเดียวกับการติดตั้งกุญแจสองชนิดบนประตูบานเดียวในหัวข้อ 1.1 แต่กุญแจ
ชนิดหนึ่งมาจากช่องทางควอนตัม หากการออกแบบกลไกผสมกุญแจมีคุณสมบัติด้านความปลอดภัย
ที่เหมาะสม แนวทางนี้อาจช่วยรักษาการคุ้มครองข้อมูลในบางสถานการณ์ แม้ความปลอดภัยขององค์ประกอบหนึ่งจะลดลง [21,22] อย่างไรก็ตาม การยืนยันตัวตนยังเป็นข้อกำหนดสำคัญของ QKD และการใช้สองเทคโนโลยีร่วมกันไม่ได้แก้ปัญหาด้านอุปกรณ์ ความพร้อมใช้งาน การบริหารจัดการกุญแจ หรือความปลอดภัยของส่วนเชื่อมต่อโดยอัตโนมัติ [14]
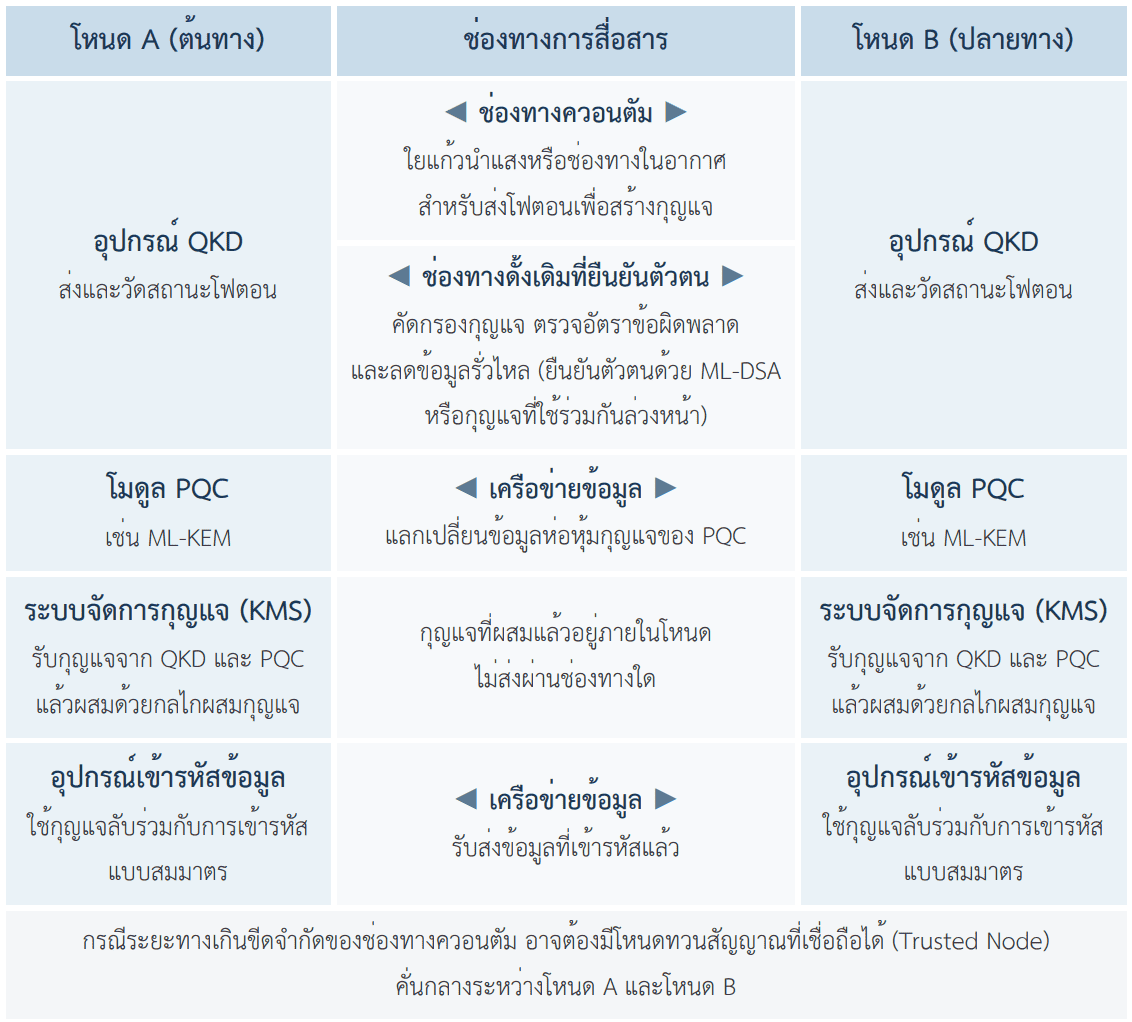
องค์ประกอบของระบบ Hybrid PQC–QKD แสดงในภาพที่ 2 โดยโหนดต้นทางและโหนดปลายทางแต่ละฝั่งประกอบด้วยอุปกรณ์ QKD โมดูล PQC ระบบจัดการกุญแจ (Key Management System: KMS) ซึ่งทำหน้าที่ผสมกุญแจ และอุปกรณ์เข้ารหัสข้อมูล ทั้งสองโหนดเชื่อมต่อกันผ่านช่องทาง 3 ประเภท ได้แก่ (1) ช่องทางควอนตัมสำหรับส่งโฟตอน (2) ช่องทางดั้งเดิมที่ยืนยันตัวตนสำหรับขั้นตอนประมวลผลกุญแจของ QKD และ (3) เครือข่ายข้อมูลสำหรับแลกเปลี่ยนข้อมูลของ PQC และรับส่งข้อมูลที่เข้ารหัสแล้ว
การใช้งานลักษณะนี้เหมาะกับการประเมินเป็นรายกรณี โดยเฉพาะระบบสื่อสารที่มีความสำคัญสูงและมีความพร้อมด้านโครงสร้างพื้นฐาน QKD อยู่แล้ว ขณะที่องค์กรทั่วไปอาจเริ่มต้นจาก PQC และการยกระดับความสามารถในการปรับเปลี่ยนอัลกอริทึมเข้ารหัสลับ เนื่องจากสามารถประยุกต์ใช้กับระบบสารสนเทศจำนวนมากได้กว้างกว่า
3. การเปรียบเทียบเทคโนโลยี PQC และ QKD
PQC และ QKD มีเป้าหมายร่วมกันในการสนับสนุนความปลอดภัยของการสื่อสารในยุคควอนตัม
แต่มีพื้นฐานความปลอดภัย รูปแบบการติดตั้ง และข้อจำกัดแตกต่างกัน ตารางที่ 2 สรุปการเปรียบเทียบทั้งสองแนวทางในประเด็นสำคัญ ตั้งแต่พื้นฐานความปลอดภัย ข้อดี ต้นทุน ข้อจำกัด ผลกระทบ จนถึงกรณีใช้งานที่เหมาะสม ส่วนแนวทางแบบผสมผสานได้กล่าวไว้แล้วในหัวข้อ 1.1 และ 2.2 ทั้งนี้ ข้อมูลในตารางเป็นการเปรียบเทียบเชิงคุณภาพเพื่อประกอบการพิจารณา มิใช่การจัดอันดับหรือการประเมินต้นทุนในเชิงตัวเลข ความเหมาะสมของแต่ละแนวทางต้องพิจารณาระบบงาน ระดับความเสี่ยง และข้อกำหนดที่เกี่ยวข้อง
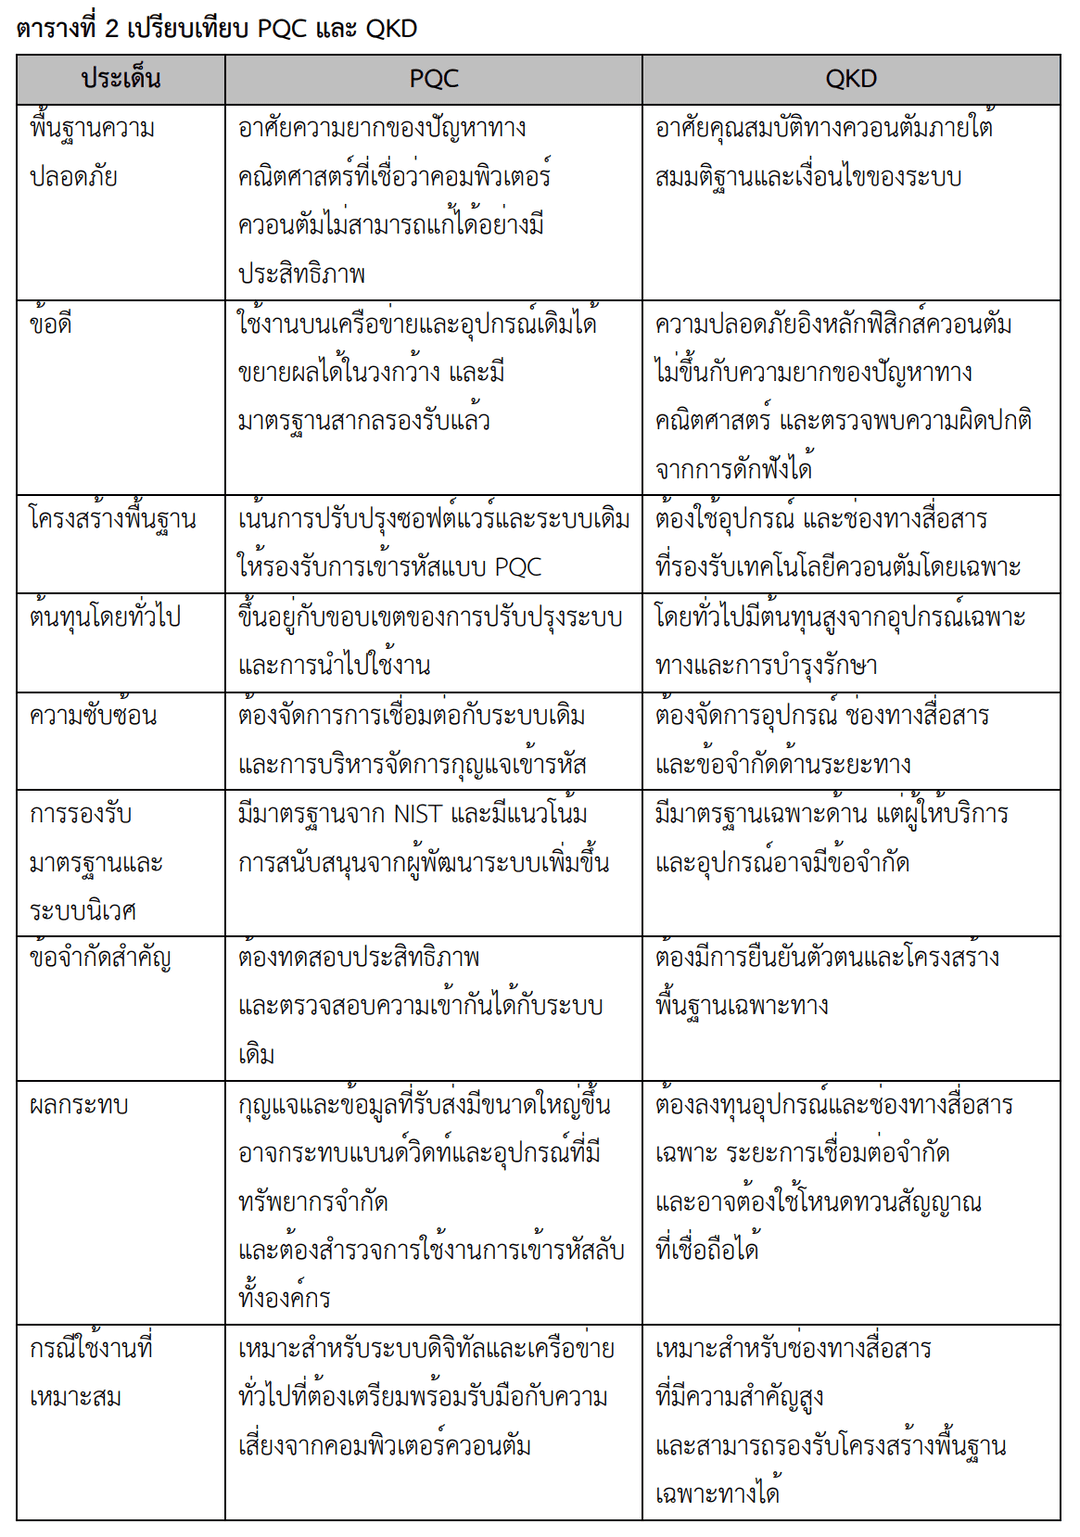
ในด้านต้นทุน ค่าใช้จ่ายของ PQC ส่วนใหญ่เกิดจากการสำรวจการใช้งานการเข้ารหัสลับ การปรับปรุงซอฟต์แวร์ การทดสอบความเข้ากันได้ และการเปลี่ยนอุปกรณ์ที่ไม่สามารถปรับปรุงได้ ต้นทุนดังกล่าว มีแนวโน้มลดลงเมื่อระบบปฏิบัติการ ไลบรารีการเข้ารหัสลับ และโพรโทคอลมาตรฐาน เช่น TLS 1.3 รองรับ PQC และกลไกแบบผสมผสานมากขึ้น [7,18] ส่วน QKD มีต้นทุนหลักจากอุปกรณ์เฉพาะทางช่องทางสื่อสารเฉพาะ โหนดทวนสัญญาณ และการบำรุงรักษา ซึ่งเพิ่มขึ้นตามระยะทางและจำนวนจุดเชื่อมต่อ [14] สำหรับแนวทางแบบผสมผสาน ต้นทุนจะรวมค่าใช้จ่ายของเทคโนโลยีที่นำมาใช้ร่วมกัน และค่าใช้จ่ายในการบูรณาการและทดสอบระบบ
4. สถานการณ์การพัฒนาและแนวทางการเปลี่ยนผ่านในระดับนานาชาติ
นานาประเทศได้เริ่มกำหนดยุทธศาสตร์และแผนการดำเนินงาน (Roadmap) เพื่อรับมือภัยคุกคามจากคอมพิวเตอร์ควอนตัมอย่างจริงจัง โดยสหรัฐอเมริกาออกบันทึกความมั่นคงแห่งชาติ NSM-10
เพื่อเร่งการวางแผนเปลี่ยนผ่านระบบที่มีความเสี่ยง และหน่วยงาน NIST ร่วมกับ CISA และ NSA ได้เผยแพร่แนวทางเตรียมความพร้อมขององค์กร [6–8] สำหรับระบบความมั่นคงแห่งชาติของสหรัฐอเมริกามีการกำหนดกรอบเวลาเฉพาะภายใต้แนวทาง CNSA 2.0 ซึ่งควรแยกจากนโยบายที่ใช้กับองค์กรทั่วไป
สหภาพยุโรป (European Union: EU) กำหนดแนวทางร่วมกันผ่าน NIS Cooperation Group
และประกาศแผนประสานการเปลี่ยนผ่านสู่ PQC ในปี 2025 โดยเน้นให้ประเทศสมาชิกเริ่มดำเนินการภายในสิ้นปี 2026 และให้ระบบที่มีความเสี่ยงสูงได้รับการคุ้มครองด้วย PQC โดยเร็วและไม่ช้ากว่าสิ้นปี 2030 [19] นอกจากนี้ EU ยังดำเนินโครงการโครงสร้างพื้นฐานการสื่อสารควอนตัม EuroQCI ซึ่งรวมการศึกษาการนำ QKD ไปใช้ในเครือข่ายการสื่อสารเฉพาะด้าน [9,15]
ในภูมิภาคเอเชีย ญี่ปุ่นได้พัฒนาแนวทางประเมินเทคโนโลยีเข้ารหัสลับผ่านกลไก CRYPTREC
และปรับปรุงรายการอัลกอริทึมที่แนะนำให้รองรับ ML-KEM ในปี 2026 [10,20] ส่วนเกาหลีใต้ให้ความสำคัญกับการกำหนดนโยบายและการประเมินอัลกอริทึม PQC ภายในประเทศ [11] ขณะที่จีนดำเนินกิจกรรมวิจัยและพัฒนาอัลกอริทึมเข้ารหัสลับ รวมทั้งงานด้านเครือข่ายสื่อสารควอนตัม [12,16]
ในส่วนของ QKD แนวทางระหว่างประเทศมีความแตกต่างกันอย่างเห็นได้ชัด โดย NSA ของสหรัฐอเมริการะบุข้อจำกัดของ QKD และไม่สนับสนุนการใช้ QKD ในระบบความมั่นคงแห่งชาติ เนื่องจากข้อจำกัดทั้งด้านการยืนยันตัวตน ความจำเป็นต้องใช้อุปกรณ์เฉพาะ และต้นทุน [14] ในทางกลับกัน EU รวมถึงประเทศในเอเชียบางแห่งลงทุนวิจัยและทดลองใช้เครือข่ายการสื่อสารควอนตัมเพื่อประเมินประโยชน์ในบริบทเฉพาะ [15,16] ความแตกต่างเหล่านี้สะท้อนว่าไม่มีแนวทางเดียวที่เหมาะกับทุกหน่วยงานหรือทุกประเภทของระบบ
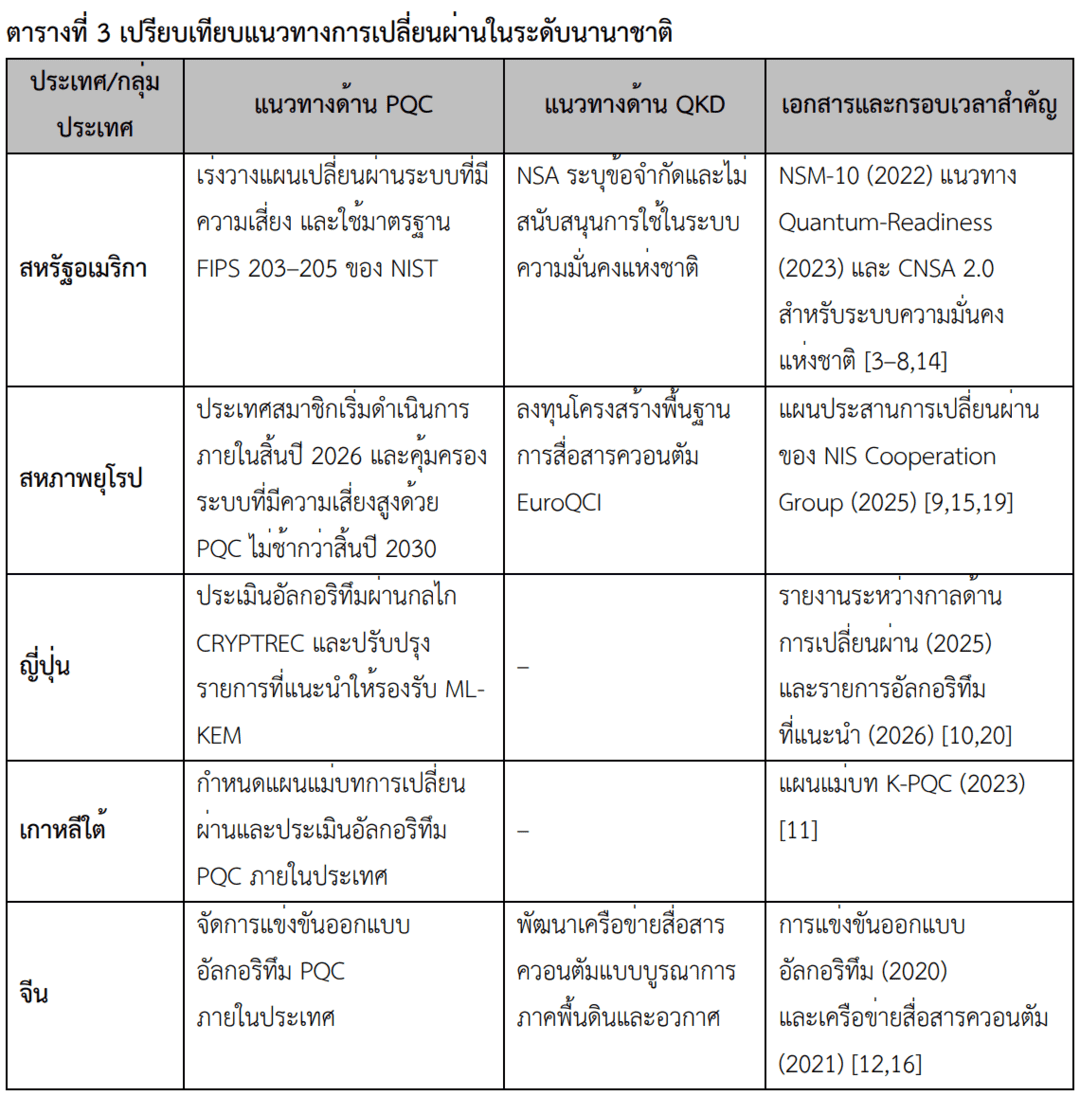
ตารางที่ 3 สรุปแนวทางของประเทศและกลุ่มประเทศที่กล่าวถึงข้างต้น ทั้งด้าน PQC ด้าน QKD
และเอกสารหรือกรอบเวลาสำคัญ จะเห็นได้ว่าทุกประเทศให้ความสำคัญกับการเปลี่ยนผ่านสู่ PQC เป็นลำดับแรก ส่วนการนำ QKD มาใช้ แต่ละประเทศมีแนวทางแตกต่างกันไปตามบริบทด้านความมั่นคงและความพร้อมในการลงทุนโครงสร้างพื้นฐาน ทั้งนี้ สัญลักษณ์ – ในตารางหมายถึงไม่ได้กล่าวถึงในเอกสารที่อ้างอิงในบทความนี้
สำหรับประเทศไทย การติดตามมาตรฐานและแนวทางระหว่างประเทศควรดำเนินควบคู่กับการประเมินบริบทของระบบสารสนเทศภาครัฐและโครงสร้างพื้นฐานสำคัญทางสารสนเทศ การสำรวจ
การใช้งานการเข้ารหัสลับ การพัฒนาบุคลากร และการทดสอบการประยุกต์ใช้เทคโนโลยีในระบบจริงโดยมีเป้าหมายเพื่อจัดทำแผนเปลี่ยนผ่านที่คำนึงถึงความเสี่ยง ความต่อเนื่องของบริการ และความพร้อมของผู้เกี่ยวข้อง
5. Crypto Agility และการเตรียมความพร้อมขององค์กร
การเปลี่ยนผ่านไปสู่ PQC ไม่ใช่เพียงการนำอัลกอริทึมใหม่มาติดตั้งแทนที่อัลกอริทึมเดิม แต่เป็นกระบวนการที่เกี่ยวข้องกับระบบงาน บุคลากร อุปกรณ์ และผู้ให้บริการหลายส่วน แนวคิดสำคัญที่ช่วยสนับสนุนการเปลี่ยนผ่านคือ “ความสามารถในการปรับเปลี่ยนการเข้ารหัสลับ” (Crypto Agility)หมายถึงความสามารถขององค์กรในการปรับ เปลี่ยน หรือทดแทนอัลกอริทึมและองค์ประกอบการเข้ารหัสลับโดยรักษาความปลอดภัยและความต่อเนื่องของบริการไว้ [17]
ตัวอย่างเช่น หากระบบสารสนเทศมีการฝังวิธีเข้ารหัสไว้กับซอฟต์แวร์โดยตรง การเปลี่ยนอัลกอริทึมอาจต้องแก้ไขและทดสอบโปรแกรมจำนวนมาก ในทางกลับกัน หากออกแบบระบบให้แยกส่วนการเข้ารหัสลับและมีกลไกกำหนดค่าที่สามารถปรับเปลี่ยนได้ พร้อมทั้งมีการบริหารเวอร์ชันและมาตรฐานการเชื่อมต่ออย่างเหมาะสม ก็จะช่วยลดผลกระทบเมื่อจำเป็นต้องย้ายไปใช้อัลกอริทึมใหม่ การเปลี่ยนแปลงดังกล่าวต้องมีการควบคุมและทดสอบเพื่อป้องกันการเลือกใช้อัลกอริทึมที่ไม่ปลอดภัย
ความแตกต่างนี้เปรียบได้กับประตูที่ใช้ไส้กุญแจแบบถอดเปลี่ยนได้ ซึ่งเปลี่ยนเฉพาะไส้กุญแจได้
โดยไม่ต้องรื้อประตูทั้งบาน กับประตูที่เชื่อมกุญแจติดไว้กับบานประตู ซึ่งต้องรื้อเปลี่ยนทั้งชุดเมื่อกุญแจไม่ปลอดภัย
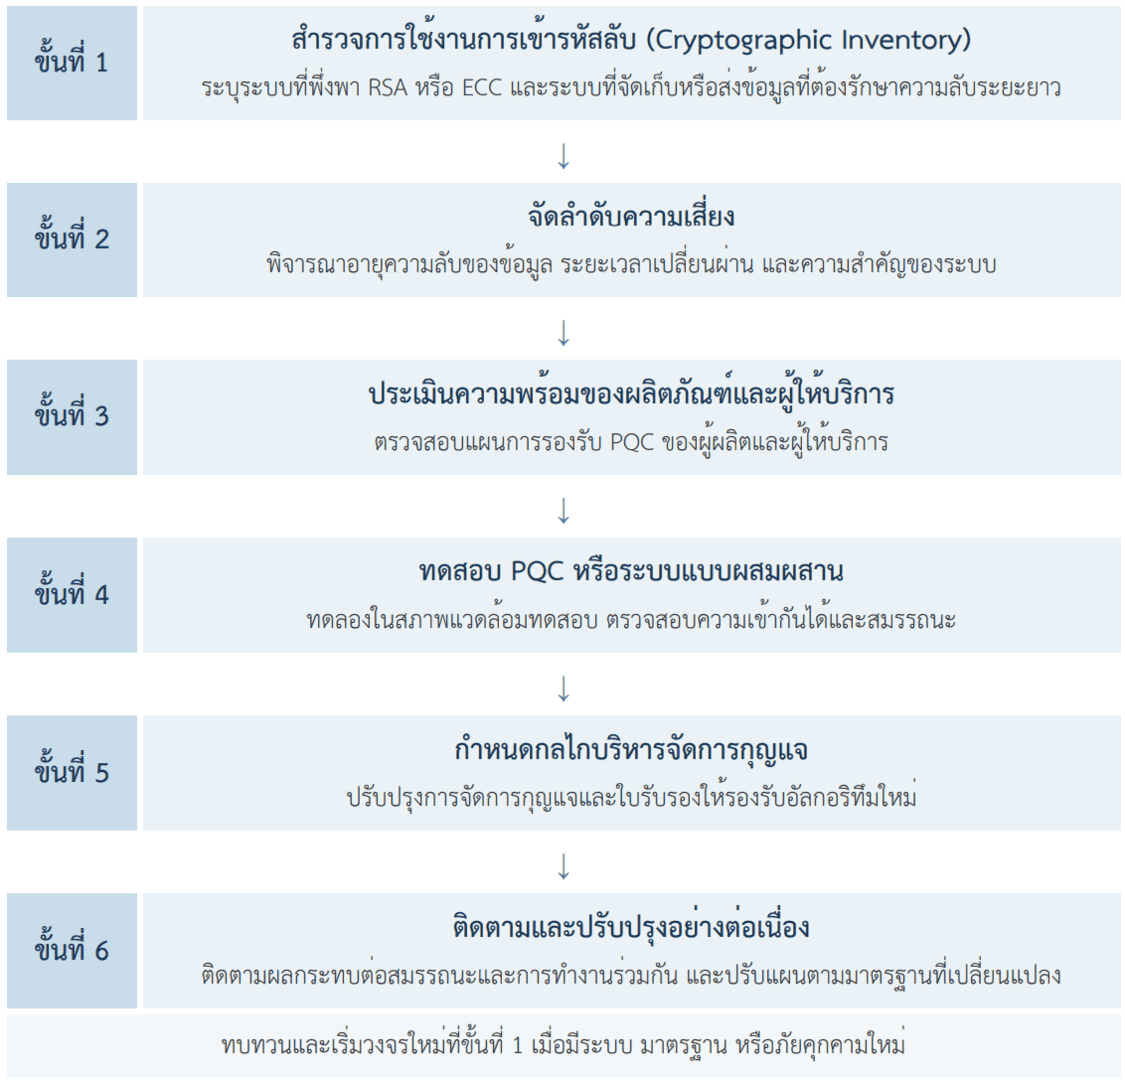
ในระดับองค์กร การดำเนินงานควรเริ่มจากการสำรวจสินทรัพย์และการใช้งานการเข้ารหัสลับ (Cryptographic Inventory) ระบุระบบที่พึ่งพา RSA หรือ ECC และระบบที่ใช้จัดเก็บหรือส่งข้อมูล
ที่ต้องรักษาความลับในระยะยาว จากนั้นจัดลำดับความเสี่ยง ประเมินความพร้อมของผลิตภัณฑ์
และผู้ให้บริการ วางแผนทดสอบ PQC หรือระบบแบบผสมผสาน กำหนดกลไกบริหารกุญแจ และติดตามผลกระทบต่อประสิทธิภาพและการทำงานร่วมกันของระบบ ทั้งหมดควรดำเนินการตามแผนเปลี่ยนผ่านที่สามารถปรับปรุงได้อย่างต่อเนื่อง [7,17]
ภาพที่ 3 สรุปขั้นตอนการเตรียมความพร้อมดังกล่าวเป็น 6 ขั้นตอน ขั้นตอนที่สำคัญที่สุด คือการสำรวจการใช้งานการเข้ารหัสลับ เนื่องจากองค์กรไม่สามารถวางแผนเปลี่ยนสิ่งที่ไม่ทราบว่ามีอยู่ได้ เปรียบได้กับการทำบัญชีกุญแจทุกดอกในอาคารก่อนตัดสินใจเปลี่ยนระบบกุญแจ ส่วนการจัดลำดับความเสี่ยงควรพิจารณาระยะเวลาที่ข้อมูลต้องรักษาความลับและระยะเวลาที่ใช้ในการเปลี่ยนผ่านตามที่กล่าวไว้ในบทนำ ขั้นตอนทั้งหมดเป็นวงจรที่ต้องทบทวนเมื่อมีระบบใหม่ มาตรฐานใหม่ หรือข้อมูลภัยคุกคามที่เปลี่ยนไป
สำหรับผู้บริหาร ประเด็นสำคัญจึงไม่ใช่การตัดสินใจเลือกเทคโนโลยีใดเทคโนโลยีหนึ่งให้ครอบคลุม
ทุกระบบ แต่เป็นการจัดให้มีข้อมูลความเสี่ยง แผนดำเนินงาน ทรัพยากร และแนวทางกำกับติดตาม
ที่เหมาะสม ส่วนผู้ปฏิบัติงานควรมีหลักเกณฑ์ในการทดลองใช้งาน ตรวจสอบความเข้ากันได้
และดำเนินการเปลี่ยนผ่านอย่างเป็นขั้นตอน
6. บทสรุป
การพัฒนาคอมพิวเตอร์ควอนตัมเป็นทั้งความก้าวหน้าทางเทคโนโลยีและความท้าทายต่อระบบรักษาความปลอดภัยทางดิจิทัลที่ใช้งานในปัจจุบัน แม้ยังไม่อาจระบุได้แน่ชัดว่าคอมพิวเตอร์ควอนตัมที่สามารถโจมตีระบบเข้ารหัสลับจะพร้อมใช้งานเมื่อใด แต่ความเสี่ยงจากการจัดเก็บข้อมูลเพื่อรอถอดรหัสในอนาคตทำให้การเตรียมพร้อมควรเริ่มตั้งแต่วันนี้ PQC เป็นแนวทางสำคัญสำหรับการปรับปรุงระบบดิจิทัลในวงกว้างส่วน QKD เป็นทางเลือกที่อาจมีบทบาทในการสื่อสารบางประเภทซึ่งมีข้อกำหนดและโครงสร้างพื้นฐานรองรับทั้งสองแนวทางยังสามารถใช้ร่วมกับการเข้ารหัสลับแบบเดิม หรือใช้ร่วมกันในรูปแบบผสมผสานได้ตามความเหมาะสม ไม่ว่าจะเลือกแนวทางใด องค์กรควรพัฒนา Crypto Agility ควบคู่กันไป ซึ่งไม่ใช่เทคโนโลยีทางเลือกอีกแบบหนึ่ง แต่เป็นความสามารถขององค์กรในการปรับเปลี่ยนอัลกอริทึม และองค์ประกอบการเข้ารหัสลับได้อย่างปลอดภัยและต่อเนื่อง เพื่อรองรับมาตรฐานและภัยคุกคามที่เปลี่ยนแปลงในอนาคต การเลือกใช้แนวทางใดจึงต้องคำนึงถึงความเสี่ยง ความเหมาะสมทางเทคนิค ต้นทุน และความพร้อมของระบบประกอบกัน
ภาคผนวก ก ข้อมูลประกอบเชิงเทคนิคเกี่ยวกับแลตทิซและ ML-KEM
ภาคผนวกนี้อธิบายแนวคิดเรื่องแลตทิซเพิ่มเติมสำหรับผู้อ่านที่สนใจหลักการทางคณิตศาสตร์
ภาพในภาคผนวกเป็นเพียงตัวอย่างเพื่อช่วยทำความเข้าใจปัญหาที่เกี่ยวข้องกับแลตทิซ ไม่ใช่แผนภาพขั้นตอนการสร้างหรือถอดกุญแจจริงของ ML-KEM
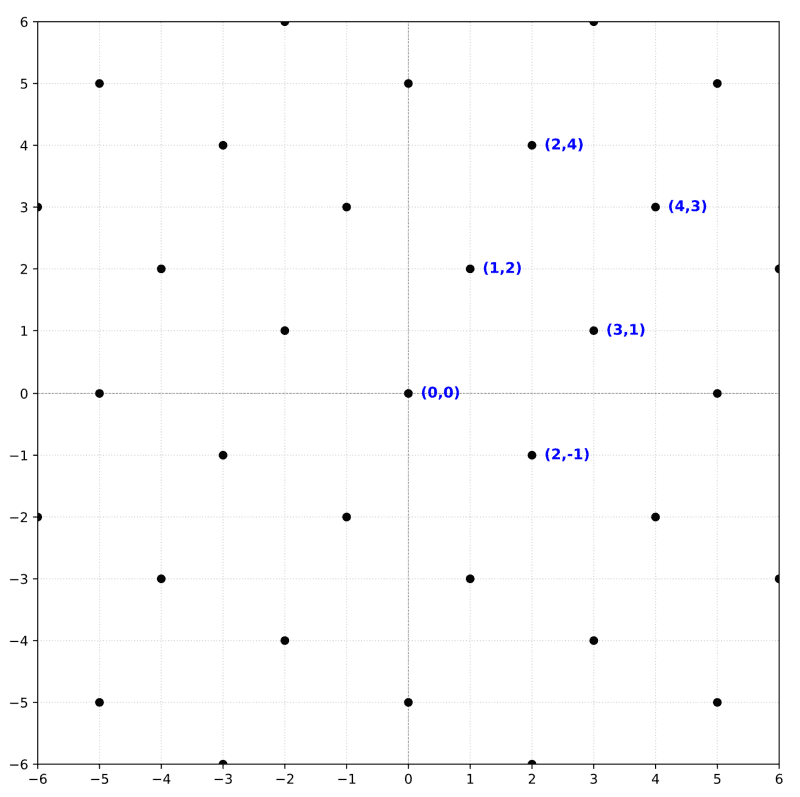
ก.1 แลตทิซสองมิติและเวกเตอร์ฐาน
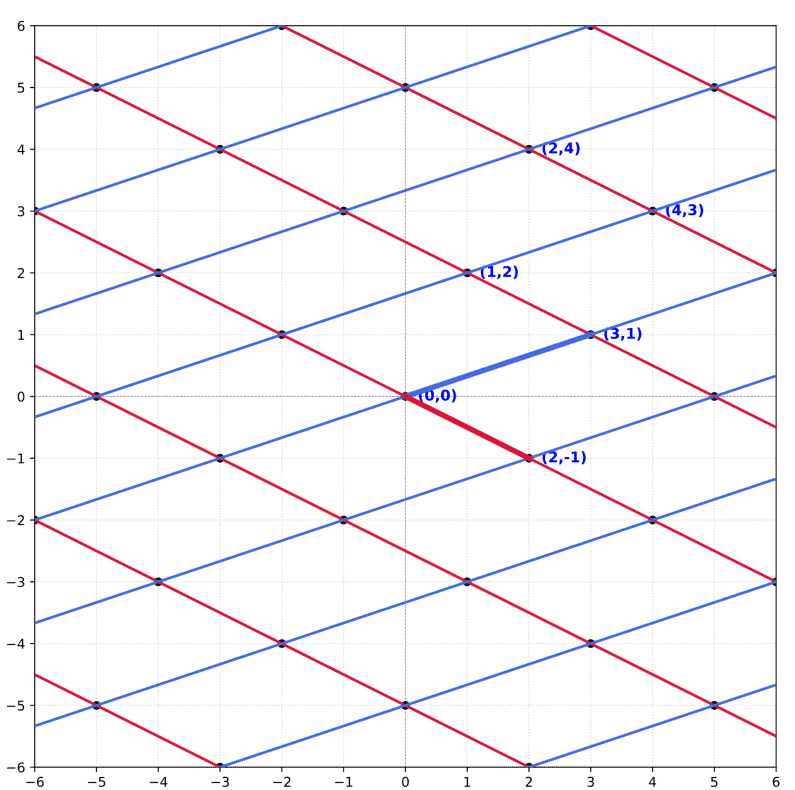
แลตทิซ (Lattice) คือชุดของจุดที่มีการจัดเรียงอย่างเป็นระเบียบ โดยในสองมิติสามารถระบุตำแหน่งของแต่ละจุดด้วยพิกัดสองค่า เช่น (3,1) และ (2,-1) จุดบนแลตทิซสามารถสร้างขึ้นจากการผสมเชิงเส้นของเวกเตอร์ฐาน (Basis Vector) ซึ่งทำหน้าที่คล้ายแม่แบบในการสร้างโครงข่ายทั้งหมด แลตทิซเดียวกันสามารถอธิบายได้ด้วยชุดเวกเตอร์ฐานที่แตกต่างกันหลายชุด ดังภาพภาคผนวกที่ ก-1 และ ก-2
ก.2 แนวคิดเรื่องปัญหาเวกเตอร์ใกล้สุด (CVP)
ปัญหาเวกเตอร์ใกล้สุด (Closest Vector Problem: CVP) เริ่มจากกำหนดจุดเป้าหมายที่อาจไม่ได้
อยู่บนแลตทิซ แล้วค้นหาจุดของแลตทิซที่อยู่ใกล้จุดเป้าหมายมากที่สุด สำหรับตัวอย่างสองมิติที่มีจำนวนจุดไม่มาก ผู้อ่านอาจตรวจสอบคำตอบได้ด้วยการดูภาพ แต่ในกรณีที่มีมิติสูงและโครงสร้างซับซ้อนการหาคำตอบอาจต้องใช้ทรัพยากรคำนวณมาก ตัวอย่างแสดงในภาพภาคผนวกที่ ก-3
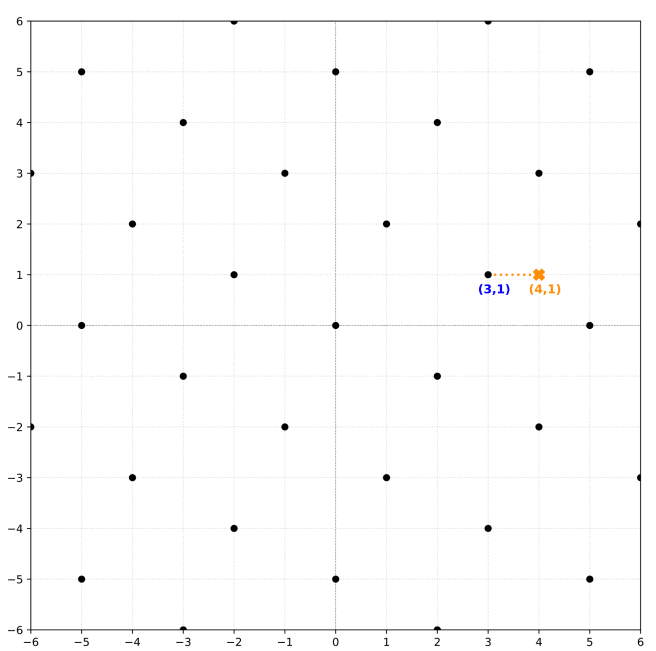
ข้อควรระวังในการตีความ คือ CVP เป็นตัวอย่างปัญหาคณิตศาสตร์ที่ช่วยอธิบายความยากของการคำนวณกับแลตทิซ แต่ ML-KEM ไม่ได้ใช้ CVP โดยตรง ข้อสมมติฐานหลักที่มาตรฐาน FIPS 203 อ้างอิงคือ Module Learning with Errors (Module-LWE) ซึ่งมีรายละเอียดเชิงคณิตศาสตร์เฉพาะทาง [3]
ก.3 พารามิเตอร์และขนาดกุญแจของ ML-KEM
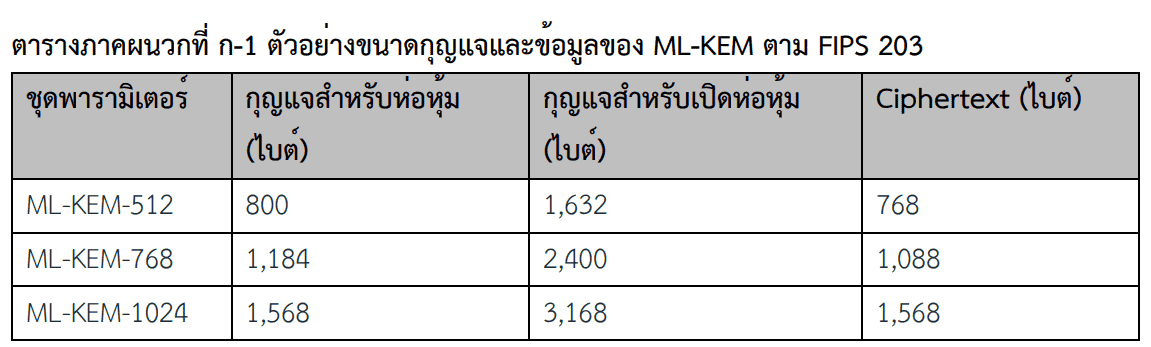
ในมาตรฐาน FIPS 203 ค่า n ซึ่งเป็นดีกรีของพหุนามเท่ากับ 256 และค่า q เท่ากับ 3329 สำหรับ
ชุดพารามิเตอร์ ML-KEM-512, ML-KEM-768 และ ML-KEM-1024 ความแตกต่างระหว่างชุดพารามิเตอร์อยู่ที่ค่าตัวแปรอื่นและระดับความปลอดภัยที่ออกแบบไว้ ชื่อ ML-KEM-512 จึงไม่ได้หมายความว่า n เท่ากับ 512 [3]
ตารางภาคผนวกที่ ก-1 แสดงขนาดกุญแจและข้อมูลของแต่ละชุดพารามิเตอร์ ขนาดที่แตกต่างกัน
มีผลต่อพื้นที่จัดเก็บ การส่งข้อมูล และการรองรับจากซอฟต์แวร์หรืออุปกรณ์ ในการใช้งานจริงจึงต้องทดสอบทั้งความปลอดภัย ประสิทธิภาพ และการทำงานร่วมกันของระบบ ไม่ควรนำตัวเลขจากตัวอย่าง CVPมาใช้แทนพารามิเตอร์ของ ML-KEM โดยตรง
เอกสารอ้างอิง
[1] Shor, P. W. (1999). Polynomial-time algorithms for prime factorization and discrete logarithms on a quantum computer. SIAM Review, 41(2), 303–332.
[2] Mosca, M., & Piani, M. (2024). Quantum Threat Timeline Report 2024. Global Risk Institute and evolutionQ.
[3] National Institute of Standards and Technology. (2024). FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard. https://doi.org/10.6028/NIST.FIPS.203
[4] National Institute of Standards and Technology. (2024). FIPS 204: Module-Lattice-Based Digital Signature Standard. https://doi.org/10.6028/NIST.FIPS.204
[5] National Institute of Standards and Technology. (2024). FIPS 205: Stateless Hash-Based Digital Signature Standard. https://doi.org/10.6028/NIST.FIPS.205
[6] The White House. (2022). National Security Memorandum on Promoting United States Leadership in Quantum Computing While Mitigating Risks to Vulnerable Cryptographic Systems (NSM-10).
[7] Cybersecurity and Infrastructure Security Agency, National Security Agency, & National Institute of Standards and Technology. (2023). Quantum-Readiness: Migration to Post-Quantum Cryptography.
[8] National Security Agency. (2022). Commercial National Security Algorithm Suite 2.0 (CNSA 2.0) Cybersecurity Advisory.
[9] European Commission. (2023). The European Quantum Communication Infrastructure (EuroQCI) Initiative.
[10] National Cyber Command Office & Cabinet Secretariat of Japan. (2025). Interim Report on Government Strategy for Transitioning to Post-Quantum Cryptography (PQC).
[11] National Intelligence Service & Ministry of Science and ICT. (2023). Master Plan for the Transition to Post-Quantum Cryptography (K-PQC). Republic of Korea.
[12] Chinese Association for Cryptologic Research. (2020). The National Cryptographic Algorithm Design Contest (Post-Quantum Cryptography Category).
[13] Bennett, C. H., & Brassard, G. (1984). Quantum cryptography: Public key distribution
and coin tossing. International Conference on Computers, Systems & Signal Processing.
[14] National Security Agency. (2021). Quantum Key Distribution (QKD) and Quantum Cryptography (QC) Position Paper. https://www.nsa.gov/Cybersecurity/Quantum-Key-Distribution-QKD-and-Quantum-Cryptography-QC/
[15] European Commission. (2019). The future is quantum: EU countries plan ultra-secure communication network. https://digital-strategy.ec.europa.eu/en/news/future-quantum-eu-countries-plan-ultra-secure-communication-network
[16] Chen, Y.-A., Zhang, Q., Chen, T.-Y., et al. (2021). An integrated space-to-ground quantum communication network. Nature, 589, 214–219.
[17] National Institute of Standards and Technology. (2026). Considerations for Achieving Crypto Agility: Strategies and Practices (CSWP 39upd1). https://doi.org/10.6028/NIST.CSWP.39-upd1
[18] Kwiatkowski, K., Kampanakis, P., Westerbaan, B. E., & Stebila, D. (2026). RFC 10024: Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3. https://www.rfc-editor.org/rfc/rfc10024
[19] European Commission / NIS Cooperation Group. (2025). A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography. https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
[20] CRYPTREC. (2026). Update History and Recommended Ciphers List. https://www.cryptrec.go.jp/en/whatsnew.html
[21] Dowling, B., Hansen, T. B., & Paterson, K. G. (2020). Many a Mickle Makes a Muckle: A Framework for Provably Quantum-Secure Hybrid Key Exchange. Post-Quantum Cryptography (PQCrypto 2020). https://eprint.iacr.org/2020/099
[22] Buruaga, J. S., Bugler, A., Brito, J. P., Martin, V., & Striecks, C. (2025). Versatile Quantum-Safe Hybrid Key Exchange and Its Application to MACsec. arXiv:2505.14162. https://arxiv.org/abs/2505.14162
cover iT24Hrs
และข่าวอื่นๆเพิ่มเติมได้ที่ it24hrs.com
แนวทางการรับมือภัยคุกคามจากคอมพิวเตอร์ควอนตัม
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502