ระบบดิจิทัลในปัจจุบันพึ่งพาเทคโนโลยีการเข้ารหัสลับที่อาจถูกคุกคามจากคอมพิวเตอร์ควอนตัมในอนาคต โดยเฉพาะความเสี่ยงจากการเก็บข้อมูลในวันนี้เพื่อถอดรหัสภายหลัง ทำให้หลายประเทศกำหนดกรอบเวลาเตรียมความพร้อมในช่วง ค.ศ. 2026–2028 และเร่งเปลี่ยนผ่านระบบที่มีความเสี่ยงสูงภายใน ค.ศ. 2030–2031 บทความนี้จึงนำเสนอความเร่งด่วน แนวทางและความท้าทายในการเปลี่ยนผ่านสู่ความปลอดภัยเชิงควอนตัม พร้อมสรุปร่างกรอบการเตรียมความพร้อมและร่างแผนแม่บทของ สกมช. ตลอดจนแนวทางเริ่มดำเนินงานภายใน 90 วันแรก เพื่อให้หน่วยงานต่าง ๆ สามารถวางแผนรับมือได้อย่างเป็นรูปธรรม
1. ความเสี่ยงก่อนคอมพิวเตอร์ควอนตัมสามารถถอดรหัสลับได้
การสื่อสารดิจิทัลใช้วิทยาการเข้ารหัสลับแบบกุญแจสาธารณะสำหรับการสร้างกุญแจร่วม
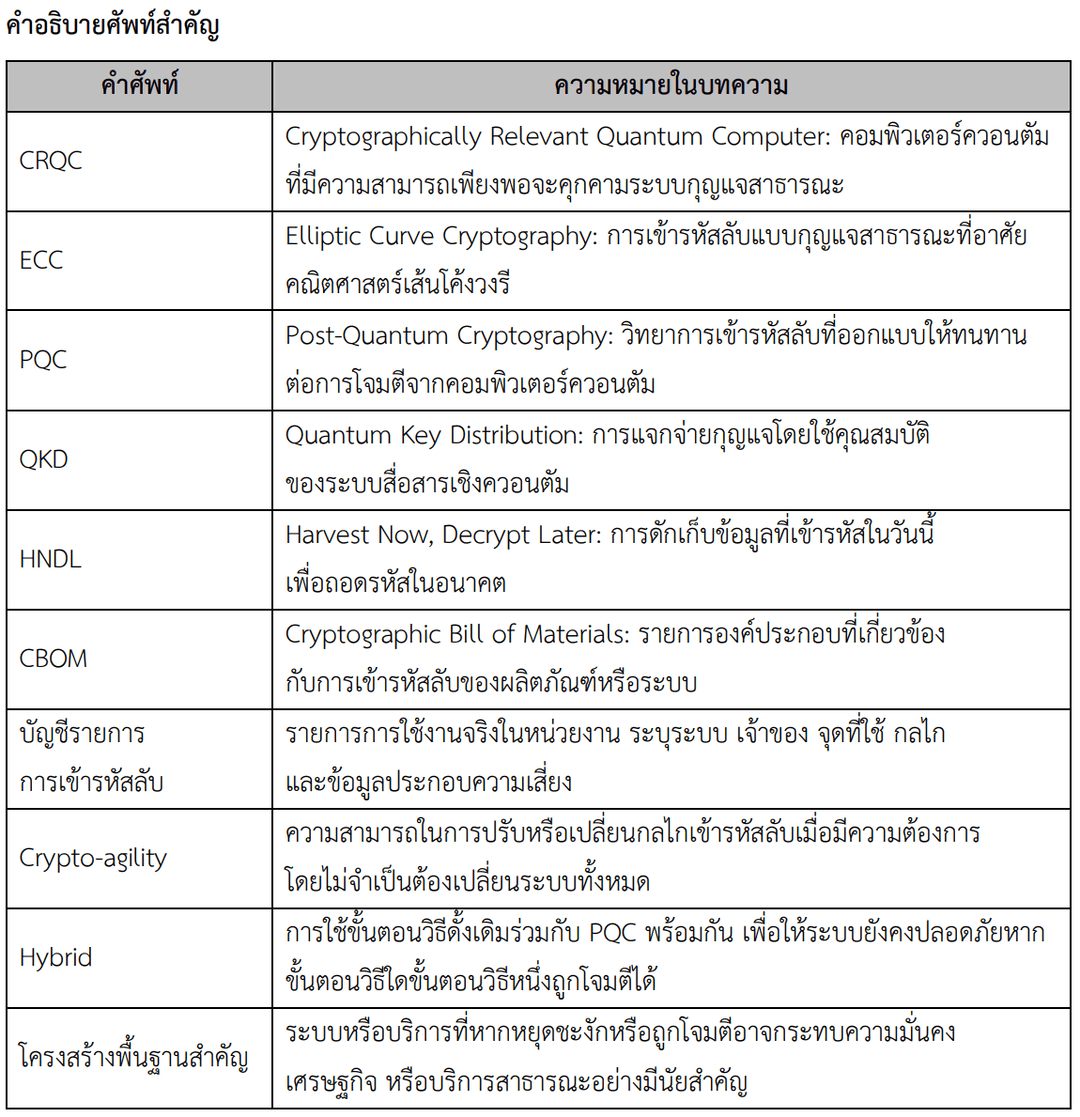
และการยืนยันตัวตน เช่น RSA, Diffie–Hellman และวิทยาการเข้ารหัสลับบนเส้นโค้งวงรี (Elliptic Curve Cryptography: ECC) ระบบเหล่านี้พึ่งพาปัญหาทางคณิตศาสตร์ที่คอมพิวเตอร์ทั่วไปแก้ได้ยาก แต่คอมพิวเตอร์ควอนตัมที่มีความสามารถเพียงพอในการคุกคามระบบเข้ารหัสลับ (Cryptographically Relevant Quantum Computer: CRQC) อาจใช้ขั้นตอนวิธีของชอร์ (Shor’s algorithm) แก้ปัญหาดังกล่าวได้อย่างมีประสิทธิภาพ จึงกระทบต่อวิธีการเข้ารหัสลับแบบกุญแจสาธารณะโดยตรง สำหรับวิทยาการเข้ารหัสลับแบบสมมาตรและฟังก์ชันแฮช ผลกระทบจากการประมวลผลเชิงควอนตัมมีลักษณะต่างออกไป จึงต้องพิจารณาความยาวกุญแจ ขนาดผลลัพธ์ และระดับความมั่นคงปลอดภัยของแต่ละการใช้งานโดยเฉพาะ [3]
ภัยคุกคามในรูปแบบ “เก็บข้อมูลวันนี้เพื่อถอดรหัสภายหลัง” (Harvest Now, Decrypt Later: HNDL) เกิดจากผู้ไม่ประสงค์ดีดักเก็บข้อมูลที่ได้รับการปกป้องด้วยกลไกแลกเปลี่ยนกุญแจแบบเดิม
แล้วรอถอดรหัสเมื่อมี CRQC หากข้อมูลด้านสุขภาพ ความลับทางราชการ หรือข้อมูลเชิงยุทธศาสตร์
ยังจำเป็นต้องรักษาความลับในอนาคต ข้อมูลที่ถูกดักเก็บก่อนเปลี่ยนผ่านอาจยังถูกถอดรหัสได้
แม้ระบบปัจจุบันจะเปลี่ยนมาใช้กลไกที่ทนทานแล้วก็ตาม [4] นอกจากนี้ ระบบลายมือชื่อดิจิทัล (Digital Signature) และใบรับรองดิจิทัลจำเป็นต้องได้รับการประเมินและเปลี่ยนผ่าน เพื่อคงความถูกต้องแท้จริงของเอกสารและซอฟต์แวร์ การจัดลำดับงานควรพิจารณาแยกตามวัตถุประสงค์ ได้แก่ ระยะเวลารักษาความลับของข้อมูล ความจำเป็นในการยืนยันตัวตน และระยะเวลาที่ต้องตรวจสอบความถูกต้องของลายมือชื่อ [3, 7]
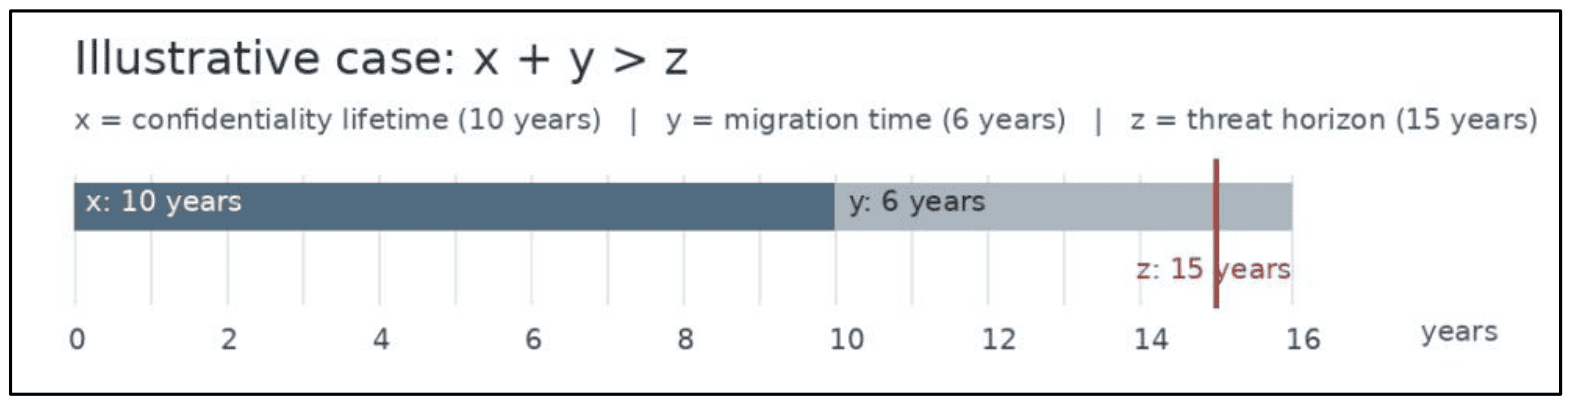
แนวคิดของ Mosca ใช้อธิบายความเร่งด่วนโดยกำหนดให้ x คือระยะเวลาที่ข้อมูลต้องรักษาความลับ y คือระยะเวลาที่ต้องใช้เปลี่ยนผ่าน และ z คือระยะเวลาจนถึงภัยคุกคามจาก CRQC หาก x + y > z หน่วยงานควรเริ่มลดความเสี่ยงโดยไม่รอให้คาดการณ์วันเกิดภัยได้แน่นอน เช่น ข้อมูลมีอายุความลับ 10 ปี และการเปลี่ยนผ่านต้องใช้ 6 ปี จะเกิดความเสี่ยงภายใต้กรณีที่ CRQC พร้อมใช้งานภายใน 16 ปี โดยค่า z ไม่สามารถกำหนดได้อย่างแน่นอน จึงควรประเมินหลายสถานการณ์และปรับแผนตามข้อมูลล่าสุด ดังภาพที่ 1 [4]
2. มาตรฐานวิทยาการเข้ารหัสลับหลังยุคควอนตัมและสถานะหมุดหมายการเปลี่ยนผ่านในต่างประเทศ
วิทยาการเข้ารหัสลับหลังยุคควอนตัม (Post-Quantum Cryptography: PQC) คือขั้นตอนวิธีเข้ารหัสลับแบบใหม่ที่ทำงานบนคอมพิวเตอร์ทั่วไป แต่ออกแบบให้ทนทานต่อการโจมตีด้วยคอมพิวเตอร์ควอนตัม สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา (National Institute of Standards and Technology: NIST) เผยแพร่มาตรฐานฉบับสมบูรณ์ 3 ฉบับในเดือนสิงหาคม ค.ศ. 2024 ได้แก่ FIPS 203 (ML-KEM) สำหรับการสร้างความลับร่วมผ่านกลไกห่อหุ้มกุญแจ กล่าวคือคู่สื่อสารแลกเปลี่ยนข้อมูลที่จำเป็นเพื่อได้กุญแจลับร่วมกันโดยไม่ส่งกุญแจลับโดยตรง และ FIPS 204 (ML-DSA) กับ FIPS 205 (SLH-DSA) สำหรับลายมือชื่อดิจิทัล นอกจากนี้ NIST ยังได้คัดเลือก Humming Quasi Circle (HQC) ใน ค.ศ. 2025 เพื่อพัฒนาเป็นมาตรฐานทางเลือกเพิ่มเติมสำหรับกลไกห่อหุ้มกุญแจ [3, 11] การมีมาตรฐานนับเป็นเพียงจุดเริ่มต้นในการรับมือกับภัยคุกคาม ซึ่งการนำมาตรฐานไปใช้จริงยังต้องอาศัยผู้พัฒนาซอฟต์แวร์ ผู้ผลิตอุปกรณ์เครือข่าย ผู้ให้บริการคลาวด์ และผู้ให้บริการโครงสร้างพื้นฐานกุญแจสาธารณะร่วมปรับผลิตภัณฑ์ ทดสอบความเข้ากันได้ และเตรียมแผนติดตั้งใช้งาน [7] ตารางที่ 1 สรุปหมุดหมายและสถานการณ์บังคับใช้
ของแนวทางการเปลี่ยนผ่านในประเทศสำคัญ
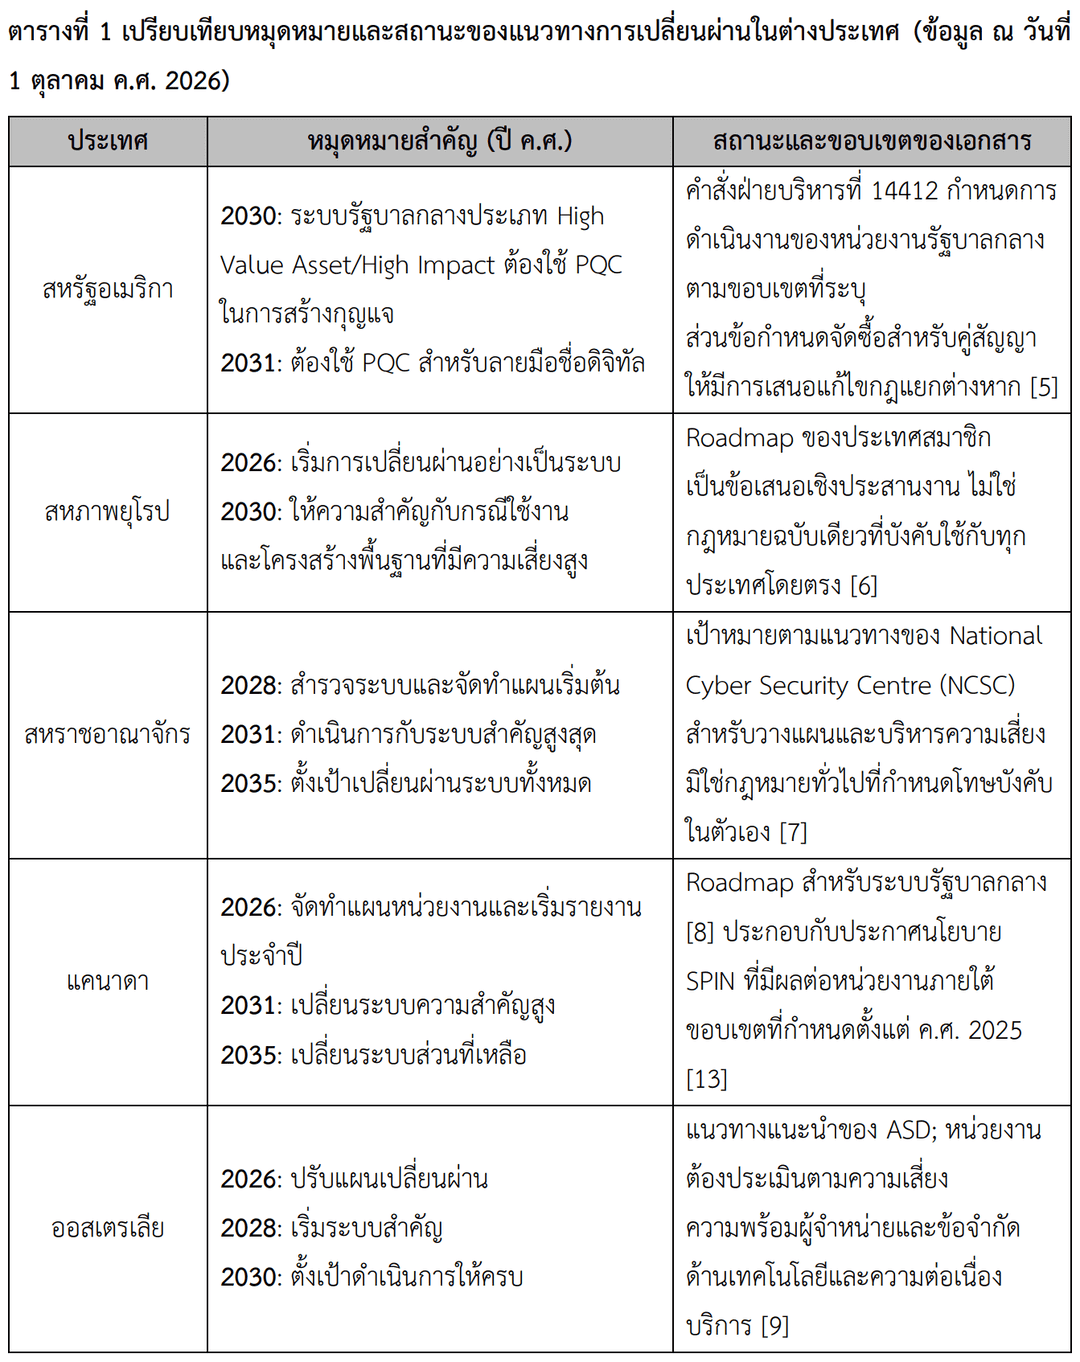
นอกจากนี้ NIST ได้เผยแพร่ร่างเอกสาร NIST IR 8547 (Initial Public Draft) เพื่อรับฟังความคิดเห็น โดยเสนอให้ทยอยยุติการใช้ขั้นตอนวิธีแบบกุญแจสาธารณะที่เสี่ยงต่อคอมพิวเตอร์ควอนตัม เช่น RSA และขั้นตอนวิธีบนเส้นโค้งวงรี ด้วยการเลิกสนับสนุนหลัง ค.ศ. 2030 และห้ามใช้หลัง ค.ศ. 2035 ตามประเภทการใช้งานและระดับความแข็งแกร่ง [10] เอกสารนี้สะท้อนแนวโน้มว่าผู้ผลิตที่อ้างอิงมาตรฐานของสหรัฐฯ จะทยอยยุติการรองรับขั้นตอนวิธีเดิมในช่วงเวลาดังกล่าว เมื่อพิจารณาประกอบกับตารางที่ 1 จะเห็นว่ากรอบเวลาของต่างประเทศสอดคล้องกันในช่วง ค.ศ. 2030–2035 ผู้เขียนจึงเห็นว่าหน่วยงานไทยควรเริ่มสำรวจระบบและประสานผู้จำหน่ายตั้งแต่ปัจจุบัน เพื่อให้มีเวลาเพียงพอสำหรับการทดสอบก่อนการเปลี่ยนผ่านจริง
3. ความท้าทายในการเปลี่ยนผ่านและแนวทางจัดการ
การเปลี่ยนผ่านมิใช่เพียงการเปลี่ยนอัลกอริทึม แต่ต้องอาศัยข้อมูลระบบ การปรับปรุงผลิตภัณฑ์
และความร่วมมือของหลายฝ่าย ความท้าทายต่อไปนี้จึงควรพิจารณาควบคู่กับมาตรการจัดการที่เหมาะสม
ประการแรก การสำรวจองค์ประกอบการเข้ารหัสลับยังไม่ครอบคลุมในหลายระบบ เพราะอัลกอริทึมอาจฝังอยู่ในซอฟต์แวร์ อุปกรณ์เครือข่าย บริการคลาวด์ และระบบควบคุมอุตสาหกรรม หน่วยงาน
จึงควรจัดทำบัญชีรายการการใช้การเข้ารหัสลับจริง โดยระบุระบบ เจ้าของ ผู้ให้บริการ จุดที่ใช้งาน ใบรับรอง และอายุความลับของข้อมูล [9] นอกจากนี้ หน่วยงานสามารถขอรายการองค์ประกอบด้านการเข้ารหัสลับ (Cryptographic Bill of Materials: CBOM) จากผู้ผลิต เพื่อทราบว่าผลิตภัณฑ์แต่ละรายการใช้ขั้นตอนวิธีใด ซึ่งช่วยลดภาระการสำรวจ ปัจจุบันสหรัฐอเมริกาอยู่ระหว่างจัดทำแนวทางองค์ประกอบขั้นต่ำของ CBOM ตามคำสั่งฝ่ายบริหารที่ 14412 [5] ซึ่งหน่วยงานไทยสามารถใช้อ้างอิงในการกำหนดข้อมูลที่ขอจากผู้ผลิตได้ อย่างไรก็ตาม CBOM แสดงเฉพาะองค์ประกอบของผลิตภัณฑ์ หน่วยงานยังต้องตรวจสอบกับการตั้งค่าที่ใช้งานจริงด้วย
ประการที่สอง ระบบเดิมหรือระบบที่ต้องให้บริการต่อเนื่องอาจไม่รองรับ PQC รวมถึงมีข้อจำกัดด้านขนาดข้อมูล ประสิทธิภาพ และการทำงานร่วมกัน หน่วยงานจึงควรจำแนกระบบตามความสำคัญ ทดลองใช้ในสภาพแวดล้อมทดสอบ ประเมินผลกระทบต่อบริการ และกำหนดแนวทางย้อนกลับเมื่อเกิดปัญหา ในช่วงเปลี่ยนผ่าน หน่วยงานอาจใช้กลไกแบบผสม (Hybrid) ซึ่งใช้ขั้นตอนวิธีเดิมร่วมกับ PQC ในการสร้างกุญแจร่วมหรือลายมือชื่อดิจิทัลพร้อมกัน ผู้โจมตีต้องเจาะได้ทั้ง 2 ขั้นตอนวิธีจึงจะสำเร็จ ระบบจึงยังคงปลอดภัย แม้ขั้นตอนวิธีใดขั้นตอนวิธีหนึ่งจะถูกโจมตีได้ อย่างไรก็ตาม กลไกแบบผสมเพิ่มความซับซ้อนของระบบ จึงต้องออกแบบและทดสอบอย่างรอบคอบ และเป็นเพียงมาตรการชั่วคราวก่อนเปลี่ยนไปใช้ PQC อย่างสมบูรณ์ [9]
ประการที่สาม หน่วยงานไม่สามารถเปลี่ยนผ่านได้เร็วกว่าความพร้อมของผู้ผลิตและผู้ให้บริการ เนื่องจากอุปกรณ์ ใบรับรอง และบริการส่วนใหญ่จัดหาจากภายนอกและต้องทำงานร่วมกัน หน่วยงาน จึงควรขอแผนปรับปรุงผลิตภัณฑ์ ระยะเวลาสนับสนุน ข้อมูล CBOM และผลทดสอบ รวมทั้งระบุความสามารถเปลี่ยนวิธีเข้ารหัสลับ (Cryptographic Agility หรือ Crypto-agility) ในข้อกำหนดการจัดซื้อ [8] ควบคู่กับการเตรียมบุคลากร งบประมาณ และการทดสอบตามความเสี่ยงของระบบ [9]
ประการที่สี่ การติดตามความก้าวหน้าระดับประเทศ หน่วยงานกลางจำเป็นต้องทราบสถานะ
การเปลี่ยนผ่านของหน่วยงานต่าง ๆ เพื่อติดตามความพร้อมของประเทศ จัดลำดับความเสี่ยง สนับสนุนหน่วยงานที่มีข้อจำกัด และปรับแนวทางได้ทันต่อสถานการณ์ แต่ข้อมูลบัญชีรายการ การตั้งค่าระบบ และช่องโหว่เป็นข้อมูลอ่อนไหว หากรวบรวมไว้ที่เดียวอาจกลายเป็นแหล่งข้อมูลที่เอื้อต่อการโจมตีเสียเอง (ร่าง) แผนแม่บทการเปลี่ยนผ่านสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 จึงกำหนดให้แบ่งข้อมูลที่รายงานตามระดับความอ่อนไหว ได้แก่ ส่วนกลางรับข้อมูลสถานะ ความคืบหน้า และข้อมูลสรุป เช่น จำนวนระบบตามระดับความเสี่ยงและความต้องการการสนับสนุน หน่วยงานกำกับดูแลรายสาขารับหลักฐานประกอบ เช่น ผลการทดสอบและผลการตรวจประเมิน ส่วนรายละเอียดเชิงลึก เช่น บัญชีรายการรายระบบการตั้งค่า กุญแจ และรายละเอียดช่องโหว่ ให้เก็บไว้ที่หน่วยงานเจ้าของระบบเท่านั้น [2]
4. แนวทางตาม (ร่าง) กรอบการเตรียมความพร้อมสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 และ (ร่าง) แผนแม่บทการเปลี่ยนผ่านสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578
สกมช. ได้จัดทำร่างเอกสาร 2 ฉบับ ได้แก่ (ร่าง) กรอบการเตรียมความพร้อมสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 (ร่างกรอบฯ) ซึ่งกำหนดหลักการและทิศทางการจัดการความเสี่ยงระดับชาติและ (ร่าง) แผนแม่บทการเปลี่ยนผ่านสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 (ร่างแผนแม่บทฯ) ซึ่งกำหนดการจัดลำดับงาน กรอบเวลา และผู้รับผิดชอบ ปัจจุบันเอกสารทั้ง 2 ฉบับอยู่ระหว่างการเสนอเพื่อพิจารณาให้ความเห็นชอบ โดยคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ [1, 2]
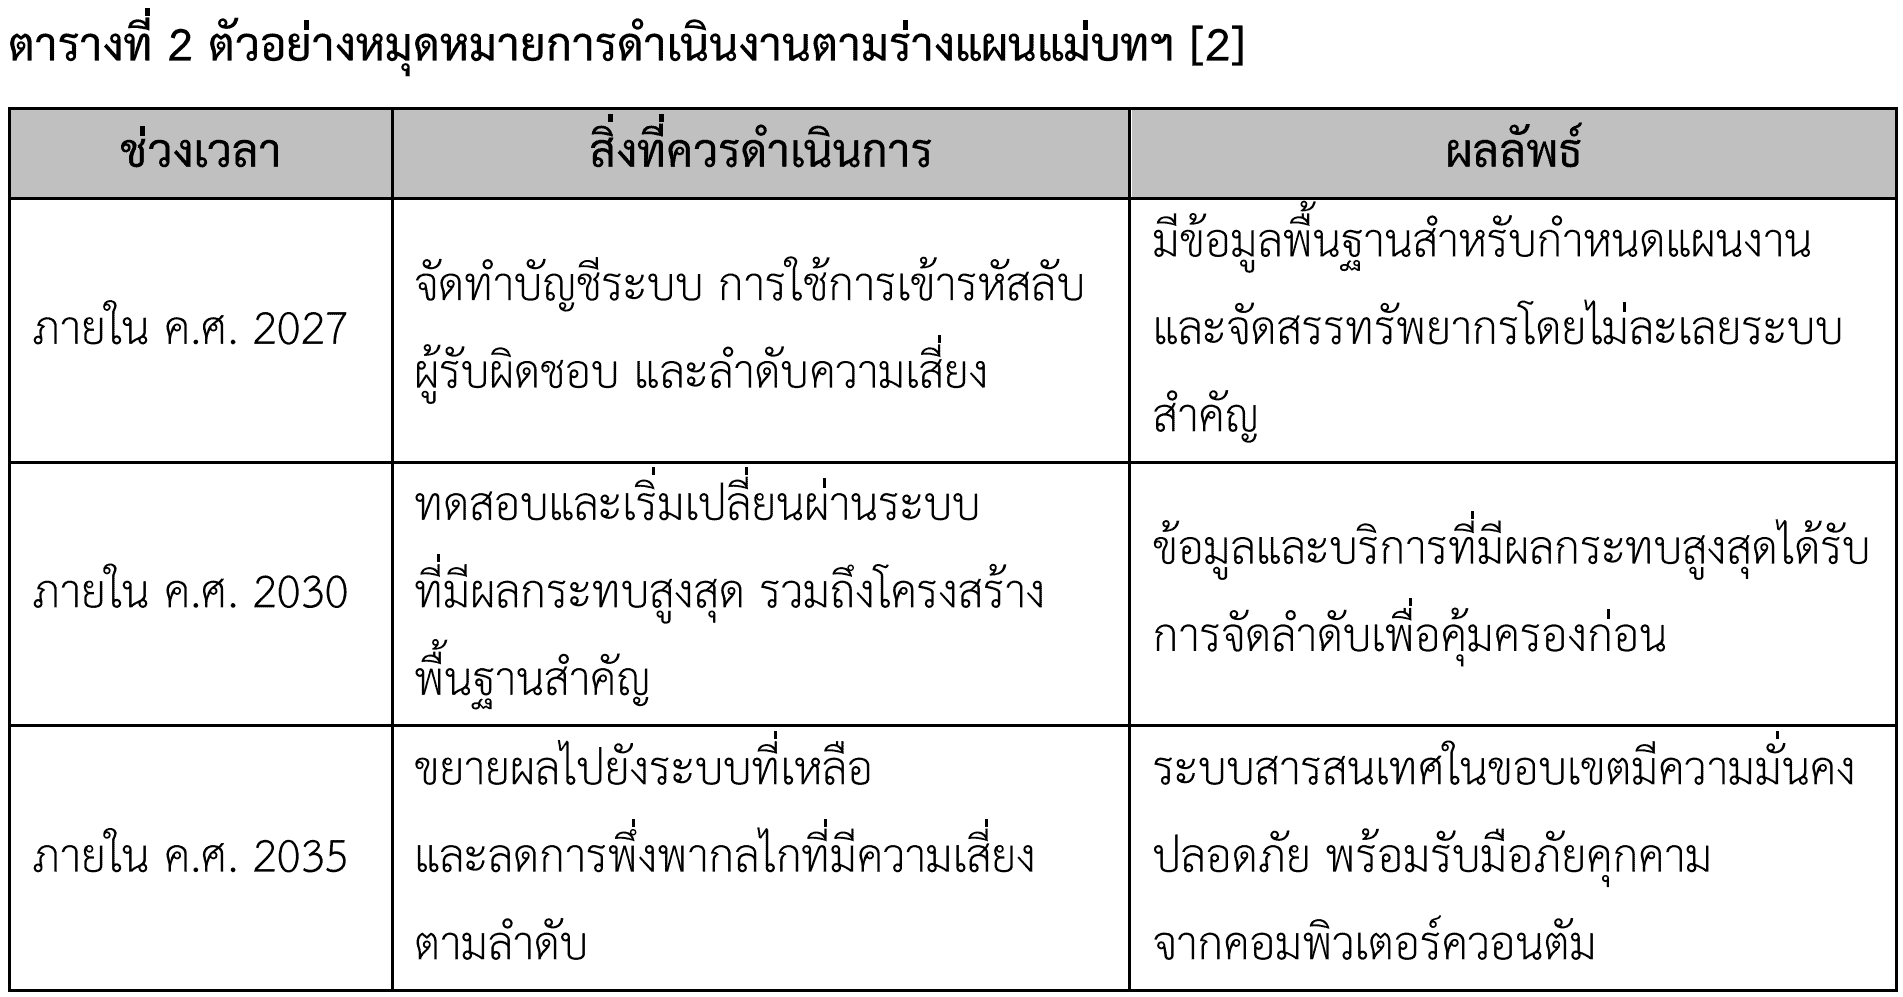
แนวทางหลักสำหรับระบบสารสนเทศทั่วไปคือการเตรียมเปลี่ยนผ่านไปใช้ PQC เนื่องจากเป็นแนวทางที่สามารถบูรณาการกับโครงสร้างพื้นฐานดิจิทัลผ่านมาตรฐานและผลิตภัณฑ์ที่กำลังพัฒนา โดยควรเริ่มจากระบบที่ข้อมูลต้องรักษาความลับเป็นเวลานานและระบบบริการสำคัญ [1, 2, 7] ตัวอย่างหมุดหมายการดำเนินงานตามร่างแผนแม่บทฯ แสดงในตารางที่ 2
ส่วนการแจกจ่ายกุญแจทางควอนตัม (Quantum Key Distribution: QKD) ต้องใช้อุปกรณ์
และโครงข่ายเฉพาะ รวมทั้งกลไกพิสูจน์ตัวตนที่มั่นคงปลอดภัย จึงมีข้อจำกัดด้านต้นทุน การเชื่อมต่อ
และขอบเขตการใช้งาน อาจพิจารณาในภารกิจเฉพาะที่ผ่านการประเมินความเหมาะสม แต่ไม่ใช่ทางเลือกทดแทนการใช้ PQC สำหรับระบบทั่วไป [12]
การดำเนินการดังกล่าวเกี่ยวข้องกับผู้รับผิดชอบหลัก 3 กลุ่ม ได้แก่
(1) หน่วยงานกลาง มีหน้าที่จัดทำแนวทาง วิธีติดตาม และกลไกประสานงานร่วม
(2) หน่วยงานกำกับดูแลรายสาขา มีหน้าที่สนับสนุนการกำหนดลำดับความสำคัญ ติดตามความก้าวหน้าภายในสาขาที่รับผิดชอบ และรับข้อมูลสรุปจากหน่วยงานเจ้าของระบบ
(3) หน่วยงานเจ้าของระบบ เช่น หน่วยงานบริการประชาชน โรงพยาบาล และผู้ให้บริการสาธารณูปโภค มีหน้าที่สำรวจ ประเมินความเสี่ยง ทดสอบ และดำเนินการเปลี่ยนผ่านระบบของตน
[1, 2]
ทั้งนี้ การรายงานต่อส่วนกลางเป็นไปตามการแบ่งระดับข้อมูลที่อธิบายไว้ในความท้าทายประการที่สี่
เพื่อไม่ให้รวบรวมรายละเอียดช่องโหว่ไว้ที่ส่วนกลางจนกลายเป็นแหล่งข้อมูลที่เอื้อต่อการโจมตี [2]
5. แนวทางเริ่มดำเนินงานและการติดตามความก้าวหน้า
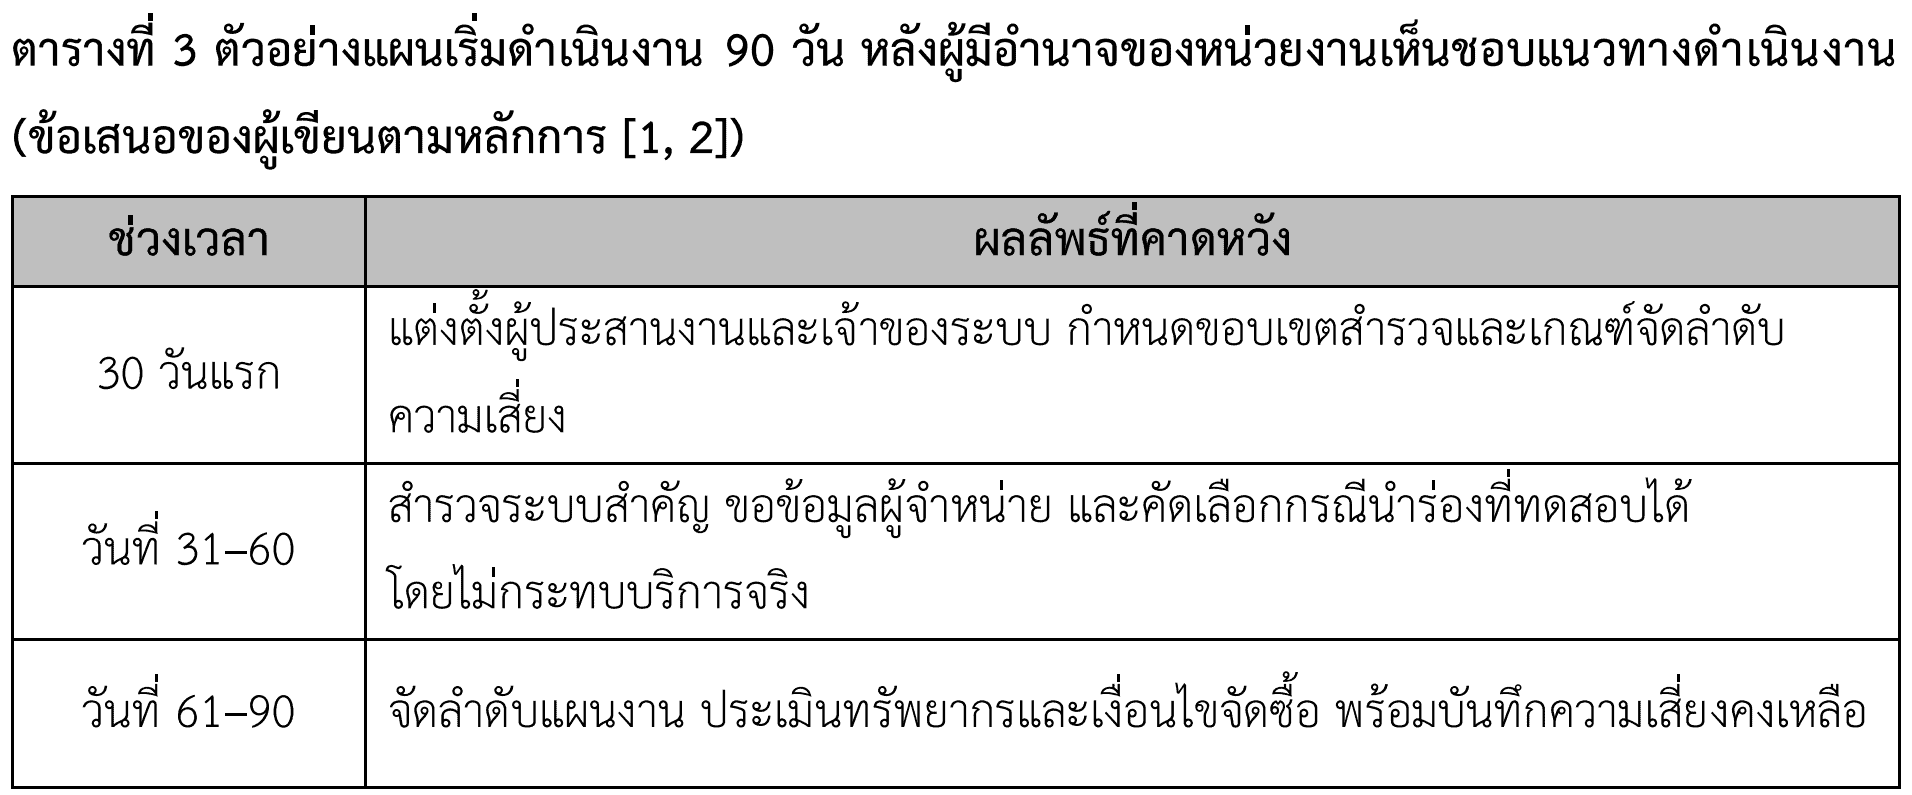
เพื่อแสดงวิธีประยุกต์ใช้แนวทางข้างต้น อาจพิจารณาตัวอย่างระบบแลกเปลี่ยนข้อมูลด้านสุขภาพระหว่างโรงพยาบาล ซึ่งต้องรักษาทั้งความลับของข้อมูลและความต่อเนื่องของบริการ โดยดำเนินการเป็น 3 ระยะดังนี้
(1) สำรวจและประเมิน: ระบุช่องทางแลกเปลี่ยนข้อมูล อัลกอริทึม ใบรับรอง ผู้รับผิดชอบ อายุความลับของข้อมูล และข้อจำกัดของอุปกรณ์ โดยมีหลักฐาน ประกอบด้วย: บัญชีระบบ ผู้รับผิดชอบ
และลำดับความเสี่ยง
(2) เตรียมความพร้อมและทดสอบ: ขอแผนปรับปรุงจากผู้จำหน่าย ทดสอบการทำงานร่วมกัน
ความมั่นคงปลอดภัย และวิธีเปลี่ยนกลับหากบริการขัดข้อง โดยมีหลักฐาน ประกอบด้วย: ผลทดสอบ
และเอกสารแสดงความพร้อมของผู้จำหน่าย
(3) เปลี่ยนผ่านและตรวจสอบผล: นำกลไกใหม่ไปใช้ตามขั้นตอนอนุมัติ ตรวจสอบว่าระบบไม่พึ่งพากลไกที่เสี่ยงโดยไม่จำเป็น และบันทึกความเสี่ยงคงเหลือพร้อมผู้รับผิดชอบและกำหนดทบทวน โดยมีหลักฐาน ประกอบด้วย: ผลการใช้งานจริงและรายการความเสี่ยงคงเหลือที่ยังต้องแก้ไข
หากระบบยังไม่พร้อมเปลี่ยนผ่าน ผู้มีอำนาจของหน่วยงานควรพิจารณามาตรการชั่วคราวและกำหนดรอบทบทวน ข้อเสนอนี้เป็นแนวทางประยุกต์จากหลักการในร่างกรอบฯ และร่างแผนแม่บทฯ [1, 2] ตัวอย่างแผนการเริ่มดำเนินงานใน 90 วันแรกแสดงในตารางที่ 3
การดำเนินการเปลี่ยนผ่านสามารถวัดผลจากตัวชี้วัดดังต่อไปนี้
(1) สัดส่วนระบบที่จัดทำบัญชีรายการและตรวจสอบข้อมูลครบถ้วน เทียบกับระบบทั้งหมดที่กำหนดเป็นขอบเขต
(2) สัดส่วนระบบความเสี่ยงสูงที่ใช้งาน PQC หรือกลไกแบบผสม (Hybrid) สำหรับการสร้างกุญแจร่วมและลายมือชื่อดิจิทัล และผ่านเกณฑ์ทดสอบ เทียบกับระบบความเสี่ยงสูงทั้งหมดในขอบเขต
หน่วยงานเจ้าของระบบควรเป็นผู้ตรวจนับและรายงาน ณ วันที่กำหนด โดยกำหนดขอบเขตระบบที่ใช้เป็นฐานในการคำนวณสัดส่วนให้คงที่ หากเพิ่มหรือลดระบบในขอบเขตให้ระบุเหตุผล เพื่อไม่ให้สัดส่วนสูงขึ้นเพียงเพราะตัดระบบที่เปลี่ยนผ่านยากออก
นอกจากนี้ ค่าเป้าหมายและผู้รับผิดชอบเชิงนโยบายในร่างแผนแม่บทฯ ต้องผ่านการพิจารณา อนุมัติและประเมินทรัพยากรของหน่วยงานที่เกี่ยวข้องก่อนนำไปใช้กำกับอย่างเป็นทางการ เพื่อให้ค่าเป้าหมายสอดคล้องกับขีดความสามารถของหน่วยงานและมีงบประมาณรองรับ [2]
6. บทสรุป
ความเร่งด่วนของการเปลี่ยนผ่านไม่ได้ขึ้นอยู่กับวันที่คอมพิวเตอร์ควอนตัมที่สามารถถอดรหัสลับ
จะเกิดขึ้นเพียงประการเดียว แต่สัมพันธ์กับระยะเวลารักษาความลับของข้อมูลและเวลาที่หน่วยงาน
ต้องใช้ปรับปรุงระบบ มาตรฐาน PQC ที่เผยแพร่แล้วทำให้หน่วยงานสามารถเริ่มงานด้านการสำรวจ วางแผน และทดสอบได้ และความสำเร็จในการเปลี่ยนผ่านจำเป็นต้องอาศัยความร่วมมือจากเจ้าของระบบ ผู้ผลิต ผู้ให้บริการ และหน่วยงานกำกับดูแล การกำหนดผู้รับผิดชอบอย่างชัดเจน จัดลำดับระบบเสี่ยงสูง และติดตามผลด้วยหลักฐานที่ตรวจสอบได้ จะช่วยให้ประเทศไทยบริหารความเสี่ยงได้ต่อเนื่องและปรับแผนตามพัฒนาการของเทคโนโลยี
เอกสารอ้างอิง
[1] สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ. (2569). (ร่าง) กรอบการเตรียมความพร้อมสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 (ฉบับวันที่ 14 สิงหาคม 2569). เอกสารร่าง.
[2] สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ. (2569). (ร่าง) แผนแม่บทการเปลี่ยนผ่านสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569–2578 (ฉบับแก้ไข 25 สิงหาคม 2569). เอกสารร่าง.
[3] National Institute of Standards and Technology. (2024). FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard; FIPS 204: Module-Lattice-Based Digital Signature Standard; FIPS 205: Stateless Hash-Based Digital Signature Standard. https://csrc.nist.gov/projects/post-quantum-cryptography
[4] Mosca, M., & Piani, M. (2026). Quantum Threat Timeline Report 2025. Global Risk Institute. https://globalriskinstitute.org/publication/quantum-threat-timeline-report-2025b/
[5] The White House. (2026, June 22). Executive Order 14412: Securing the Nation Against Advanced Cryptographic Attacks. https://www.whitehouse.gov/presidential-actions/2026/06/securing-the-nation-against-advanced-cryptographic-attacks/
[6] European Commission. (2025, June 23). A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography. https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
[7] National Cyber Security Centre. (2025, March 20). Timelines for migration to post-quantum cryptography. https://www.ncsc.gov.uk/guidance/pqc-migration-timelines
[8] Canadian Centre for Cyber Security. (2025). Roadmap for the migration to post-quantum cryptography for the Government of Canada (ITSM.40.001). https://www.cyber.gc.ca/en/guidance/roadmap-migration-post-quantum-cryptography-government-canada-itsm40001
[9] Australian Signals Directorate. (2025, September). Planning for post-quantum cryptography. https://www.cyber.gov.au/publication/planning-for-post-quantum-cryptography
[10] National Institute of Standards and Technology. (2024, November 12). Transition to Post-Quantum Cryptography Standards (NIST IR 8547, Initial Public Draft). https://csrc.nist.gov/pubs/ir/8547/ipd
[11] National Institute of Standards and Technology. (2025, March 11). NIST selects HQC as fifth algorithm for post-quantum encryption. https://www.nist.gov/news-events/news/2025/03/nist-selects-hqc-fifth-algorithm-post-quantum-encryption
[12] National Cyber Security Centre. (2025). Quantum networking technologies. https://www.ncsc.gov.uk/paper/quantum-networking-technologies
[13] Treasury Board of Canada Secretariat. (2025, October 9). Migrating the Government of Canada to post-quantum cryptography: Security Policy Implementation Notice. https://www.canada.ca/en/government/system/digital-government/policies-standards/spin/migrating-government-canada-post-quantum-cryptography.html
บทความโดย ศูนย์วิจัยความมั่นคงปลอดภัยไซเบอร์ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ
และสามารถดาวน์โหลดบทความฉบับเต็มได้ที่นี่
cover iT24Hrs
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502