5 ภัยไซเบอร์ยุค AI ที่คนทำงานควรรู้! รหัสผ่านยากแค่ไหน ทำไมคนร้ายยังขโมยไปได้? ในยุคที่ทุกอย่างขับเคลื่อนด้วย AI ภัยไซเบอร์ก็พัฒนารูปแบบไปไกลจนคุณอาจตามไม่ทัน! เจาะลึก 5 ภัยร้ายบนโลกออนไลน์ ที่อาจทำให้ข้อมูลสำคัญหลุดไปโดยที่คุณไม่รู้ตัว มาดูกันว่ามิจฉาชีพมีวิธีเจาะระบบแบบใหม่ๆ อย่างไรบ้าง และเราจะรับมือได้อย่างไร?
ระวัง! 5 ภัยไซเบอร์ยุค AI ที่คนทำงานควรรู้!
ภัยคุกคามทางไซเบอร์ในยุคปัญญาประดิษฐ์ (AI) มีความซับซ้อนและพัฒนารูปแบบไปอย่างรวดเร็วจนรหัสผ่านที่รัดกุมอาจไม่เพียงพออีกต่อไป มิจฉาชีพในปัจจุบันไม่เพียงแต่มุ่งเป้าไปที่การเจาะระบบประมวลผล แต่ยังอาศัยพฤติกรรมและความเคยชินของผู้ใช้งานเป็นช่องโหว่ในการโจรกรรมข้อมูล การทำความเข้าใจและอัปเดตความรู้เกี่ยวกับภัยคุกคามเหล่านี้จึงเป็นกุญแจสำคัญในการปกป้องข้อมูลส่วนบุคคลและข้อมูลองค์กรให้ปลอดภัย
Passkey: ทางเลือกใหม่ทดแทนรหัสผ่านและการป้องกันฟิชชิง
การตั้งรหัสผ่านที่ซับซ้อนเพียงอย่างเดียวไม่เพียงพออีกต่อไป เนื่องจากมิจฉาชีพมักใช้วิธีฟิชชิง (Phishing) โดยการสร้างเว็บไซต์ปลอมที่หน้าตาเหมือนจริงเพื่อหลอกให้ผู้ใช้งานกรอกรหัสผ่าน ปัจจุบันเทคโนโลยีพาสคีย์ (Passkey) จึงเป็นอีกหนึ่งทางเลือกที่น่าสนใจในยุคนี้ เนื่องจากไม่ต้องอาศัยการส่งรหัสผ่านให้เว็บไซต์ทุกครั้งเหมือนในอดีต เมื่อมีการสมัครใช้งานเว็บไซต์ ระบบจะสร้างกุญแจเข้ารหัสขึ้นมาเป็นคู่ ดอกหนึ่งจะถูกเก็บไว้ที่เว็บไซต์ ส่วนอีกดอกจะถูกเก็บไว้อย่างปลอดภัยในอุปกรณ์ของผู้ใช้งาน เช่น โทรศัพท์มือถือ เมื่อต้องการเข้าสู่ระบบ ผู้ใช้เพียงแค่ยืนยันตัวตนเพื่อปลดล็อกเครื่องด้วยการสแกนใบหน้า สแกนลายนิ้วมือ หรือใส่รหัสพิน (PIN) อุปกรณ์จะอนุญาตให้นำกุญแจดิจิทัลที่ซ่อนอยู่ภายใน ส่งสัญญาณไปพิสูจน์ตัวตนกับเว็บไซต์ทันที โดยไม่มีการส่งรหัสผ่านหรือข้อมูลชีวมิติ (Biometrics) ใด ๆ ออกนอกเครื่อง
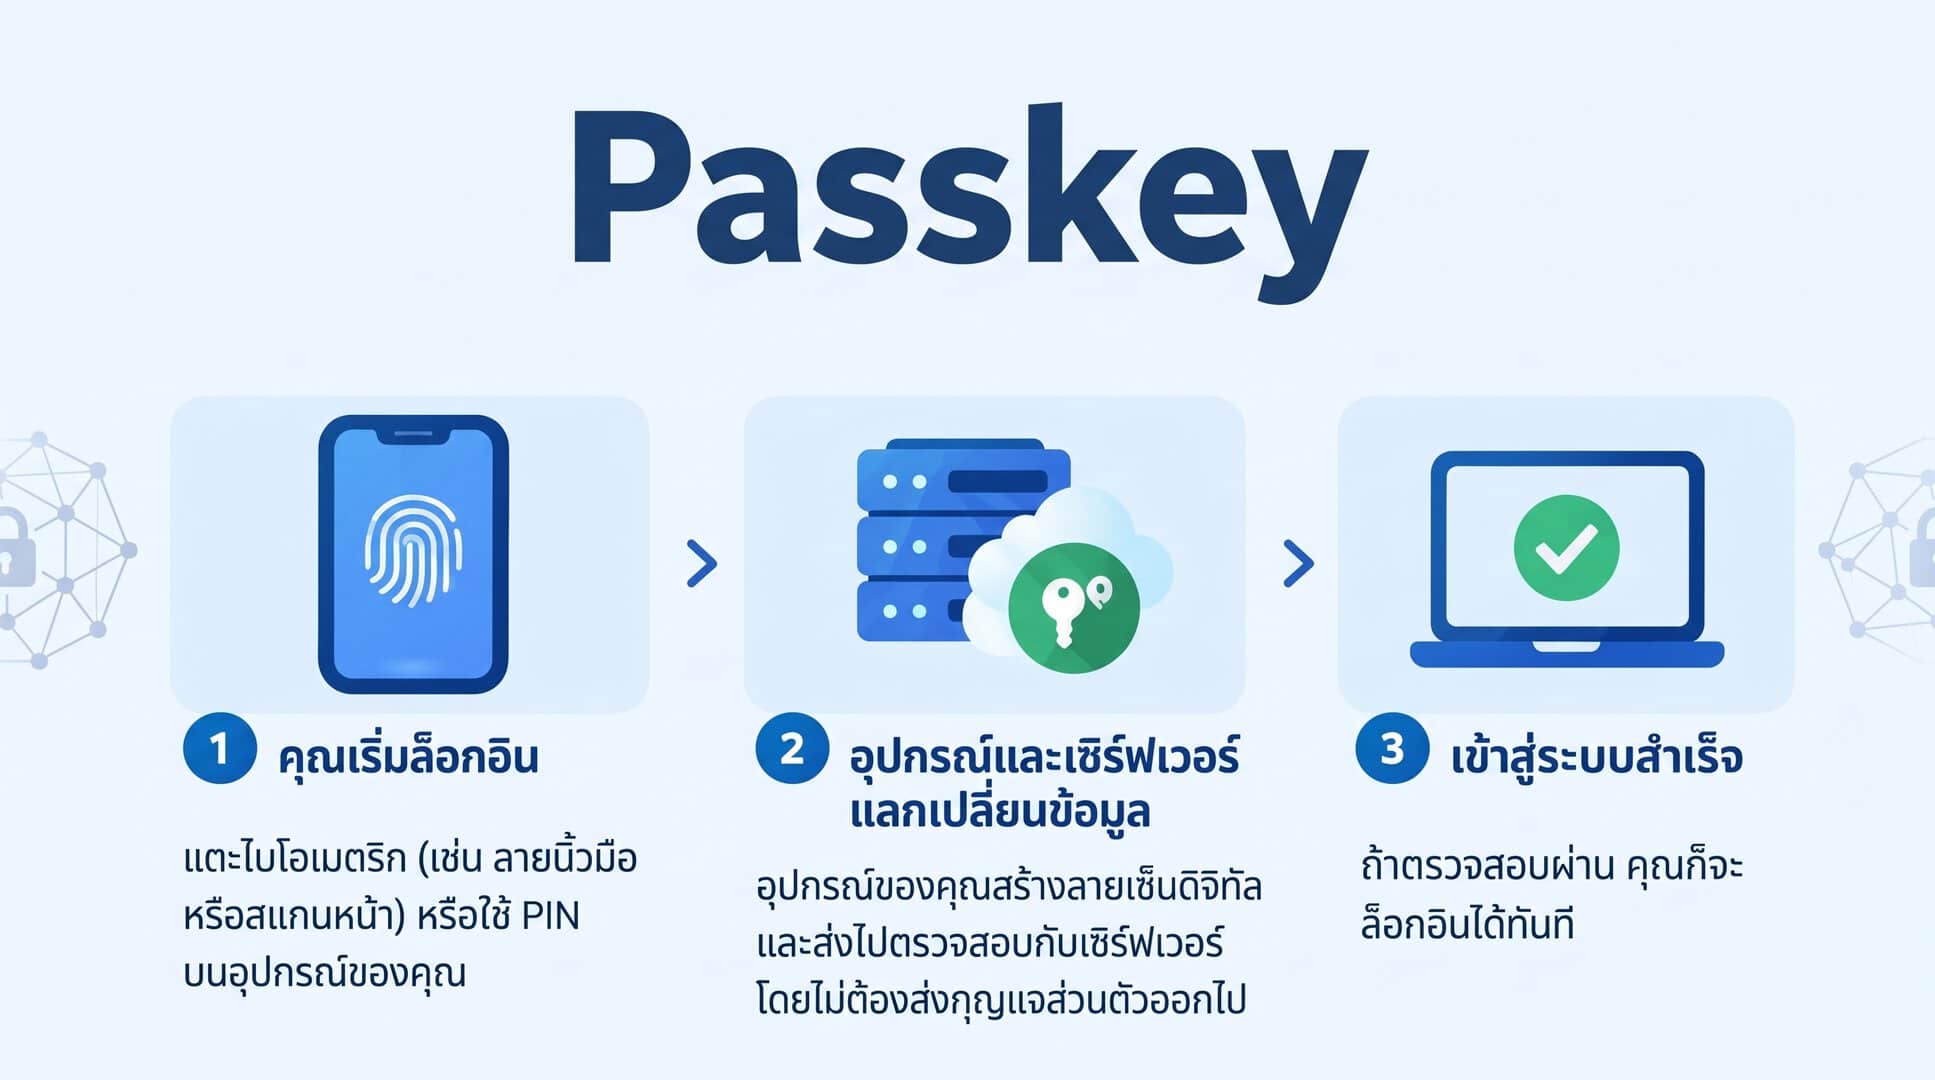
ข้อดีของระบบนี้คือ ผู้ใช้ไม่ต้องจดจำรหัสผ่านของแต่ละเว็บไซต์ และต่อให้เผลอกดเข้าไปยังเว็บไซต์ปลอม อุปกรณ์ก็จะไม่ส่งกุญแจให้ เนื่องจากพาสคีย์ถูกผูกไว้กับชื่อโดเมนของเว็บไซต์จริงเท่านั้น ทำให้การหลอกขโมยรหัสผ่านแบบฟิชชิงทำได้ยากขึ้น การใช้ข้อมูลชีวมิติก็มีความปลอดภัยสูง เพราะข้อมูลจะไม่ถูกส่งออกไปภายนอก แต่จะใช้เพียงเพื่อปลดล็อกกุญแจดิจิทัลภายในเครื่องเท่านั้น เปรียบเสมือนการเก็บกุญแจบ้านไว้ในกระเป๋าของตนเอง ตัวอย่างการใช้งานที่เข้าถึงได้ง่ายคือ Google Passkey ซึ่งสามารถตั้งค่าใช้งานได้สะดวก อย่างไรก็ตาม พาสคีย์ไม่ใช่เกราะวิเศษที่ป้องกันภัยได้ทุกรูปแบบ หากคอมพิวเตอร์หรือโทรศัพท์มือถือติดมัลแวร์ อาชญากรก็ยังสามารถขโมยเซสชัน (Session) หรือสิทธิ์การเข้าสู่ระบบไปได้เช่นกัน
Info Stealer: ภัยเงียบที่ดึงข้อมูลจากอุปกรณ์โดยตรง
รหัสผ่านที่รั่วไหลอาจไม่ได้เกิดจากเว็บไซต์ฟิชชิงเสมอไป แต่มิจฉาชีพอาจใช้วิธีอื่นในการขโมยข้อมูล โดยหนึ่งในวิธีที่น่าจับตามองที่สุดคือการใช้มัลแวร์ประเภทอินโฟสตีลเลอร์ (Info Stealer) ซึ่งถูกออกแบบมาเพื่อขโมยข้อมูลจากเครื่องโดยตรง มัลแวร์ชนิดนี้ไม่ได้เข้ามาเพื่อทำลายเครื่อง แต่เข้ามาเก็บข้อมูลสำคัญที่มีการบันทึกไว้ เช่น รหัสผ่านในเบราว์เซอร์, ข้อมูลเติมอัตโนมัติ (Autofill), คุกกี้ และที่สำคัญคือ “เซสชันล็อกอิน” (Session Login)
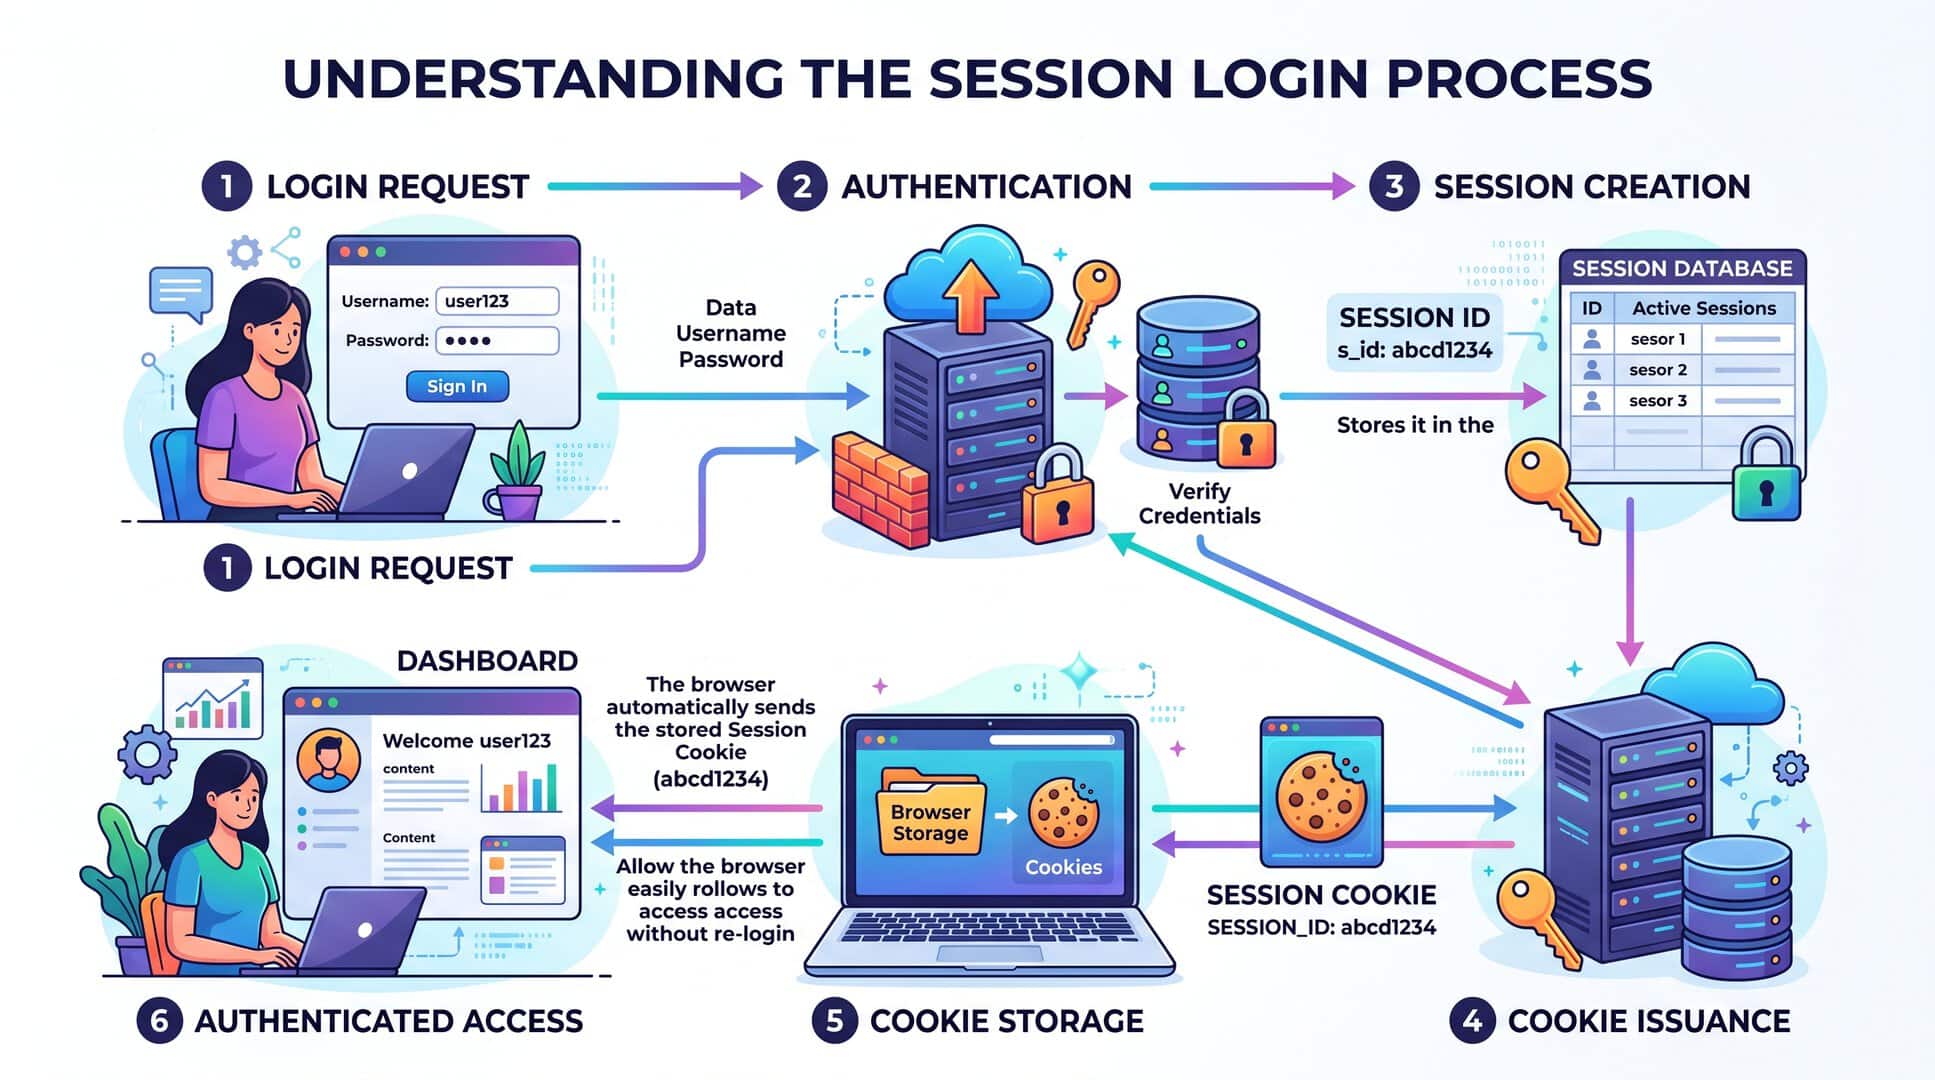
เซสชันล็อกอินคือกระบวนการรักษาความปลอดภัยที่ระบบใช้เพื่อจดจำผู้ใช้ หลังจากกรอกรหัสผ่านสำเร็จ เซิร์ฟเวอร์จะสุ่มรหัสชุดหนึ่ง (Session ID) เก็บไว้ และส่งสำเนามาไว้ที่เบราว์เซอร์ในรูปแบบคุกกี้ ทำให้ผู้ใช้สามารถเปลี่ยนหน้าเว็บได้โดยไม่ต้องกรอกรหัสใหม่ทุกครั้ง หากมัลแวร์ขโมยเซสชันนี้ไปได้ คนร้ายจะสามารถเข้าสู่ระบบได้โดยไม่จำเป็นต้องรู้รหัสผ่าน มัลแวร์เหล่านี้มักแฝงมากับไฟล์โปรแกรมเถื่อน (Crack), ม็อดเกม (Mod), ส่วนขยายเบราว์เซอร์ปลอม หรือไฟล์แนบในแชทการทำงาน ข้อมูลจาก Kaspersky Digital Footprint Intelligence ระบุว่ามีการค้นพบข้อมูลบัตรธนาคารกว่า 2.3 ล้านใบถูกเผยแพร่บนเว็บมืด (Dark Web) และในช่วงปี 2023-2024 มีอุปกรณ์ติดมัลแวร์ Info Stealer ไปแล้วเกือบ 25 ล้านเครื่องทั่วโลก
วิธีสังเกตความผิดปกติของอุปกรณ์คือ การถูกล็อกเอาต์จากบริการบางอย่างโดยไม่ทราบสาเหตุ, มีประวัติการเข้าสู่ระบบจากอุปกรณ์หรือสถานที่ที่ไม่คุ้นเคย หรือมีความเคลื่อนไหวในบัญชีที่ผู้ใช้ไม่ได้กระทำ หากสงสัยว่าติดมัลแวร์ ควรเปลี่ยนรหัสผ่านจากอุปกรณ์อื่นที่มั่นใจว่าปลอดภัย ออกจากระบบทุกอุปกรณ์เพื่อล้างเซสชัน สแกนหามัลแวร์ อัปเดตระบบปฏิบัติการและเบราว์เซอร์ให้เป็นเวอร์ชันล่าสุด และหากเกี่ยวข้องกับข้อมูลทางการเงิน ควรติดต่อธนาคารทันที การป้องกันสามารถทำได้โดยใช้ซอฟต์แวร์ถูกลิขสิทธิ์ หลีกเลี่ยงโปรแกรมเถื่อนหรือส่วนขยายเบราว์เซอร์ที่ไม่น่าเชื่อถือ ไม่บันทึกรหัสผ่านในเบราว์เซอร์ รวมถึงเปิดใช้พาสคีย์และการยืนยันตัวตนแบบหลายปัจจัย (Multifactor Authentication)
Quishing: ภัยลวงจากการสแกนคิวอาร์โค้ด
ความคุ้นเคยในการสแกนคิวอาร์โค้ด (QR Code) เพื่อทำธุรกรรมอาจนำไปสู่ภัยไซเบอร์รูปแบบใหม่ที่เรียกว่า “ควิชชิง” (Quishing) ซึ่งเป็นการผสมผสานระหว่างคำว่า Phishing และ QR Code หากฟิชชิงคือการส่งลิงก์ปลอมมาเพื่อหลอกให้กด ควิชชิงก็คือการเปลี่ยนจากลิงก์อันตรายให้กลายเป็นรูปคิวอาร์โค้ดแทน เนื่องจากมิจฉาชีพทราบดีว่าผู้ใช้งานเริ่มระมัดระวังการกดลิงก์แปลกปลอม แต่กลับมีความคุ้นเคยและขาดความระมัดระวังเมื่อต้องสแกนคิวอาร์โค้ด
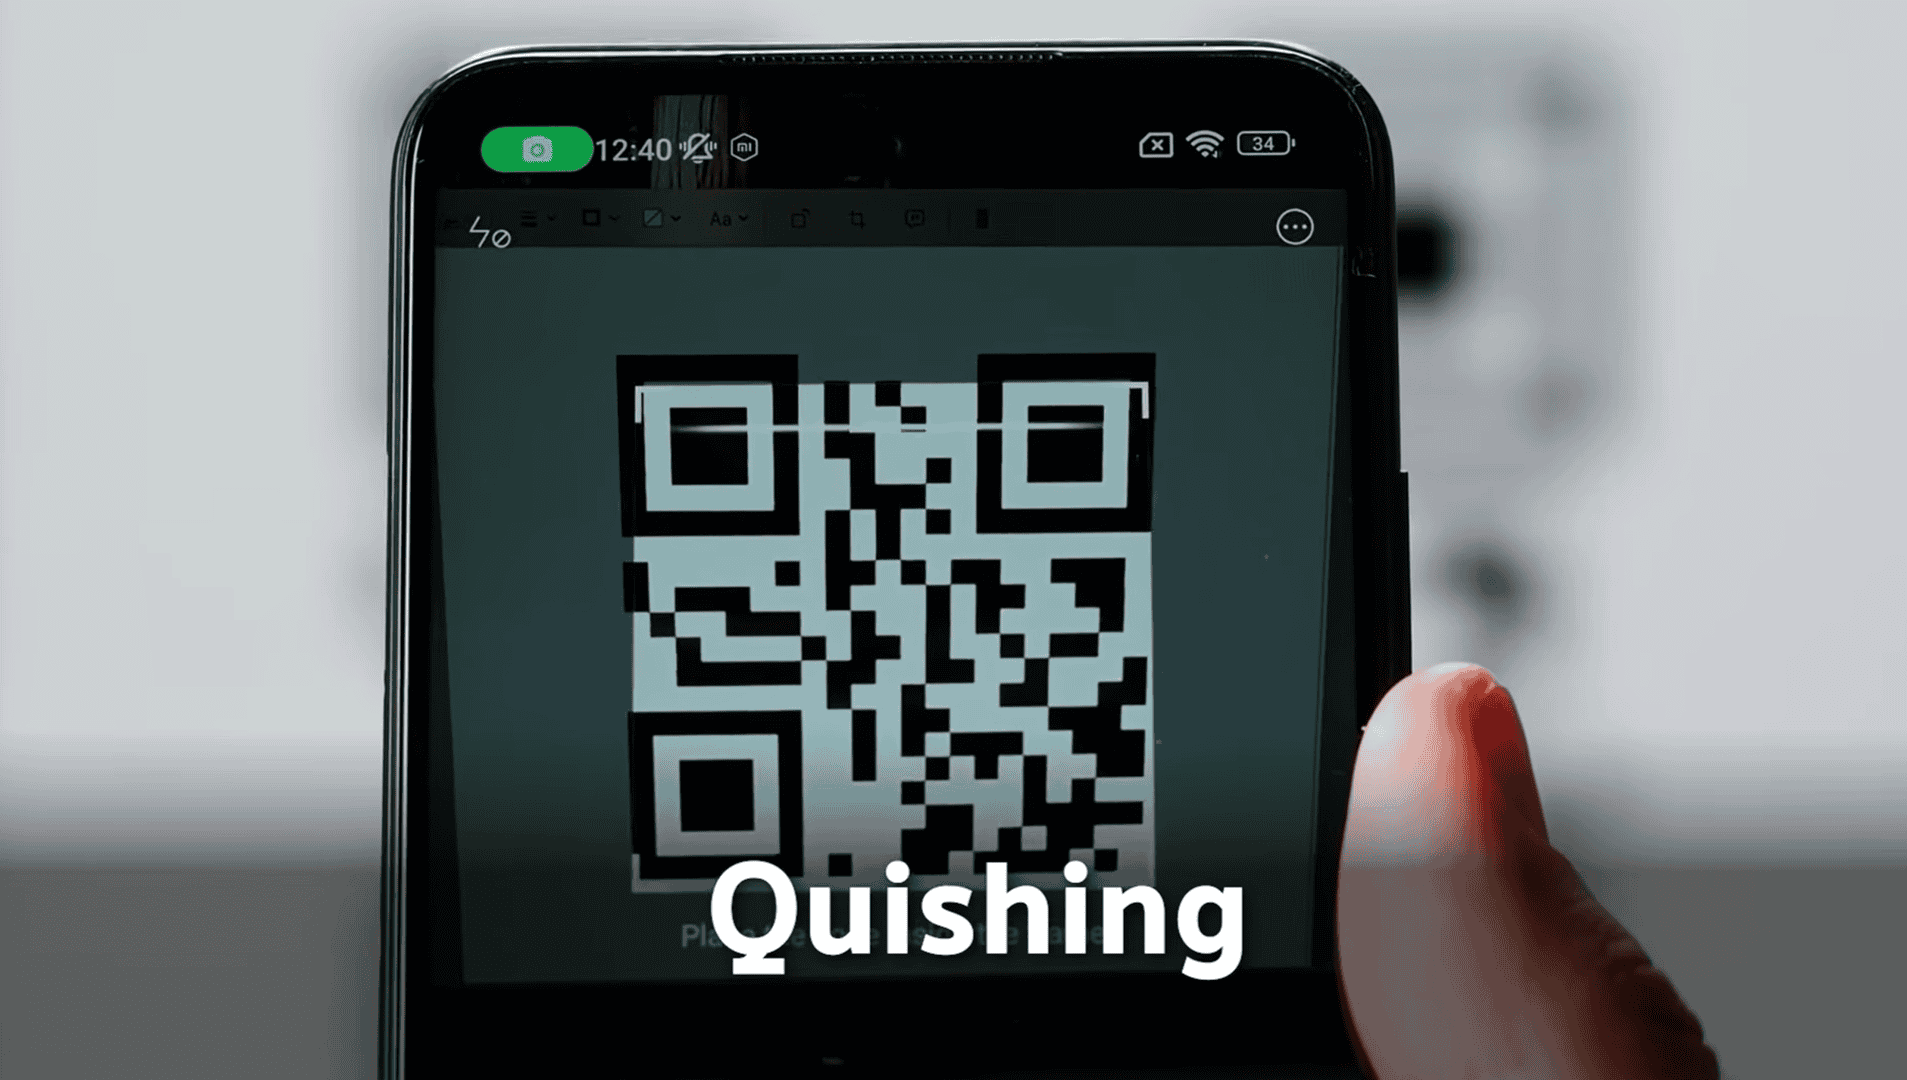
คิวอาร์โค้ดปลอมสามารถนำผู้ใช้งานไปยังเว็บไซต์หลอกลวงเพื่อขโมยข้อมูล หรือหลอกให้ดาวน์โหลดมัลแวร์ได้ แม้ว่าเมื่อสแกนแล้วจะมีการแสดง URL ปลายทาง แต่ผู้ใช้งานส่วนใหญ่มักจะรีบกดลิงก์โดยไม่ตรวจสอบให้ละเอียด การโจมตีมักมาในรูปแบบของการส่งคิวอาร์โค้ดผ่านอีเมลปลอม, ไฟล์ PDF, ใบแจ้งหนี้, เอกสารงานบุคคล (HR) หรือแม้กระทั่งการนำสติกเกอร์ไปแปะทับคิวอาร์โค้ดจริงตามสถานที่สาธารณะ วิธีป้องกันที่ดีที่สุดคือการมีสติและตรวจสอบ URL ปลายทางทุกครั้งก่อนเปิดลิงก์ สังเกตว่าชื่อโดเมนถูกต้อง สะกดไม่ผิด ไม่ใช่ลิงก์ย่อ และมีต้นทางที่น่าเชื่อถือ หากเป็นเรื่องเกี่ยวกับการเงินหรือการยืนยันตัวตนที่สำคัญ ควรเปิดแอปพลิเคชันหรือพิมพ์ชื่อเว็บไซต์ทางการด้วยตนเอง หากเผลอเข้าเว็บไซต์ต้องสงสัย ให้ตั้งสติและรีบปิดหน้าต่างทันทีโดยห้ามกรอกข้อมูลใด ๆ และควรเปลี่ยนรหัสผ่านจากอุปกรณ์ที่ปลอดภัยเพื่อป้องกันความเสี่ยงที่อาจเกิดขึ้น
Shadow IT: ภัยความลับรั่วไหลจากภายในองค์กร
ในยุค AI ภัยคุกคามทางไซเบอร์ไม่ได้เกิดจากแฮกเกอร์เพียงอย่างเดียว แต่อาจเกิดจากพฤติกรรมของพนักงานในองค์กรที่เรียกว่า “ชาโดว์ไอที” (Shadow IT) ซึ่งหมายถึงการที่พนักงานหรือหน่วยงานเลือกใช้ซอฟต์แวร์ แอปพลิเคชัน บริการคลาวด์ หรือเครื่องมือ AI ต่าง ๆ โดยไม่ได้รับการอนุมัติจากองค์กร ซึ่งเป็นสาเหตุสำคัญที่ทำให้ข้อมูลรั่วไหล
ปัญหานี้ทวีความรุนแรงมากขึ้นเมื่อผู้ใช้งานนำข้อมูลสำคัญ เช่น บันทึกการประชุม สัญญา รายชื่อลูกค้า หรือรายงานภายในองค์กร ไปป้อนให้ AI ช่วยทำงาน ส่งผลให้ข้อมูลความลับถูกส่งออกไปยังระบบภายนอกโดยที่องค์กรไม่รู้ตัว สร้างความเสี่ยงทั้งด้านความลับทางธุรกิจ ข้อมูลส่วนบุคคล และกฎหมายคุ้มครองข้อมูล กรณีศึกษาระดับโลกเกิดขึ้นในปี 2023 เมื่อพนักงานของบริษัทแห่งหนึ่งนำโค้ดภายใน ข้อมูลวิเคราะห์การผลิตชิป และบันทึกการประชุม ไปป้อนให้ ChatGPT เพื่อช่วยตรวจโค้ดและสรุปเอกสาร แม้พนักงานจะไม่มีเจตนาทุจริต แต่การกระทำดังกล่าวทำให้ความลับทางธุรกิจหลุดออกไป จนบริษัทต้องออกกระบวนการจำกัดการใช้ AI อย่างเด็ดขาด สิ่งนี้สะท้อนให้เห็นว่าการอัปโหลดไฟล์หรือป้อนข้อมูลให้ AI ต้องทำด้วยความระมัดระวังสูงสุด เพราะเมื่อข้อมูลขององค์กรรั่วไหลไปแล้ว จะไม่สามารถเรียกคืนได้
Prompt Injection: การหลอกลวง AI เพื่อเจาะระบบข้อมูล
มิจฉาชีพในยุค AI ได้เปลี่ยนวิธีการจากการเจาะระบบผู้ใช้ทีละคน มาเป็นการหลอกให้ AI เปิดเผยข้อมูลแทนด้วยเทคนิคที่เรียกว่า “พรอมต์อินเจกชัน” (Prompt Injection) ซึ่งคือการซ่อนคำสั่งอันตรายไว้ในเว็บไซต์, เอกสาร PDF, อีเมล หรือ URL เพื่อหลอกให้ AI เปลี่ยนพฤติกรรม เช่น สั่งให้ข้ามกฎความปลอดภัย ค้นหาข้อมูลที่ไม่เกี่ยวข้อง หรือเปิดเผยข้อมูลที่เป็นความลับ ปัญหานี้จะอันตรายเป็นพิเศษเมื่อ AI ถูกเชื่อมต่อเข้ากับอีเมล เอกสาร หรือฐานข้อมูลภายในองค์กร
กรณีศึกษาที่ชัดเจนคือช่องโหว่ Search Leak ในระบบ Microsoft 365 Copilot Enterprise นักวิจัยพบว่าคนร้ายสามารถซ่อนคำสั่งไว้ใน URL ที่ดูเหมือนลิงก์ปกติของ Microsoft เมื่อผู้ใช้คลิก Copilot อาจตีความข้อความที่ซ่อนอยู่เป็นคำสั่งให้ค้นหาข้อมูลจากอีเมล ปฏิทิน เอกสารใน SharePoint หรือไฟล์ใน OneDrive ที่ผู้ใช้นั้นมีสิทธิ์เข้าถึง จากนั้นข้อมูลความลับอาจถูกส่งออกไปยังระบบของคนร้ายโดยที่ผู้ใช้แทบไม่ทันสังเกต ดังนั้น การใช้งาน AI ในองค์กรจึงควรยึดหลักการใช้งานเพื่อเป็นผู้ช่วยคิดและดำเนินการ แต่ไม่ควรมอบสิทธิ์การเข้าถึงทุกระบบแบบเบ็ดเสร็จ หรือปล่อยให้มีการส่งต่อข้อมูลโดยปราศจากการตรวจสอบจากมนุษย์ก่อนเสมอ
สรุป
ภัยคุกคามทางไซเบอร์ในปัจจุบันได้ผสานรวมเข้ากับเทคโนโลยีอัจฉริยะและปรับเปลี่ยนรูปแบบไปอย่างแนบเนียน การพึ่งพาเพียงระบบรักษาความปลอดภัยทางเทคนิคจึงไม่เพียงพออีกต่อไป วิจารณญาณ ความรอบคอบ และการรู้เท่าทันเทคโนโลยีของผู้ใช้งาน คือเกราะป้องกันด่านสุดท้ายที่ทรงประสิทธิภาพที่สุด ที่จะช่วยปกป้องข้อมูลอันมีค่าของคุณและองค์กรให้รอดพ้นจากภัยมืดในยุคดิจิทัลได้อย่างยั่งยืน
https://it24hrs.com/2026/5-ai-cyber-threats-should-be-aware-of/
ออกอากาศวันเสาร์ที่ 1 สิงหาคม 2569
ในรายการ Digital Thailand ทุกวันเสาร์ ทางช่อง 3 กด 33 เวลา 4.05-4.30 น.
ยังมีบทความที่น่าสนใจ
เจาะลึกเบื้องหลัง มือและตาของหุ่นยนต์ Humanoid ของจริงที่เซินเจิ้น
อย่าลืมกดติดตามอัปเดตข่าวสาร เทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 0802345023