ธปท. เร่งยกระดับ Cyber Security หลังพบแฮกเกอร์พุ่งเป้าโจมตีระบบธนาคารทั่วโลก รวมถึงประเทศไทยที่พบความพยายามโจมตีเพิ่มขึ้นในช่วง 1–2 สัปดาห์ที่ผ่านมา ที่น่ากังวลคือ แฮกเกอร์อาจไม่จำเป็นต้องเจาะระบบธนาคารโดยตรง แต่ใช้ช่องโหว่จากบริษัทภายนอกที่เชื่อมต่อกับธนาคารเป็นช่องทางโจมตี คำถามคือ เงินในบัญชีของเราจะปลอดภัยแค่ไหน และธนาคารไทยเตรียมรับมือกับภัยไซเบอร์ครั้งนี้อย่างไร?
แฮกเกอร์พุ่งเป้าโจมตีระบบธนาคารทั่วโลก
ปัจจุบันการโจมตีทางไซเบอร์ไม่ได้จำกัดอยู่เพียงการเจาะระบบคอมพิวเตอร์เพื่อขโมยข้อมูลส่วนบุคคล หรือการหลอกลวงประชาชนให้โอนเงินผ่านช่องทางออนไลน์เท่านั้น แต่กำลังขยายเป้าหมายไปยังโครงสร้างพื้นฐานทางการเงิน โดยเฉพาะระบบธนาคารและแพลตฟอร์มที่เกี่ยวข้องกับการทำธุรกรรมทางการเงิน ซึ่งถือเป็นระบบสำคัญที่ต้องให้บริการอย่างต่อเนื่องตลอดเวลา หากแฮกเกอร์สามารถเข้าถึงระบบเหล่านี้ได้ ก็อาจนำไปสู่การขโมยเงิน การทำธุรกรรมโดยไม่ได้รับอนุญาต หรือการสร้างความเสียหายต่อความเชื่อมั่นของประชาชนที่มีต่อสถาบันการเงินได้
สถานการณ์ดังกล่าวกำลังเกิดขึ้นในหลายประเทศ โดยมีรายงานเหตุการณ์โจมตีและระบบเทคโนโลยีสารสนเทศขัดข้องที่เกี่ยวข้องกับสถาบันการเงินในต่างประเทศ ขณะที่ประเทศไทยเองก็ต้องเพิ่มความระมัดระวัง หลังมีการเปิดเผยว่าความพยายามโจมตีทางไซเบอร์เกิดขึ้นอย่างต่อเนื่องและมีความถี่เพิ่มขึ้นในช่วงที่ผ่านมา โดยเฉพาะการโจมตีที่อาจส่งผลกระทบต่อระบบธุรกรรมและบริการทางการเงิน ทำให้หน่วยงานกำกับดูแลและสถาบันการเงินจำเป็นต้องติดตามสถานการณ์อย่างใกล้ชิด เพื่อป้องกันไม่ให้ภัยคุกคามจากต่างประเทศขยายผลกระทบมาถึงระบบธนาคารของไทย
สิ่งที่ทำให้สถานการณ์นี้น่าจับตามองคือ ธนาคารเป็นหนึ่งในเป้าหมายที่มีมูลค่าทางเศรษฐกิจสูง เพราะเป็นศูนย์กลางในการจัดเก็บเงินและประมวลผลธุรกรรมจำนวนมหาศาล แฮกเกอร์จึงอาจใช้วิธีการโจมตีที่ซับซ้อนมากขึ้น ไม่ว่าจะเป็นการขโมยข้อมูลสำหรับเข้าถึงระบบ การใช้ช่องโหว่ของซอฟต์แวร์ หรือการอาศัยสิทธิ์การเข้าถึงของบุคคลและองค์กรที่เกี่ยวข้องกับธนาคาร เป้าหมายจึงไม่ได้อยู่แค่การเจาะระบบให้สำเร็จ แต่ยังรวมถึงการหาช่องทางเคลื่อนย้ายเงินออกจากระบบโดยไม่ให้กลไกตรวจจับความผิดปกติสามารถสกัดกั้นได้ทันเวลา
Third-party Attack ภัยเงียบเมื่อแฮกเกอร์ไม่จำเป็นต้องเจาะระบบธนาคารโดยตรง
หนึ่งในรูปแบบการโจมตีที่สร้างความกังวลให้กับแวดวงการเงินคือ Third-party Attack หรือการโจมตีผ่านผู้ให้บริการภายนอก ซึ่งหมายถึงบริษัทหรือองค์กรที่เข้ามาให้บริการด้านเทคโนโลยีแก่ธนาคาร เช่น ผู้พัฒนาระบบโมบายแบงก์กิ้ง ผู้ให้บริการซอฟต์แวร์ ระบบประมวลผลธุรกรรม ระบบคลาวด์ หรือบริษัทที่ได้รับอนุญาตให้เชื่อมต่อกับโครงสร้างพื้นฐานของสถาบันการเงิน การทำงานร่วมกับบริษัทเหล่านี้ช่วยให้ธนาคารสามารถพัฒนาบริการได้รวดเร็วและมีประสิทธิภาพมากขึ้น แต่ในอีกด้านหนึ่งก็ทำให้เกิดจุดเชื่อมต่อจำนวนมาก ซึ่งอาจกลายเป็นช่องทางให้ผู้ไม่หวังดีใช้โจมตีได้เช่นกัน
หลักการของการโจมตีลักษณะนี้คือ แทนที่แฮกเกอร์จะพยายามเจาะระบบรักษาความปลอดภัยของธนาคารโดยตรง ซึ่งมักมีมาตรการป้องกันหลายชั้น พวกเขาอาจเลือกโจมตีบริษัทภายนอกที่มีระบบรักษาความปลอดภัยอ่อนแอกว่า หรือมีสิทธิ์เข้าถึงระบบของธนาคารอยู่แล้ว เมื่อสามารถยึดบัญชีผู้ใช้งาน ขโมยข้อมูลรับรองตัวตน หรือแทรกแซงระบบของผู้ให้บริการได้ ก็อาจนำสิทธิ์ดังกล่าวมาใช้เป็นเส้นทางเข้าสู่ระบบที่เชื่อมต่อกัน โดยเฉพาะกรณีที่ระบบของบริษัทภายนอกสามารถสั่งการหรือประมวลผลธุรกรรมทางการเงินแทนธนาคารได้ ความเสียหายที่เกิดขึ้นจึงอาจรุนแรงกว่าการขโมยข้อมูลทั่วไป
ความเสี่ยงสำคัญอีกประการคือ ธนาคารอาจไม่สามารถควบคุมมาตรการรักษาความปลอดภัยของบริษัทภายนอกได้ทั้งหมด แม้จะมีการกำหนดมาตรฐานและตรวจสอบผู้ให้บริการก่อนเริ่มงาน แต่เมื่อระบบมีการเชื่อมต่อกันอย่างต่อเนื่อง ก็ยังมีโอกาสเกิดช่องโหว่จากการตั้งค่าที่ไม่รัดกุม ซอฟต์แวร์ที่ไม่ได้รับการอัปเดต หรือการกำหนดสิทธิ์เข้าถึงที่มากเกินความจำเป็น ดังนั้น การรักษาความปลอดภัยของธนาคารในปัจจุบันจึงไม่ได้ขึ้นอยู่กับระบบภายในเพียงอย่างเดียว แต่ต้องครอบคลุมไปถึงบริษัทคู่ค้า ผู้พัฒนาระบบ และทุกองค์กรที่มีสิทธิ์เชื่อมต่อกับโครงสร้างพื้นฐานทางการเงินด้วย
เปิดกรณีศึกษาฝรั่งเศสและไต้หวัน เมื่อช่องโหว่ของระบบนำไปสู่การโอนเงินผิดกฎหมาย
กรณีแรกเกิดขึ้นในประเทศฝรั่งเศสกับธนาคาร Crédit Mutuel Arkéa ซึ่งเปิดเผยเหตุการณ์โจมตีทางไซเบอร์เมื่อต้นเดือนพฤศจิกายน 2569 โดยแฮกเกอร์สามารถใช้แพลตฟอร์มของผู้ให้บริการภายนอกเป็นช่องทางเข้าถึงระบบของธนาคาร ก่อนนำบัญชีของธนาคารไปใช้ทำธุรกรรมโอนเงินไปยังสถาบันการเงินอื่นโดยไม่ได้รับอนุญาต คิดเป็นมูลค่าความเสียหายระดับประมาณ 100 ล้านยูโร หรือราว 3,700 ล้านบาท อย่างไรก็ตาม ธนาคารยังไม่ยืนยันตัวเลขความเสียหายขั้นสุดท้าย เนื่องจากอยู่ระหว่างตรวจสอบและติดตามเงินบางส่วนที่สามารถอายัดหรือเรียกคืนได้
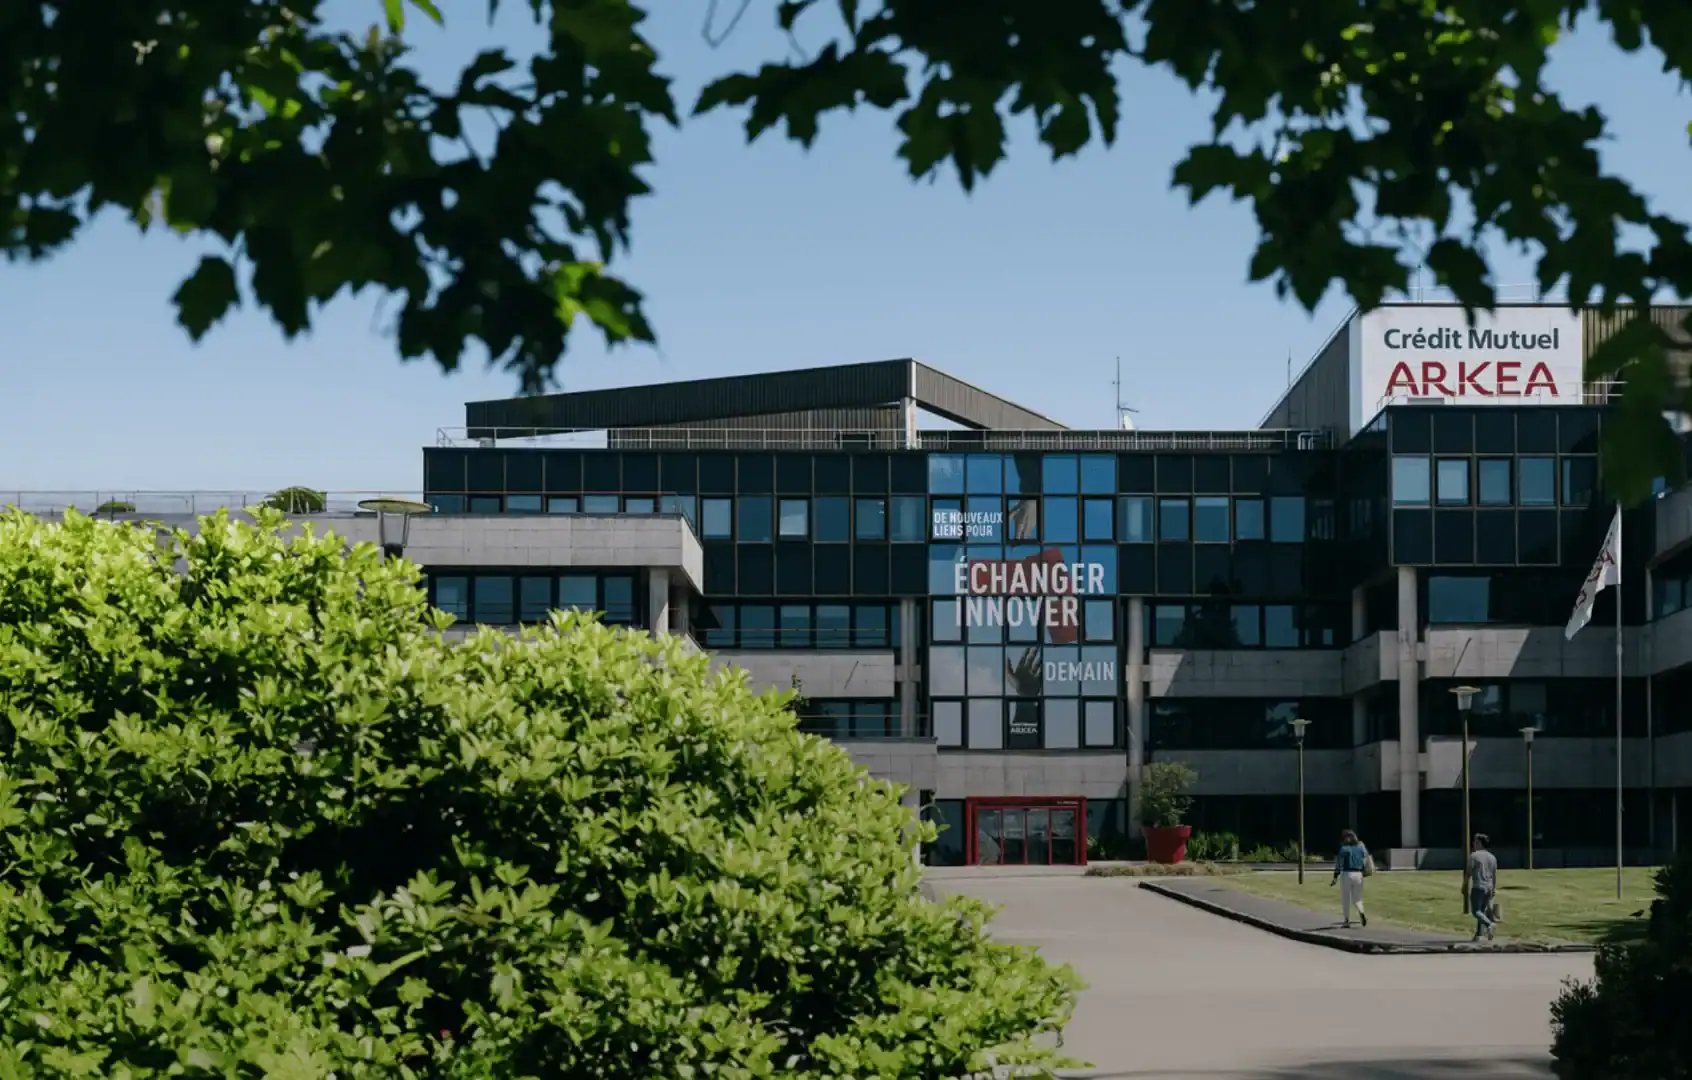
สิ่งที่น่าสนใจคือ ธนาคาร Crédit Mutuel Arkéa ยืนยันว่าเหตุการณ์ดังกล่าวไม่ได้เกิดจากการเจาะบัญชีเงินฝากของลูกค้าโดยตรง แต่แฮกเกอร์ใช้แพลตฟอร์มของผู้ให้บริการภายนอกเป็นช่องทางเข้าถึงบัญชีของธนาคารเอง ทำให้สามารถดำเนินธุรกรรมผิดกฎหมายได้ ธนาคารจึงต้องระงับธุรกรรมบางประเภทเป็นการชั่วคราว เพื่อป้องกันไม่ให้เกิดความเสียหายเพิ่มเติม ก่อนดำเนินมาตรการรักษาความปลอดภัยและทยอยกลับมาให้บริการตามปกติ โดยระบุว่าเงินของลูกค้าไม่ได้รับผลกระทบจากเหตุการณ์นี้ ขณะที่หน่วยงานบังคับใช้กฎหมายของฝรั่งเศสได้เข้ามาสอบสวนเพื่อหาที่มาของการโจมตี
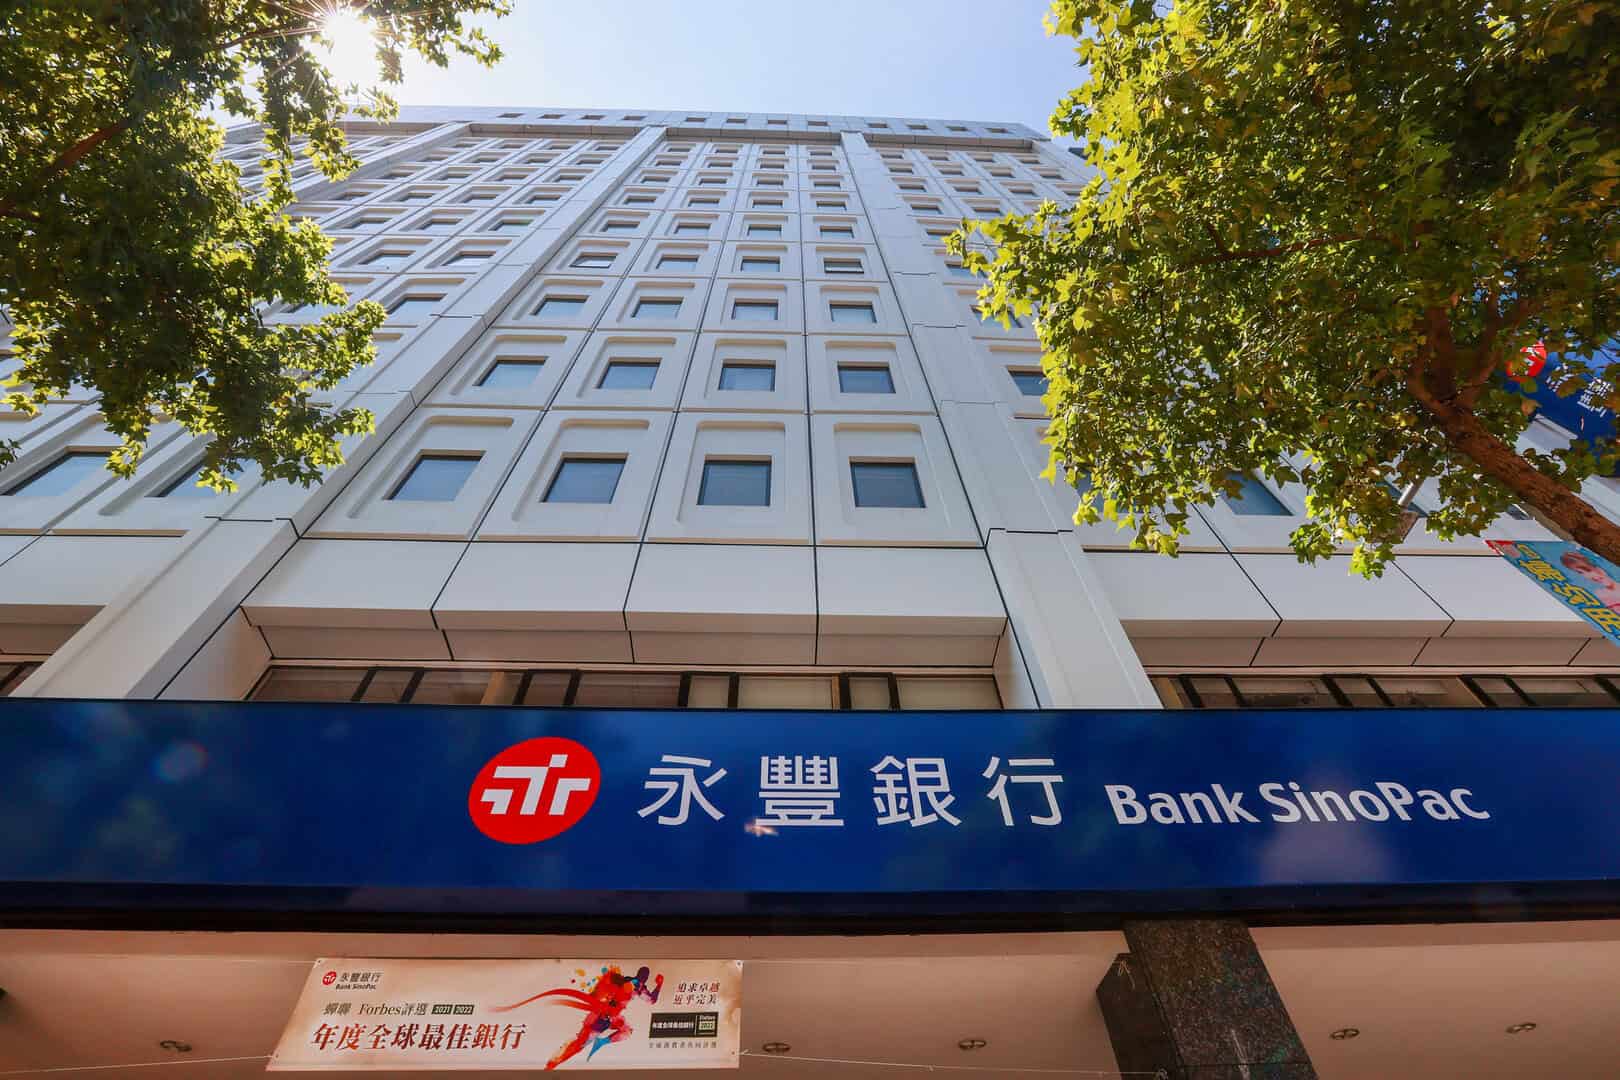
อีกกรณีเกิดขึ้นในไต้หวันกับธนาคาร Bank SinoPac เมื่อวันที่ 3 พฤศจิกายน 2569 หลังตรวจพบธุรกรรมโอนเงินโดยไม่ได้รับอนุญาตจำนวน 427 รายการ จากบัญชีลูกค้าทั้งหมด 419 บัญชี คิดเป็นมูลค่ารวมประมาณ 41.76 ล้านดอลลาร์ไต้หวัน หรือราว 43–45 ล้านบาท จากการตรวจสอบพบว่าแฮกเกอร์อาศัยช่องโหว่ด้านการตั้งค่าความปลอดภัยของผู้ให้บริการระบบโมบายแบงก์กิ้งรายใหม่ ก่อนใช้ช่องทางดังกล่าวดำเนินการโอนเงินไปยังบัญชีปลายทาง ธนาคารได้เร่งอายัดบัญชีที่เกี่ยวข้อง ตรวจสอบระบบร่วมกับผู้เชี่ยวชาญ และคืนเงินให้ลูกค้าที่ได้รับผลกระทบทั้งหมดแล้ว โดยยังไม่พบหลักฐานว่าข้อมูลส่วนบุคคลของลูกค้ารั่วไหล
ธปท. เรียกประชุมด่วน ยกระดับมาตรการ Cyber Security ของธนาคารไทย
สำหรับประเทศไทย ธนาคารแห่งประเทศไทย (ธปท.) ได้ติดตามสถานการณ์การโจมตีทางไซเบอร์และเหตุขัดข้องของระบบเทคโนโลยีสารสนเทศที่เกิดขึ้นกับสถาบันการเงินในต่างประเทศอย่างใกล้ชิด พร้อมเรียกประชุมผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ หรือ Chief Information Officer (CIO) ของสถาบันการเงินทุกแห่ง เมื่อวันที่ 9 พฤศจิกายน 2569 รวมถึงผู้แทนจากศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคธนาคาร หรือ Thailand Banking Sector Computer Emergency Response Team (TB-CERT) และสมาคมธนาคารไทย เพื่อประเมินสถานการณ์และเตรียมความพร้อมในการรับมือกับภัยคุกคามที่อาจเกิดขึ้น
มาตรการสำคัญที่ ธปท. กำชับให้สถาบันการเงินดำเนินการ คือการเพิ่มความเข้มข้นของระบบป้องกันและตรวจจับภัยคุกคามทางไซเบอร์ ตลอดจนเฝ้าระวังความผิดปกติที่อาจเกิดขึ้นกับระบบเทคโนโลยีสารสนเทศและบริการทางการเงิน พร้อมแลกเปลี่ยนข้อมูลที่เกี่ยวข้องระหว่างสถาบันการเงิน เพื่อให้สามารถแจ้งเตือนและประเมินความเสี่ยงได้อย่างรวดเร็ว หากพบรูปแบบการโจมตีหรือช่องโหว่ใหม่ ธนาคารต่าง ๆ จะได้เตรียมมาตรการป้องกันให้สอดคล้องกับสถานการณ์ ไม่ต้องรอให้เกิดความเสียหายกับระบบของตนเองก่อนจึงค่อยดำเนินการแก้ไข
นอกจากการเฝ้าระวังและแลกเปลี่ยนข้อมูลแล้ว ธปท. ยังให้ความสำคัญกับการรักษาความต่อเนื่องของระบบเทคโนโลยีสารสนเทศและระบบชำระเงินที่สำคัญ โดยกำชับให้สถาบันการเงินดำเนินการตามมาตรฐานความปลอดภัยที่กำหนด พร้อมซักซ้อมแผนฉุกเฉินอย่างต่อเนื่องภายใต้แผนบริหารความต่อเนื่องทางธุรกิจ หรือ Business Continuity Plan (BCP) เพื่อให้ธนาคารสามารถควบคุมสถานการณ์และกลับมาให้บริการได้อย่างรวดเร็ว แม้จะเกิดเหตุโจมตีทางไซเบอร์หรือระบบเทคโนโลยีขัดข้องก็ตาม
ระบบธนาคารไทยยังให้บริการตามปกติ ประชาชนต้องกังวลเรื่องเงินในบัญชีหรือไม่?
แม้จะเกิดเหตุโจมตีทางไซเบอร์กับสถาบันการเงินในหลายประเทศ แต่ ธปท. ยืนยันว่า ยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในประเทศไทย โดยธนาคารต่าง ๆ ยังคงสามารถให้บริการลูกค้าได้ตามปกติ และหน่วยงานที่เกี่ยวข้องกำลังติดตามสถานการณ์อย่างใกล้ชิด เพื่อประเมินความเสี่ยงและเตรียมพร้อมรับมือกับภัยคุกคามที่อาจเกิดขึ้นในอนาคต การเรียกประชุมและยกระดับมาตรการในครั้งนี้จึงเป็นการดำเนินการเชิงป้องกัน เพื่อไม่ให้เหตุการณ์ที่เกิดขึ้นในต่างประเทศส่งผลกระทบต่อระบบการเงินของไทย
สำหรับประชาชน เหตุการณ์ที่เกิดขึ้นไม่ได้หมายความว่าระบบธนาคารไทยถูกเจาะหรือเงินฝากกำลังตกอยู่ในความเสี่ยงโดยตรง จึงไม่จำเป็นต้องตื่นตระหนกหรือแห่ถอนเงินออกจากธนาคาร อย่างไรก็ตาม ควรเพิ่มความระมัดระวังในการใช้บริการทางการเงินออนไลน์ โดยเฉพาะข้อความ SMS อีเมล หรือโทรศัพท์ที่แอบอ้างเป็นธนาคารและแจ้งว่าระบบถูกโจมตี บัญชีมีความเสี่ยง หรือจำเป็นต้องกดยืนยันตัวตนผ่านลิงก์ที่ส่งมา เพราะในช่วงที่เกิดข่าวภัยไซเบอร์ แฮกเกอร์และมิจฉาชีพอาจอาศัยความกังวลของประชาชนเป็นเครื่องมือหลอกขโมยรหัสผ่าน ข้อมูลส่วนบุคคล และรหัส OTP ได้
ท้ายที่สุด เหตุการณ์ที่เกิดขึ้นในฝรั่งเศสและไต้หวันสะท้อนให้เห็นว่า การรักษาความปลอดภัยของระบบธนาคารในยุคดิจิทัลจำเป็นต้องมองให้ไกลกว่าการป้องกันระบบภายในองค์กร เพราะแม้ธนาคารจะมีระบบรักษาความปลอดภัยที่เข้มงวด แต่หากบริษัทภายนอกหรือผู้ให้บริการที่เชื่อมต่ออยู่มีช่องโหว่ ก็อาจกลายเป็นจุดเริ่มต้นของการโจมตีที่สร้างความเสียหายได้ ดังนั้น ความร่วมมือระหว่างธนาคาร หน่วยงานกำกับดูแล และบริษัทผู้ให้บริการเทคโนโลยี จึงเป็นหัวใจสำคัญในการป้องกันภัยคุกคาม ขณะเดียวกันประชาชนเองก็ควรใช้งานบริการทางการเงินอย่างระมัดระวัง เพื่อให้ระบบเศรษฐกิจดิจิทัลสามารถเติบโตได้อย่างมั่นคงและปลอดภัย
อ้างอิง bot.or.th cm-arkea.com reuters.com focustaiwan.tw cover iT24Hrs
และข่าวอื่นๆเพิ่มเติมได้ที่ it24hrs.com
แฮกเกอร์พุ่งเป้าโจมตีระบบธนาคารทั่วโลก! ธปท. เร่งยกระดับ Cyber Security รับมือภัยคุกคาม
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502