Hacktivist คืออะไร? เมื่อแฮ็กเกอร์แฮ็กระบบต่างๆ โจมตีเว็บไซต์รัฐบาล ขโมยข้อมูลลับ ไปจนถึงแฮ็กระบบประปาและเขื่อน! จนสร้างสร้างความเสียหายให้คนทั้งประเทศ! แต่กลับไม่ต้องการเงิน นี่คือสงครามไซเบอร์ของนักเคลื่อนไหวหรือการก่ออาชญากรรม
ในโลกไซเบอร์ เรามักคุ้นเคยกับแฮ็กเกอร์ที่เจาะระบบเพื่อขโมยเงิน ขโมยข้อมูล หรือเรียกค่าไถ่ แต่ยังมีแฮ็กเกอร์อีกกลุ่มหนึ่งที่มีเป้าหมายแตกต่างออกไป เพราะพวกเขาไม่ได้ต้องการเงินเป็นหลัก แต่ต้องการใช้ทักษะการแฮ็กเป็นเครื่องมือในการเคลื่อนไหวทางการเมือง ต่อต้านรัฐบาล เปิดโปงความไม่เป็นธรรม หรือแสดงจุดยืนต่อประเด็นที่เกิดขึ้นในสังคม คนกลุ่มนี้เรียกว่า Hacktivist และที่ผ่านมา พวกเขาก็เคยสร้างเหตุการณ์โจมตีทางไซเบอร์ที่ส่งผลกระทบตั้งแต่เว็บไซต์ทั่วไป ไปจนถึงระบบสาธารณูปโภคที่ประชาชนใช้งานจริง
Hacktivist คืออะไร? แตกต่างจากแฮ็กเกอร์ทั่วไปอย่างไร?
คำว่า Hacktivist เกิดจากการรวมคำว่า Hacker (แฮ็กเกอร์) และ Activist (นักเคลื่อนไหว) เข้าด้วยกัน หมายถึงบุคคลหรือกลุ่มคนที่นำความรู้ด้านคอมพิวเตอร์และการเจาะระบบมาใช้เป็นเครื่องมือในการขับเคลื่อนประเด็นทางการเมือง สังคม หรืออุดมการณ์ที่ตัวเองเชื่อ โดยมีเป้าหมายเพื่อสร้างแรงกดดัน เรียกร้องความสนใจ เปิดโปงข้อมูล หรือแสดงการต่อต้านฝ่ายที่ตนเองไม่เห็นด้วย
ตัวอย่างเช่น การโจมตีเว็บไซต์รัฐบาลเพื่อประท้วงนโยบาย การทำให้เว็บไซต์ขององค์กรที่ถูกกล่าวหาว่าละเมิดสิทธิมนุษยชนใช้งานไม่ได้ หรือการเจาะระบบเพื่อนำเอกสารภายในออกมาเปิดเผยต่อสาธารณะ
สิ่งที่ทำให้ Hacktivist แตกต่างจากแฮ็กเกอร์ทั่วไปคือแรงจูงใจในการโจมตี โดยแฮ็กเกอร์อาชญากรรมไซเบอร์ (Black Hat Hacker) มักมีเป้าหมายเพื่อผลประโยชน์ทางการเงิน เช่น ขโมยข้อมูลบัตรเครดิต เรียกค่าไถ่ หรือขายข้อมูลที่ขโมยมา ขณะที่ Hacktivist มักอ้างว่าการกระทำของตัวเองมีเป้าหมายเพื่อผลักดันการเปลี่ยนแปลงทางสังคมหรือการเมือง
อย่างไรก็ตาม การอ้างว่าทำเพื่อสังคมไม่ได้ทำให้การกระทำนั้นถูกกฎหมายเสมอไป เพราะการเจาะระบบโดยไม่ได้รับอนุญาต ขโมยข้อมูล หรือทำให้บริการสาธารณะหยุดชะงัก ยังคงสร้างความเสียหายและอาจเข้าข่ายความผิดทางอาญาได้
Hacktivist โจมตีระบบอย่างไร? มีวิธีไหนบ้าง?
Hacktivist ไม่จำเป็นต้องใช้เทคนิคแฮ็กที่ซับซ้อนเสมอไป บางกลุ่มใช้วิธีโจมตีเว็บไซต์ด้วยการระดมคนจำนวนมาก ขณะที่บางกลุ่มพยายามเจาะระบบภายในเพื่อขโมยข้อมูลหรือควบคุมอุปกรณ์ที่มีผลต่อการทำงานจริง โดยรูปแบบการโจมตีที่พบได้บ่อยมีดังนี้
DDoS Attack ระดมโจมตีจนเว็บไซต์ล่ม
เป็นการส่งทราฟฟิกจำนวนมหาศาลเข้าไปยังเว็บไซต์หรือเซิร์ฟเวอร์เป้าหมายพร้อมกัน จนระบบรับภาระไม่ไหวและไม่สามารถให้บริการได้ตามปกติ วิธีนี้เป็นหนึ่งในรูปแบบที่กลุ่ม Hacktivist นิยมใช้ เพราะสามารถระดมผู้สนับสนุนให้เข้าร่วมโจมตีได้จำนวนมาก
Website Defacement ยึดเว็บไซต์แล้วเปลี่ยนหน้าเว็บ
เป็นการเจาะเข้าไปในเว็บไซต์ของเป้าหมาย แล้วเปลี่ยนเนื้อหาหน้าเว็บเป็นข้อความประท้วง ภาพสัญลักษณ์ หรือคำประกาศทางการเมือง เพื่อแสดงจุดยืนและสร้างแรงกดดันต่อองค์กรนั้น
Data Breach / Hack and Leak ขโมยข้อมูลมาเปิดโปง
เป็นการเจาะระบบเพื่อเข้าถึงเอกสารหรือข้อมูลภายใน แล้วนำออกมาเผยแพร่ต่อสาธารณะ เช่น อีเมล เอกสารราชการ ข้อมูลพนักงาน หรือข้อมูลที่กลุ่มผู้โจมตีเชื่อว่าสามารถใช้เปิดโปงความไม่โปร่งใสขององค์กรได้
System Intrusion เจาะระบบควบคุมโครงสร้างพื้นฐาน
เป็นรูปแบบที่น่ากังวลมากขึ้น เพราะเป้าหมายไม่ได้จำกัดอยู่แค่เว็บไซต์ แต่รวมถึงระบบควบคุมอุปกรณ์ในโรงงาน โรงไฟฟ้า ระบบประปา และโครงสร้างพื้นฐานสำคัญ ซึ่งหากผู้โจมตีเข้าควบคุมได้ก็อาจทำให้เกิดความเสียหายในโลกจริง
เปิดวีรกรรม Hacktivist ที่เคยสร้างแรงสั่นสะเทือนทั่วโลก
ในช่วงไม่กี่ปีที่ผ่านมา กลุ่ม Hacktivist มีบทบาทในเหตุการณ์โจมตีทางไซเบอร์หลายครั้ง โดยเฉพาะช่วงที่เกิดความขัดแย้งระหว่างประเทศ ซึ่งกลุ่มแฮ็กเกอร์บางกลุ่มเลือกสนับสนุนฝ่ายใดฝ่ายหนึ่ง และใช้การโจมตีทางไซเบอร์เป็นเครื่องมือในการตอบโต้
Anonymous กลุ่มแฮ็กเกอร์หน้ากากที่กลายเป็นสัญลักษณ์ของการเคลื่อนไหวทางไซเบอร์
หนึ่งในชื่อที่หลายคนคุ้นเคยคือ Anonymous กลุ่มแฮ็กเกอร์นิรนามที่ใช้หน้ากาก Guy Fawkes เป็นสัญลักษณ์ โดยไม่มีผู้นำหรือโครงสร้างสมาชิกแบบองค์กรทั่วไป แต่เป็นเครือข่ายผู้สนับสนุนที่รวมตัวกันตามประเด็นที่ต้องการเคลื่อนไหว
ในช่วงสงครามรัสเซีย–ยูเครน เมื่อปี 2022 กลุ่ม Anonymous ประกาศเปิดปฏิบัติการทางไซเบอร์ต่อต้านรัสเซีย หรือที่เรียกว่า #OpRussia โดยอ้างว่าได้โจมตีเว็บไซต์หน่วยงานรัฐบาล สื่อ และองค์กรต่าง ๆ ของรัสเซีย รวมถึงนำข้อมูลบางส่วนออกมาเผยแพร่
เหตุการณ์นี้ทำให้เห็นว่า ความขัดแย้งระหว่างประเทศไม่ได้จำกัดอยู่แค่สนามรบหรือการคว่ำบาตรทางเศรษฐกิจอีกต่อไป แต่ยังขยายมาสู่โลกออนไลน์ที่กลุ่มแฮ็กเกอร์สามารถเข้ามามีบทบาทได้ด้วย
อย่างไรก็ตาม Anonymous เป็นกลุ่มที่มีลักษณะกระจายตัว การอ้างว่าเป็นปฏิบัติการของ Anonymous จึงไม่ได้หมายความว่าทุกเหตุการณ์จะได้รับการยืนยันจากสมาชิกหรือมีผู้สั่งการส่วนกลาง
NoName057(16) ระดมคนทั่วโลกโจมตีเว็บไซต์รัฐบาลยุโรป
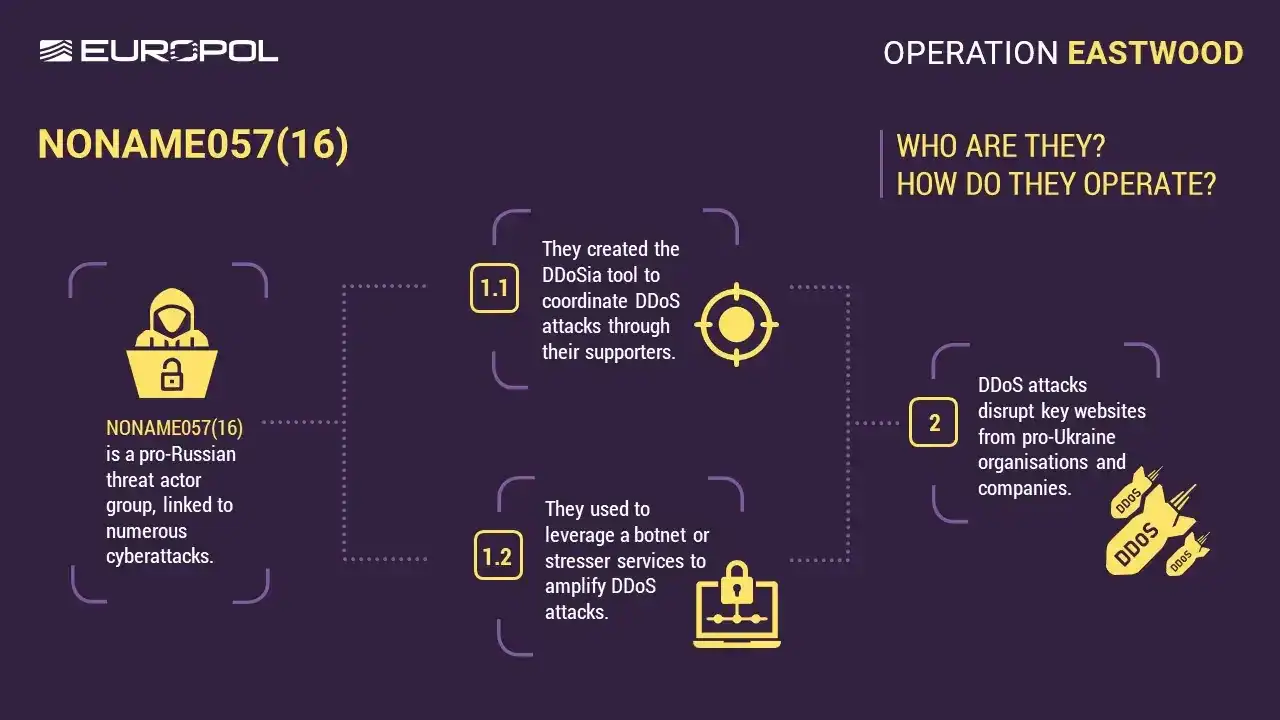
อีกกลุ่มที่สร้างผลกระทบอย่างต่อเนื่องคือ NoName057(16) ซึ่งเริ่มเคลื่อนไหวตั้งแต่เดือนมีนาคม 2022 โดยมีจุดยืนสนับสนุนรัสเซีย และมุ่งโจมตีประเทศที่สนับสนุนยูเครน
สิ่งที่น่าสนใจคือ กลุ่มนี้ไม่ได้ลงมือโจมตีเพียงลำพัง แต่ใช้แพลตฟอร์ม DDoSia เพื่อชักชวนผู้สนับสนุนให้ดาวน์โหลดเครื่องมือและเข้าร่วมโจมตีเว็บไซต์เป้าหมาย ทำให้สามารถระดมผู้เข้าร่วมได้หลายพันคน
เป้าหมายของกลุ่มมีตั้งแต่เว็บไซต์รัฐบาล ธนาคาร บริษัทพลังงาน ไปจนถึงระบบขนส่งในยุโรป โดยหน่วยงาน Europol ระบุว่าในเยอรมนีเพียงประเทศเดียว กลุ่มนี้ก่อเหตุโจมตี 14 ครั้ง ส่งผลกระทบต่อองค์กรประมาณ 230 แห่ง
จนกระทั่งวันที่ 15 กรกฎาคม 2025 Europol และ Eurojust ร่วมกับหน่วยงานบังคับใช้กฎหมายจากหลายประเทศ เปิดปฏิบัติการ Eastwood เพื่อทลายเครือข่ายดังกล่าว โดยสามารถปิดเซิร์ฟเวอร์ที่เกี่ยวข้องมากกว่า 100 เครื่อง และออกหมายจับผู้ต้องสงสัย 7 คน
กรณีนี้สะท้อนให้เห็นว่า Hacktivist สามารถเปลี่ยนผู้สนับสนุนทั่วไปให้กลายเป็นกำลังสำคัญในการโจมตีทางไซเบอร์ได้ แม้คนเหล่านั้นจะไม่ได้มีความเชี่ยวชาญด้านการแฮ็กระดับสูงก็ตาม
Cyber Army of Russia Reborn แฮ็กระบบประปาในสหรัฐฯ จนน้ำล้นถังเก็บน้ำ
นี่เป็นหนึ่งในเหตุการณ์ที่แสดงให้เห็นว่า Hacktivist สามารถสร้างความเสียหายต่อสิ่งที่อยู่ใกล้ตัวประชาชนได้จริง
เมื่อวันที่ 18 มกราคม 2024 ระบบควบคุมน้ำประปาของเมือง Muleshoe รัฐเท็กซัส สหรัฐฯ ถูกเจาะระบบโดยกลุ่มที่เรียกว่า Cyber Army of Russia Reborn (CARR) ซึ่งอ้างว่าเป็นผู้ลงมือโจมตี
ผู้โจมตีสามารถเข้าถึงระบบควบคุมและเปลี่ยนการตั้งค่าการทำงาน จนทำให้ถังเก็บน้ำแห่งหนึ่งล้น มีน้ำหลายหมื่นแกลลอนไหลออกสู่พื้นที่โดยรอบ เจ้าหน้าที่ต้องปิดระบบและเปลี่ยนไปควบคุมด้วยตนเอง
ที่น่ากังวลคือ เหตุการณ์ไม่ได้จำกัดอยู่แค่เมืองเดียว เพราะมีรายงานความพยายามโจมตีระบบประปาในชุมชนใกล้เคียงด้วย แต่ไม่มีรายงานว่าระบบจ่ายน้ำให้ประชาชนหยุดทำงาน หรือมีการเปลี่ยนแปลงคุณภาพน้ำดื่ม
อย่างไรก็ตาม เรื่องนี้มีประเด็นด้านการระบุตัวผู้โจมตีที่ต้องแยกให้ชัด กลุ่ม CARR อ้างความรับผิดชอบ ขณะที่บริษัท Mandiant พบความเชื่อมโยงระหว่างตัวตนออนไลน์ของกลุ่มกับ Sandworm ซึ่งเป็นกลุ่มแฮ็กเกอร์ที่เชื่อมโยงกับหน่วยข่าวกรองทางทหารของรัสเซีย แต่ไม่สามารถยืนยันได้อย่างอิสระว่ากลุ่มดังกล่าวเป็นผู้ลงมือโจมตีทุกกรณีตามที่กล่าวอ้าง
เหตุการณ์นี้จึงเป็นตัวอย่างสำคัญว่า ระบบสาธารณูปโภคขนาดเล็กที่อาจมีระบบรักษาความปลอดภัยไม่แข็งแรง ก็สามารถกลายเป็นเป้าหมายของการโจมตีจากต่างประเทศได้
Z-Pentest เจาะระบบเขื่อนในนอร์เวย์ เปิดวาล์วปล่อยน้ำจากระยะไกล
ถ้าการแฮ็กระบบประปาทำให้เกิดน้ำล้นถัง เหตุการณ์นี้ก็ยิ่งแสดงให้เห็นถึงความเสี่ยงที่มากขึ้น เพราะเป้าหมายคือระบบควบคุมเขื่อนผลิตไฟฟ้าพลังน้ำในประเทศนอร์เวย์
ในเดือนเมษายน 2025 มีรายงานว่าแฮ็กเกอร์ที่เชื่อมโยงกับกลุ่ม Z-Pentest สามารถเข้าถึงระบบควบคุมเขื่อน Lake Risevat ทางตะวันตกของนอร์เวย์ และสั่งเปิดวาล์วระบายน้ำจนสุดเป็นเวลาหลายชั่วโมง ก่อนที่เจ้าหน้าที่จะตรวจพบความผิดปกติ
เหตุการณ์นี้ไม่มีรายงานผู้เสียชีวิต แต่ถือเป็นกรณีที่น่ากังวล เพราะแสดงให้เห็นว่าการโจมตีทางไซเบอร์สามารถเปลี่ยนแปลงการทำงานของอุปกรณ์จริงได้ โดยไม่จำเป็นต้องมีผู้โจมตีเดินทางเข้าไปในสถานที่นั้น
รายงานของสถาบัน German Institute for International and Security Affairs (SWP) ระบุว่าเหตุการณ์นี้เป็นหนึ่งในตัวอย่างสำคัญของการโจมตีที่ทำให้การบุกรุกระบบดิจิทัลส่งผลต่อโลกกายภาพโดยตรง
Hacktivist โจมตีระบบโครงสร้างพื้นฐานจนหน่วยงานความมั่นคงสหรัฐฯ ต้องออกคำเตือน
เมื่อวันที่ 9 ธันวาคม 2025 สำนักงานความมั่นคงแห่งชาติสหรัฐฯ (NSA) FBI และหน่วยงานด้านความมั่นคงไซเบอร์ CISA ร่วมกับหน่วยงานพันธมิตรกว่า 20 แห่ง ออกคำเตือนเกี่ยวกับกลุ่ม Hacktivist ที่สนับสนุนรัสเซีย ซึ่งกำลังมุ่งเป้าโจมตีระบบโครงสร้างพื้นฐานสำคัญในหลายประเทศ
กลุ่มที่ถูกระบุในรายงานประกอบด้วย CARR, Z-Pentest, NoName057(16) และ Sector16 โดยมีพฤติกรรมโจมตีระบบควบคุมอุตสาหกรรม หรือ Operational Technology (OT) ในภาคส่วนน้ำและน้ำเสีย เกษตรกรรม และพลังงาน
สิ่งที่น่ากังวลคือ ผู้โจมตีบางกลุ่มอาศัยช่องทางเชื่อมต่อระยะไกลที่มีระบบรักษาความปลอดภัยไม่เพียงพอ เพื่อเข้าถึงอุปกรณ์ควบคุมจากอินเทอร์เน็ต และสามารถสร้างความเสียหายต่อการทำงานของระบบจริงได้
หน่วยงานความมั่นคงยังเตือนว่า แม้เทคนิคที่ใช้จะไม่ได้ซับซ้อนเท่าการโจมตีของกลุ่ม APT ระดับสูง แต่ความง่ายในการทำซ้ำและจำนวนเป้าหมายที่กว้างขวาง ทำให้ความเสี่ยงเพิ่มขึ้นได้อย่างมาก
Hacktivist เป็นนักเคลื่อนไหวหรืออาชญากรไซเบอร์?
แม้ Hacktivist จะอ้างว่าการโจมตีของตัวเองทำไปเพื่อเรียกร้องความยุติธรรม ต่อต้านการละเมิดสิทธิมนุษยชน หรือเปิดโปงความไม่โปร่งใส แต่ก็ไม่ได้หมายความว่าทุกการกระทำจะเป็นเรื่องที่ถูกต้องหรือเป็นประโยชน์ต่อสังคมเสมอไป
เพราะการโจมตีเว็บไซต์รัฐบาลอาจทำให้ประชาชนไม่สามารถเข้าถึงบริการสาธารณะ การขโมยข้อมูลอาจทำให้ข้อมูลส่วนบุคคลของผู้บริสุทธิ์รั่วไหล และการเจาะระบบควบคุมโรงงานหรือระบบประปาก็อาจส่งผลกระทบต่อชีวิตและความปลอดภัยของคนจำนวนมาก
นอกจากนี้ ยังมีประเด็นที่ซับซ้อนขึ้นไปอีก เมื่อบางกลุ่ม Hacktivist มีความเชื่อมโยงกับรัฐบาลหรือหน่วยงานของรัฐ โดยใช้ภาพลักษณ์นักเคลื่อนไหวเป็นฉากหน้าในการดำเนินปฏิบัติการทางไซเบอร์ ทำให้เส้นแบ่งระหว่างนักเคลื่อนไหวอิสระกับการปฏิบัติการทางไซเบอร์ที่ได้รับการสนับสนุนจากรัฐไม่ชัดเจนเหมือนเดิม
รายงานร่วมของ NSA, FBI และ CISA ในปี 2025 ยังระบุด้วยว่า กลุ่ม Hacktivist ที่สนับสนุนรัสเซียบางกลุ่มมีพฤติกรรมกล่าวอ้างหรือขยายผลความสำเร็จของการโจมตีผ่านโซเชียลมีเดีย เพื่อสร้างชื่อเสียงและเรียกร้องความสนใจจากสาธารณะ ดังนั้น ข้อมูลที่กลุ่มแฮ็กเกอร์ประกาศเองจึงต้องตรวจสอบกับแหล่งข่าวและหน่วยงานที่เกี่ยวข้องก่อนนำไปสรุปว่าเกิดความเสียหายขึ้นจริง
อนาคตของ Hacktivist น่ากังวลแค่ไหน?
สิ่งที่น่าจับตามองคือ Hacktivist ไม่จำเป็นต้องเป็นแฮ็กเกอร์ระดับอัจฉริยะที่สามารถเจาะระบบซับซ้อนได้ เพราะปัจจุบันมีเครื่องมือโจมตีสำเร็จรูป แพลตฟอร์มสำหรับระดมผู้สนับสนุน และช่องทางเผยแพร่ข้อมูลที่ทำให้คนจำนวนมากสามารถเข้าร่วมปฏิบัติการได้ง่ายขึ้น
ขณะเดียวกัน เป้าหมายของการโจมตีก็เริ่มขยายจากเว็บไซต์ทั่วไปไปสู่ระบบโครงสร้างพื้นฐานที่มีความสำคัญต่อชีวิตประจำวัน เช่น ระบบประปา พลังงาน การเกษตร และระบบขนส่ง ซึ่งหากถูกโจมตีจนหยุดทำงาน ก็อาจสร้างผลกระทบต่อประชาชนเป็นวงกว้าง
หน่วยงานด้านความมั่นคงไซเบอร์จึงแนะนำให้องค์กรต่าง ๆ เพิ่มความเข้มงวดในการรักษาความปลอดภัย โดยเฉพาะระบบควบคุมอุตสาหกรรม ไม่เปิดช่องทางควบคุมอุปกรณ์จากอินเทอร์เน็ตโดยไม่จำเป็น ใช้ระบบยืนยันตัวตนที่รัดกุม และเฝ้าระวังความผิดปกติของระบบอย่างต่อเนื่อง
ท้ายที่สุด Hacktivist ทำให้เราเห็นว่า โลกไซเบอร์ไม่ได้เป็นเพียงพื้นที่สำหรับการสื่อสารหรือทำธุรกรรมอีกต่อไป แต่ยังเป็นสนามที่ผู้คนสามารถใช้แสดงจุดยืน ต่อสู้ทางอุดมการณ์ และสร้างแรงกดดันต่อประเทศหรือองค์กรต่าง ๆ ได้ด้วย แต่คำถามสำคัญคือ หากการเรียกร้องความยุติธรรมต้องแลกมาด้วยการทำให้ระบบสาธารณูปโภคเสียหาย หรือทำให้ข้อมูลของผู้บริสุทธิ์ตกอยู่ในอันตราย การกระทำนั้นยังเรียกได้ว่าเป็นการต่อสู้เพื่อสังคมอยู่หรือไม่?
อ้างอิง cyber.gov.au eurojust.europa.eu nsa.gov senate.texas.gov swp-berlin.org ncsc.gov.uk cover iT24Hrs
และข่าวอื่นๆเพิ่มเติมได้ที่ it24hrs.com
Hacktivist คืออะไร? เมื่อแฮ็กเกอร์ป่วนโลก แต่ไม่ได้ต้องการเงิน แล้วทำไปเพื่ออะไร?
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502