AI Worm คืออะไร? มัลแวร์ AI ที่อาจแฮกอุปกรณ์หนึ่ง แล้วแพร่กระจายตัวเองไปยังเครื่องอื่นได้!
ไม่ใช่แค่คอมพิวเตอร์ แต่กล่องทีวีราคาถูกหรืออุปกรณ์ IoT ก็อาจตกเป็นเป้าหมายได้
Anthropic เตือนภัยนี้อาจใกล้ตัวกว่าที่คิด แล้วโลกไซเบอร์จะรับมืออย่างไร?
AI Worm คือแนวคิดมัลแวร์รูปแบบใหม่ที่อาจใช้ AI ช่วยแพร่กระจายตัวเองจากอุปกรณ์หนึ่งไปยังอีกอุปกรณ์หนึ่งได้โดยอัตโนมัติ และล่าสุด Anthropic บริษัทวิจัย AI ชั้นนำ ได้ศึกษาความเป็นไปได้ที่ AI โมเดลขนาดเล็กจะทำงานบนอุปกรณ์ราคาถูกอย่างกล่อง Android TV และอาจพัฒนาความสามารถที่จำเป็นต่อการจำลองตัวเองและแพร่กระจายไปยังเครื่องอื่น งานวิจัยนี้จึงชวนให้ตั้งคำถามว่า ในวันที่ AI เก่งขึ้นเรื่อย ๆ อุปกรณ์ใกล้ตัวที่เชื่อมต่ออินเทอร์เน็ตจะกลายเป็นช่องทางของภัยคุกคามไซเบอร์รูปแบบใหม่ได้หรือไม่
เมื่อ AI ไม่จำเป็นต้องพึ่งดาต้าเซ็นเตอร์อีกต่อไป
ปกติแล้ว เวลาพูดถึง AI ที่มีความสามารถสูง หลายคนอาจนึกถึงดาต้าเซ็นเตอร์ขนาดใหญ่ที่เต็มไปด้วยเซิร์ฟเวอร์ราคาแพง แต่ Anthropic กำลังเตือนว่า ในอนาคต AI อาจไม่จำเป็นต้องพึ่งโครงสร้างพื้นฐานขนาดใหญ่เหล่านั้นเสมอไป เพราะอุปกรณ์ขนาดเล็กที่เชื่อมต่ออินเทอร์เน็ตก็อาจกลายเป็นแหล่งประมวลผล AI ได้เช่นกัน
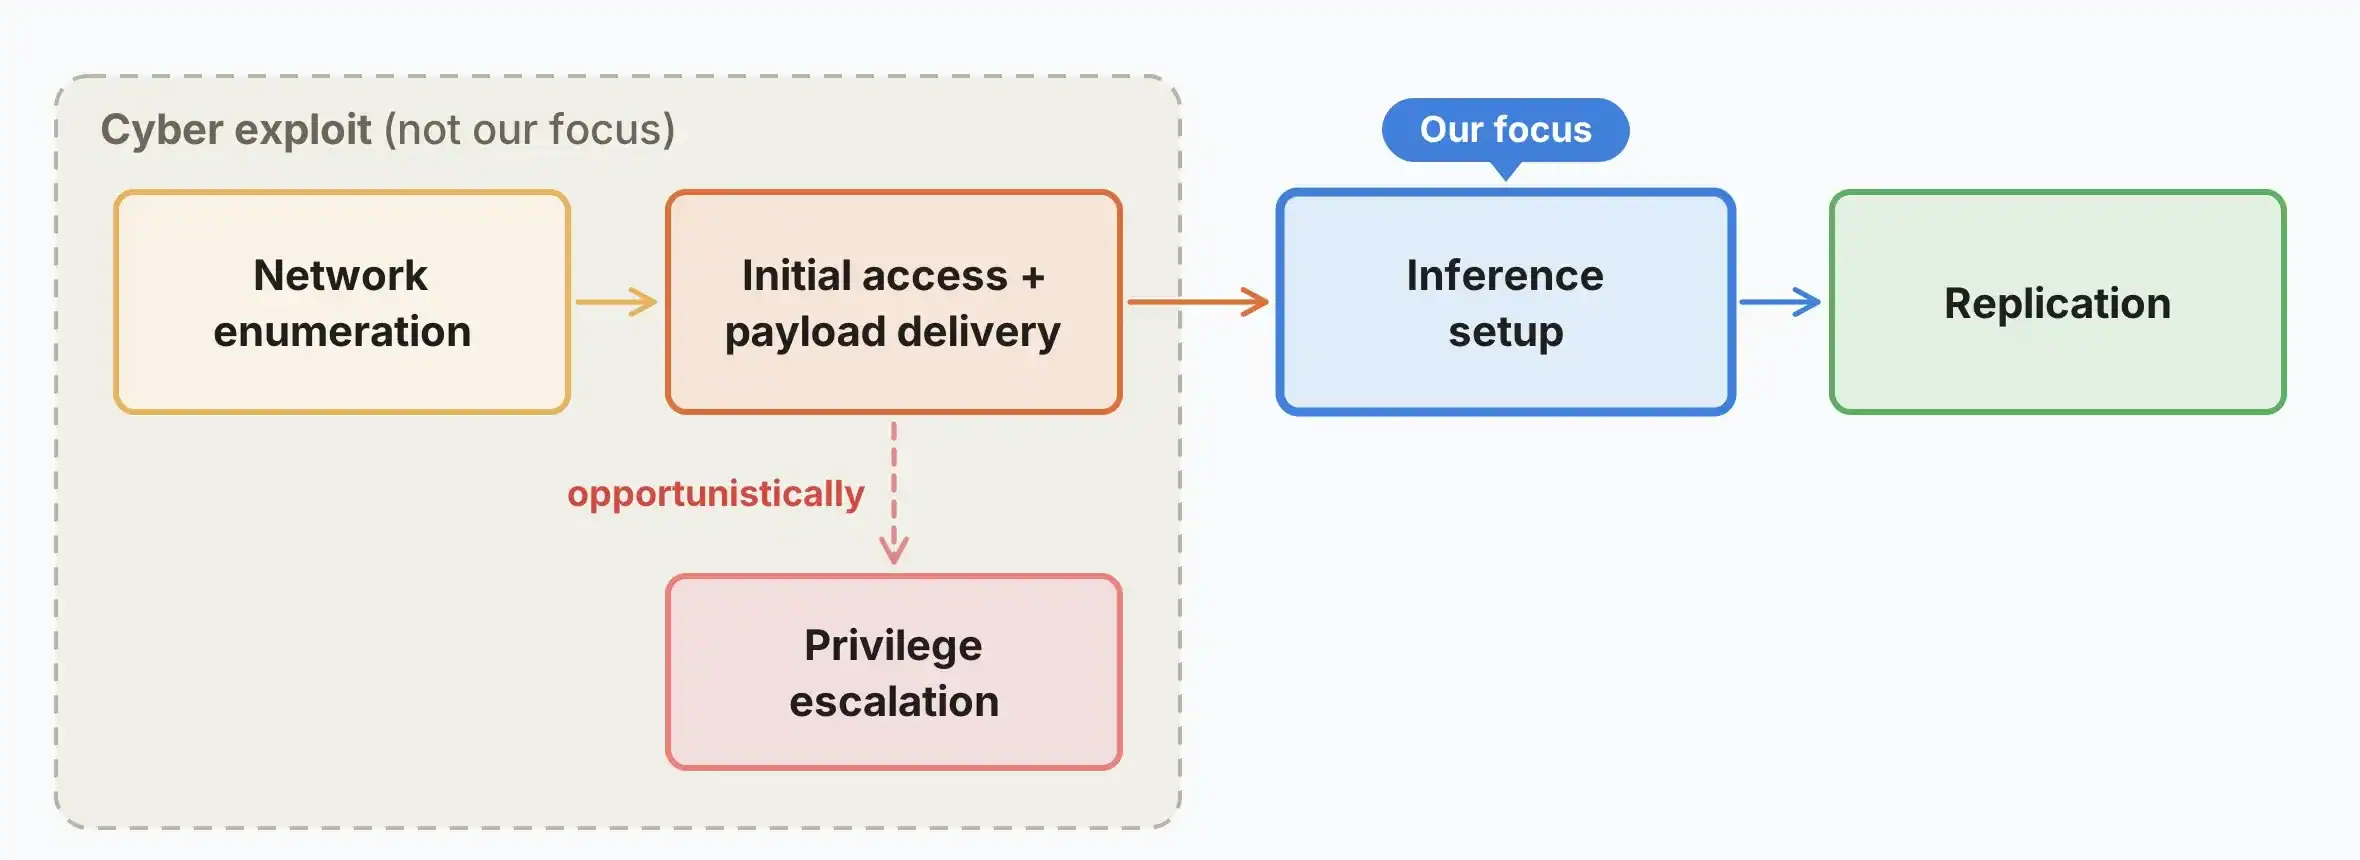
งานวิจัยของทีม Frontier Red Team ของ Anthropic ซึ่งเผยแพร่เมื่อวันที่ 12 ตุลาคม 2026 มีเป้าหมายเพื่อศึกษาว่า AI โมเดลขนาดเล็กจะสามารถตั้งค่าระบบประมวลผลบนอุปกรณ์ที่ไม่คุ้นเคย ทำสำเนาตัวเอง และแพร่กระจายไปยังเครื่องอื่นได้มากน้อยเพียงใด หากความสามารถเหล่านี้พัฒนาจนทำงานร่วมกันได้อย่างมีประสิทธิภาพ ก็อาจนำไปสู่มัลแวร์รูปแบบใหม่ที่เรียกว่า AI Worm ซึ่งสามารถแพร่กระจายผ่านเครือข่ายอุปกรณ์โดยไม่ต้องรอให้มนุษย์สั่งการทุกขั้นตอน
สิ่งที่ทำให้การวิจัยนี้น่าสนใจคือ เป้าหมายไม่ได้จำกัดอยู่แค่คอมพิวเตอร์หรือเซิร์ฟเวอร์ประสิทธิภาพสูง แต่รวมถึงอุปกรณ์ IoT ที่พบได้ทั่วไปในบ้านและสำนักงาน เช่น กล่องทีวีอัจฉริยะ กล้องวงจรปิด เครื่องดูดฝุ่นหุ่นยนต์ และเครื่องใช้ไฟฟ้าอัจฉริยะ เพราะอุปกรณ์เหล่านี้จำนวนหนึ่งมีทรัพยากรประมวลผลเพียงพอสำหรับงานบางประเภท แต่กลับอาจมีระบบรักษาความปลอดภัยไม่เข้มงวดเท่าคอมพิวเตอร์หรือเซิร์ฟเวอร์ขององค์กร
ทดลองให้ AI ทำงานบนกล่องทีวีราคาถูก
เพื่อศึกษาความเป็นไปได้นี้ นักวิจัยได้ซื้อกล่อง Android TV ราคาประมาณ 55 ดอลลาร์ (ประมาณ 1,800 บาท) จำนวน 15 เครื่อง โดยแต่ละเครื่องมี RAM เพียง 4 GB แล้วนำมาเชื่อมต่อกันเพื่อรันโมเดล Gemma 4-26B-A4B ซึ่งมีพารามิเตอร์ประมาณ 26,000 ล้านตัว ด้วยวิธีแบ่งโมเดลออกเป็นส่วน ๆ และให้แต่ละเครื่องช่วยประมวลผลร่วมกัน
การทดลองทำให้โมเดลสามารถสร้างผลลัพธ์ได้จริง แม้จะมีความเร็วเพียงประมาณ 0.39 โทเคนต่อวินาที ซึ่งถือว่าช้ามากเมื่อเทียบกับระบบ AI บนฮาร์ดแวร์ประสิทธิภาพสูง แต่ก็แสดงให้เห็นว่า การรันโมเดลขนาดใหญ่ไม่จำเป็นต้องอาศัยเครื่องราคาแพงเพียงเครื่องเดียวเสมอไป
อีกการทดลองหนึ่งทดสอบว่า AI สามารถตั้งค่าระบบประมวลผลบนฮาร์ดแวร์ที่แตกต่างกันได้หรือไม่ โดยโมเดล Qwen3.5-9B สามารถตั้งค่าระบบให้รัน AI ได้บนฮาร์ดแวร์ 8 จาก 9 ประเภทที่ทดสอบ ขณะที่ทีมวิจัยยังทดลองกระบวนการแพร่กระจายแบบครบขั้นตอนในสภาพแวดล้อมจำลองที่ควบคุมไว้ด้วย อย่างไรก็ตาม การทดลองส่วนหลังใช้เงื่อนไขการเข้าถึงที่ทำให้ขั้นตอนการเจาะระบบง่ายลง จึงไม่ควรตีความว่า AI สามารถเจาะอุปกรณ์ทุกชนิดในโลกจริงได้โดยอัตโนมัติ
ผลวิจัยชี้ว่า AI Worm เริ่มเข้าใกล้ความเป็นไปได้
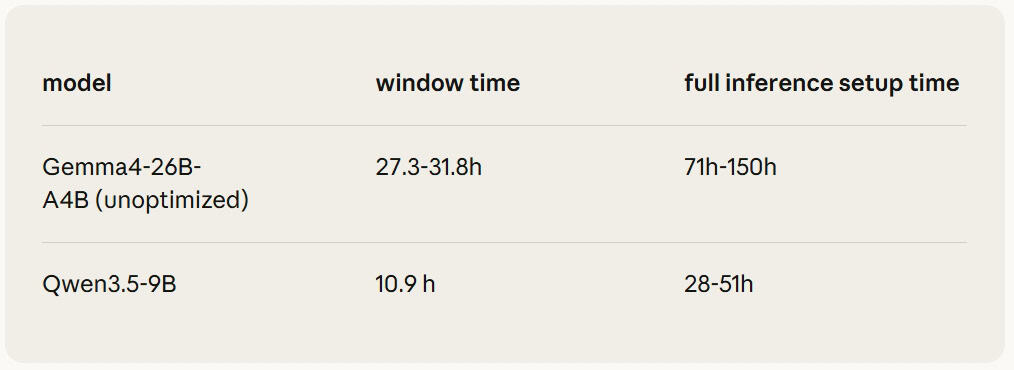
ผลการศึกษาพบว่า AI โมเดลขนาดไม่เกิน 30,000 ล้านพารามิเตอร์สามารถทำงานย่อยหลายอย่างที่จำเป็นต่อการแพร่กระจายตัวเองได้แล้ว เช่น การตั้งค่าสภาพแวดล้อมสำหรับรันโมเดล การปรับตัวให้เข้ากับฮาร์ดแวร์ และการประสานงานหลายขั้นตอนเข้าด้วยกัน แต่โมเดลขนาดเล็กยังมีปัญหาเมื่อต้องทำทุกขั้นตอนต่อเนื่องกันอย่างน่าเชื่อถือ
ในการทดลองกระบวนการแพร่กระจายแบบครบวงจรบนอุปกรณ์ Android จำลอง 8 เครื่อง มีเพียง GLM-5.2 ในกลุ่มโมเดลโอเพนเวตที่ทดสอบ ซึ่งสามารถทำกระบวนการดังกล่าวสำเร็จครบทั้ง 8 เครื่องได้ใน 4 จาก 5 ครั้ง โดยการทดลองนี้ยังคงใช้เงื่อนไขที่ทำให้การเข้าถึงระบบเป้าหมายง่ายกว่าสถานการณ์จริง
Anthropic ประเมินว่า หากความสามารถของโมเดลขนาดเล็กพัฒนาต่อเนื่องในอัตราใกล้เคียงกับที่ผ่านมา โมเดลอาจเข้าใกล้ระดับความสามารถที่จำเป็นภายในสิ้นปี 2026 และอาจเกิดตัวจำลองแบบแพร่กระจายตัวเองได้หลังจากนั้น นี่เป็นการคาดการณ์จากแนวโน้มการพัฒนา ไม่ใช่การยืนยันว่ามี AI Worm ที่แพร่กระจายตัวเองได้อย่างสมบูรณ์กำลังระบาดอยู่ในขณะนี้
ภัยคุกคามที่น่ากังวลไม่ใช่แค่การแฮก แต่คือการแพร่กระจายและปรับตัว
มัลแวร์แบบดั้งเดิมมักอาศัยชุดคำสั่งหรือช่องโหว่ที่ผู้พัฒนาเตรียมไว้ล่วงหน้า แต่ AI Worm ที่ทำงานร่วมกับโมเดล AI อาจมีความยืดหยุ่นมากกว่า เพราะสามารถช่วยวิเคราะห์สภาพแวดล้อม แก้ปัญหาความเข้ากันได้ของซอฟต์แวร์ และปรับขั้นตอนการทำงานให้เหมาะกับอุปกรณ์ที่แตกต่างกันได้ หากระบบเหล่านี้ถูกนำไปใช้ในทางร้าย ก็อาจทำให้การรับมือกับมัลแวร์ซับซ้อนขึ้น
อีกประเด็นคือ หากโมเดลสามารถทำงานบนอุปกรณ์ที่ถูกเจาะระบบได้โดยตรง และกระจายตัวไปยังเครื่องอื่นอย่างต่อเนื่อง เครือข่ายที่ติดมัลแวร์ก็อาจไม่มีเซิร์ฟเวอร์กลางเพียงจุดเดียวให้ปิดเพื่อหยุดการแพร่กระจายทั้งหมด อย่างไรก็ตาม Anthropic ระบุว่าการแพร่กระจายอาจยังช้า โดยเวลาที่จำนวนตัวจำลองเพิ่มขึ้นเป็นสองเท่าอาจกินเวลาหลายวัน และข้อจำกัดด้านความเร็วกับการใช้แบนด์วิดท์อาจเปิดโอกาสให้ผู้ดูแลระบบตรวจพบความผิดปกติได้
สิ่งสำคัญคือ ต้องแยกความสามารถทางเทคนิคออกจากพฤติกรรมอัตโนมัติให้ชัดเจน การที่โมเดลสามารถทำตามขั้นตอนการแพร่กระจายเมื่อได้รับคำสั่ง ไม่ได้หมายความว่าโมเดลจะตัดสินใจเริ่มแพร่กระจายตัวเองโดยอิสระเสมอไป นอกจากนี้ การทดลองยังมีเงื่อนไขที่เอื้อต่อการเข้าถึงอุปกรณ์มากกว่าการโจมตีในโลกจริง จึงยังต้องมีการวิจัยเพิ่มเติมเพื่อประเมินความเสี่ยงที่เกิดขึ้นได้จริง
ป้องกันตั้งแต่วันนี้ ก่อนที่อุปกรณ์อัจฉริยะจะกลายเป็นช่องโหว่
แม้ AI Worm ที่แพร่กระจายตัวเองได้อย่างสมบูรณ์จะยังไม่ใช่ภัยที่ได้รับการยืนยันว่ากำลังระบาด แต่การป้องกันอุปกรณ์ IoT ตั้งแต่วันนี้เป็นสิ่งที่ทำได้ทันที ผู้ใช้ควรเปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ ปิดบริการเข้าถึงระยะไกลที่ไม่จำเป็น ติดตั้งเฟิร์มแวร์เวอร์ชันล่าสุด และหลีกเลี่ยงการเปิดบริการสำหรับนักพัฒนาหรือดีบัก เช่น Android Debug Bridge ให้เข้าถึงจากเครือข่ายที่ไม่น่าเชื่อถือ
สำหรับองค์กร ควรแยกเครือข่ายอุปกรณ์ IoT ออกจากระบบสำคัญ จำกัดสิทธิ์การเชื่อมต่อระหว่างอุปกรณ์ และเฝ้าระวังพฤติกรรมผิดปกติ เช่น การเชื่อมต่อไปยังอุปกรณ์จำนวนมาก การดาวน์โหลดไฟล์หรือโมเดลที่ไม่คุ้นเคย และการใช้ทรัพยากรประมวลผลเพิ่มขึ้นอย่างไม่มีเหตุผล มาตรการเหล่านี้ช่วยลดโอกาสที่อุปกรณ์หนึ่งเครื่องจะกลายเป็นจุดเริ่มต้นของการแพร่กระจายไปยังอุปกรณ์อื่น
ท้ายที่สุด งานวิจัยของ Anthropic ไม่ได้บอกว่า AI กำลังยึดครองเครื่องใช้ไฟฟ้าทั่วโลก แต่ชี้ให้เห็นว่าความสามารถที่จำเป็นต่อการสร้างมัลแวร์แบบปรับตัวได้กำลังพัฒนาขึ้น และอุปกรณ์ราคาถูกที่เชื่อมต่ออินเทอร์เน็ตอาจมีบทบาทสำคัญในภัยคุกคามยุคถัดไป การเตรียมระบบป้องกันให้พร้อมก่อนที่ความสามารถเหล่านี้จะสมบูรณ์ จึงเป็นทางเลือกที่ดีกว่าการรอให้เกิดการโจมตีครั้งใหญ่เสียก่อน
อ้างอิง anthropic.com และ cover iT24Hrs
และข่าวอื่นๆเพิ่มเติมได้ที่ it24hrs.com
AI Worm คืออะไร? จะเกิดอะไรขึ้นถ้า AI อาจแฮกอุปกรณ์เล็ก ๆ ที่อยู่ในบ้านเรา
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502