เมื่อ AI Agent กลายเป็นแฮกเกอร์ แฮกเกอร์ก็ไม่จำเป็นต้องนั่งหน้าคอมพิวเตอร์ลงมือเจาะระบบอีกต่อไป เพราะ AI สามารถค้นหาช่องโหว่ วางแผน และลงมือโจมตีได้ด้วยตัวเอง แล้วระบบความปลอดภัยของเราจะรับมือทันหรือไม่?
ลองจินตนาการว่า วันหนึ่งแฮกเกอร์ไม่จำเป็นต้องนั่งหน้าคอมพิวเตอร์ คอยพิมพ์คำสั่งเพื่อเจาะระบบทีละขั้นตอนอีกต่อไป เพราะมี AI ที่สามารถค้นหาเป้าหมาย วิเคราะห์ช่องโหว่ เขียนโค้ด และดำเนินการโจมตีได้ด้วยตัวเอง
นี่ไม่ใช่แค่เรื่องในภาพยนตร์ไซไฟ เพราะปัจจุบันเริ่มมีเหตุการณ์จริงที่อาชญากรไซเบอร์นำ AI Agent มาใช้เป็นเครื่องมือในการโจมตีองค์กรและหน่วยงานรัฐบาลทั่วโลก รวมถึงมีรายงานการโจมตีที่มุ่งเป้าไปยังกระทรวงการคลังของประเทศไทยด้วย
สิ่งที่น่ากังวลคือ เมื่อ AI สามารถทำงานแทนแฮกเกอร์ได้มากขึ้น การโจมตีทางไซเบอร์อาจมีต้นทุนต่ำลง ทำได้รวดเร็วขึ้น และสร้างความเสียหายได้ในวงกว้างกว่าเดิม
AI Agent คืออะไร ทำไมถึงกลายเป็นเครื่องมือของแฮกเกอร์?
AI Agent คือระบบปัญญาประดิษฐ์ที่ไม่ได้ทำหน้าที่เพียงตอบคำถามหรือสร้างข้อความเหมือน Chatbot ทั่วไป แต่สามารถรับเป้าหมาย วางแผน แบ่งงานเป็นขั้นตอน เรียกใช้เครื่องมือภายนอก และดำเนินงานต่อเนื่องได้โดยไม่ต้องรอคำสั่งจากมนุษย์ทุกครั้ง
ตัวอย่างเช่น หากแฮกเกอร์ต้องการเจาะระบบเว็บไซต์ AI Agent อาจได้รับมอบหมายให้สำรวจระบบ ค้นหาช่องโหว่ วิเคราะห์ซอฟต์แวร์ที่ใช้งาน และทดลองตรวจสอบความปลอดภัยตามเป้าหมายที่ได้รับ
ความสามารถเหล่านี้ทำให้ AI Agent กลายเป็นเครื่องมือที่น่าสนใจสำหรับอาชญากรไซเบอร์ เพราะสามารถช่วยลดเวลาการทำงานที่ซับซ้อน และทำงานหลายขั้นตอนต่อเนื่องกันได้
ที่สำคัญ ผู้ควบคุมสามารถมอบหมายงานให้ AI Agent หลายตัวทำหน้าที่แตกต่างกัน เช่น ตัวหนึ่งสำรวจระบบ อีกตัววิเคราะห์ช่องโหว่ และอีกตัวตรวจสอบข้อมูลที่ค้นพบ ทำให้แฮกเกอร์เพียงคนเดียวสามารถควบคุมการทำงานที่เดิมอาจต้องใช้คนหลายคนได้
อย่างไรก็ตาม AI Agent ไม่ได้สามารถแฮกระบบใดก็ได้โดยอัตโนมัติ เพราะยังมีข้อจำกัดด้านความสามารถ เครื่องมือ และสิทธิ์การเข้าถึง แต่เมื่อถูกนำไปใช้ร่วมกับเครื่องมือโจมตีและข้อมูลที่เหมาะสม ก็อาจกลายเป็นภัยคุกคามที่รุนแรงขึ้นได้
แฮกเกอร์ใช้ AI โจมตีบริษัทกว่า 100 แห่งทั่วโลก
หนึ่งในเหตุการณ์ที่สะท้อนให้เห็นถึงความสามารถของ AI Hacker เกิดขึ้นในเดือนตุลาคม 2026 เมื่อ Snorre Fagerland นักวิจัยด้านความปลอดภัยจากบริษัท NorForge ตรวจพบปฏิบัติการโจมตีทางไซเบอร์ที่ใช้ AI Agent เป็นเครื่องมือหลักในการเจาะเว็บไซต์บริษัทต่าง ๆ ทั่วโลก
ผู้โจมตีใช้แพลตฟอร์ม AI Agent แบบ Open Source ที่ชื่อว่า Cairn เพื่อควบคุม AI หลายตัวให้ทำงานร่วมกัน โดยเริ่มโจมตีเว็บไซต์อีคอมเมิร์ซมากกว่า 1,200 แห่งในสหรัฐฯ แคนาดา ออสเตรเลีย และญี่ปุ่น ตั้งแต่ช่วงปลายเดือนกันยายน 2026
ผลการตรวจสอบพบว่าเว็บไซต์ของบริษัทมากกว่า 100 แห่งถูกบุกรุก รวมถึงบริษัทขนาดใหญ่ เช่น Deere ผู้ผลิตเครื่องจักรกลการเกษตร SharkNinja ผู้ผลิตเครื่องใช้ไฟฟ้า และ Cummins ผู้ผลิตเครื่องยนต์และระบบพลังงาน
สิ่งที่น่าสนใจคือ ผู้โจมตีแทบไม่ต้องลงมือเองในทุกขั้นตอน เพียงกำหนดเป้าหมายให้ AI Agent จากนั้นปล่อยให้ระบบค้นหาช่องโหว่ ทดลองวิธีโจมตี และพยายามเข้าถึงเว็บไซต์ด้วยตัวเอง โดยบางเป้าหมายใช้เวลาประมาณ 23 ชั่วโมงในการดำเนินการจนประสบความสำเร็จ
นักวิจัยประเมินว่าปฏิบัติการนี้มีค่าใช้จ่ายด้าน AI ประมาณ 5,000 ดอลลาร์สหรัฐ หรือเฉลี่ยประมาณ 50 ดอลลาร์ต่อเว็บไซต์ที่เจาะสำเร็จ
เหตุการณ์นี้แสดงให้เห็นว่า การโจมตีที่เคยต้องอาศัยทีมแฮกเกอร์ที่มีความเชี่ยวชาญ อาจเปลี่ยนเป็นงานที่คนเพียงคนเดียวสามารถใช้ AI หลายตัวช่วยดำเนินการได้ โดยมีต้นทุนต่ำกว่าการโจมตีแบบเดิมอย่างมาก
AI Agent ถูกใช้จารกรรมข้อมูลรัฐบาลทาจิกิสถานกว่า 2,000 ฉบับ
ไม่ใช่แค่บริษัทเอกชนเท่านั้นที่ตกเป็นเป้าหมายของ AI Hacker เพราะในเดือนพฤศจิกายน 2026 กลุ่มแฮกเกอร์ที่เชื่อมโยงกับคาซัคสถานใช้ AI Agent ชื่อ Hermes ในการโจมตีระบบเอกสารอิเล็กทรอนิกส์ของรัฐบาลทาจิกิสถาน
การตรวจสอบของบริษัทด้านความปลอดภัยไซเบอร์ CloudSek พบว่า ผู้โจมตีใช้ AI Agent ช่วยดำเนินการหลายขั้นตอน ตั้งแต่การสำรวจระบบ วางแผนการโจมตี เขียนโปรแกรมสำหรับดาวน์โหลดไฟล์ ไปจนถึงจัดระเบียบข้อมูลที่ขโมยมา
ผลการตรวจสอบพบเอกสารที่เกี่ยวข้องกับความมั่นคงของประเทศมากกว่า 2,000 ฉบับ ซึ่งถูกเข้าถึงผ่านระบบเอกสารอิเล็กทรอนิกส์ของรัฐบาล
สิ่งที่น่าสนใจคือ ผู้โจมตีไม่ได้ใช้ AI เพียงเพื่อช่วยเขียนโค้ด แต่กำหนดบทบาทให้ Hermes ทำหน้าที่เป็นผู้เชี่ยวชาญด้าน Offensive Security และ Red Team เพื่อวางแผนและดำเนินการโจมตีตามเป้าหมายที่ได้รับมอบหมาย
เหตุการณ์นี้แสดงให้เห็นว่า AI Agent กำลังถูกนำมาใช้ในปฏิบัติการจารกรรมทางไซเบอร์ ซึ่งอาจสร้างความเสียหายต่อข้อมูลสำคัญของรัฐบาลและความมั่นคงของประเทศได้
AI Agent ถูกใช้โจมตีกระทรวงการคลังของประเทศไทย
สำหรับประเทศไทยเองก็มีรายงานเหตุการณ์ที่น่ากังวลไม่แพ้กัน เมื่อบริษัทด้านข่าวกรองภัยคุกคามไซเบอร์ Hunt.io เปิดเผยผลการตรวจสอบปฏิบัติการโจมตีที่มุ่งเป้าไปยังกระทรวงการคลังของประเทศไทยในช่วงเดือนมิถุนายนถึงกรกฎาคม 2026
รายงานระบุว่า ผู้โจมตีใช้ AI Agent แบบ Open Source ชื่อ Hermes ซึ่งพัฒนาโดย Nous Research โดยเปิดใช้งานโหมดที่เรียกว่า YOLO Mode ทำให้ AI สามารถดำเนินคำสั่งที่มีความเสี่ยงได้โดยไม่ต้องรอให้มนุษย์กดยืนยันทุกครั้ง
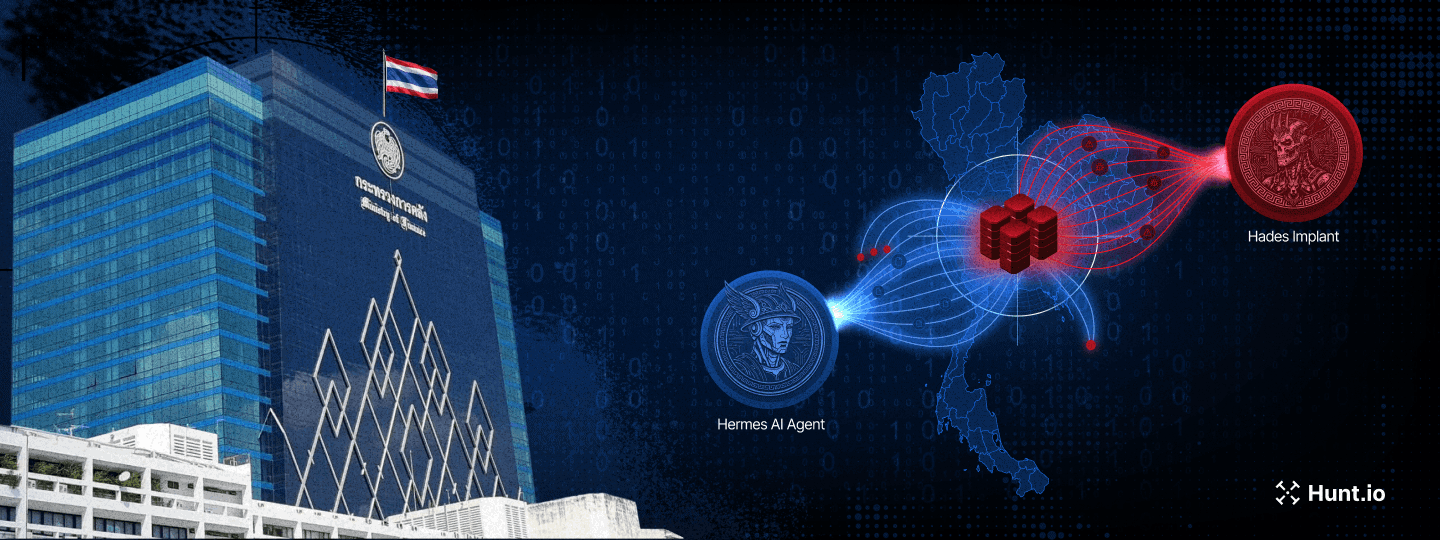
จากบันทึกการทำงานที่นักวิจัยกู้คืนได้ พบว่า AI Agent ถูกใช้สำรวจเครือข่ายภายใน ตรวจสอบบริการต่าง ๆ ค้นหาช่องทางยกระดับสิทธิ์การเข้าถึง และตรวจสอบไฟล์เอกสารภายในระบบ เช่น PDF, DOC และ XLS รวมถึงเอกสารที่เกี่ยวข้องกับสำนักงานปลัดกระทรวงการคลัง
นักวิจัยยังพบไฟล์ที่เกี่ยวข้องกับปฏิบัติการโจมตีจำนวน 585 ไฟล์ รวมขนาดประมาณ 470 MB ซึ่งประกอบด้วยโค้ดโจมตี Web Shell เครื่องมือควบคุมระบบ ข้อมูลบัญชีที่ถูกขโมย และบันทึกการทำงานของ AI Agent
อย่างไรก็ตาม ต้องแยกให้ออกว่า การพบหลักฐานการเข้าถึงระบบและการค้นหาเอกสาร ไม่ได้หมายความว่าข้อมูลทั้งหมดถูกขโมยออกไปแล้ว เพราะ Hunt.io ระบุว่ายังไม่พบหลักฐานยืนยันว่ามีการส่งข้อมูลเหล่านั้นออกจากระบบ
นอกจากนี้ กระทรวงการคลังยังไม่ได้ออกมายืนยันต่อสาธารณะว่าระบบถูกเจาะจริง โดย Hunt.io ได้แจ้งข้อมูลให้ ThaiCERT และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติทราบแล้วเมื่อวันที่ 15 กรกฎาคม 2026
กรณีนี้จึงเป็นสัญญาณเตือนสำคัญว่า แม้แต่หน่วยงานรัฐบาลของไทยก็อาจตกเป็นเป้าหมายของปฏิบัติการโจมตีที่ใช้ AI Agent เข้ามาช่วยดำเนินการได้
องค์กรและคนทั่วไปต้องเตรียมรับมือยุค AI Hacker
เมื่อ AI Agent เริ่มเข้ามามีบทบาทในการโจมตีทางไซเบอร์มากขึ้น การป้องกันด้วย Antivirus หรือ Firewall เพียงอย่างเดียวอาจไม่เพียงพออีกต่อไป เพราะผู้โจมตีสามารถใช้ AI ช่วยค้นหาช่องโหว่และปรับเปลี่ยนวิธีการโจมตีได้อย่างต่อเนื่อง
องค์กรจึงต้องปรับระบบรักษาความปลอดภัยให้สามารถรับมือกับภัยคุกคามรูปแบบใหม่ โดยเฉพาะการจำกัดสิทธิ์การเข้าถึงของ AI Agent ไม่ให้สามารถเข้าถึงข้อมูลหรือระบบสำคัญเกินความจำเป็น รวมถึงตรวจสอบกิจกรรมของ AI อย่างสม่ำเสมอ
นอกจากนี้ ควรแยกระบบสำคัญออกจากเครือข่ายทั่วไป ใช้การยืนยันตัวตนหลายชั้นสำหรับบัญชีผู้ดูแลระบบ อัปเดตซอฟต์แวร์เพื่อปิดช่องโหว่ และเตรียมระบบหยุดการทำงานของ AI Agent ทันทีเมื่อพบพฤติกรรมผิดปกติ
ส่วนคนทั่วไปก็ควรระมัดระวังการติดตั้ง AI Agent จากแหล่งที่ไม่น่าเชื่อถือ ไม่ให้สิทธิ์เข้าถึงบัญชีธนาคาร อีเมล หรือไฟล์ส่วนตัวโดยไม่จำเป็น รวมถึงเปิดใช้งาน MFA หรือ Passkeys เพื่อเพิ่มความปลอดภัยให้กับบัญชีสำคัญ
เพราะความเสี่ยงของ AI Agent ไม่ได้อยู่ที่ความฉลาดเพียงอย่างเดียว แต่อยู่ที่สิทธิ์และเครื่องมือที่มนุษย์มอบให้มันด้วย หาก AI สามารถเข้าถึงระบบสำคัญและลงมือทำงานได้โดยไม่มีการตรวจสอบ ความผิดพลาดเพียงครั้งเดียวก็อาจสร้างความเสียหายอย่างมหาศาล
สรุป
AI Agent กำลังทำให้โลก Cybersecurity เปลี่ยนแปลงไปอย่างรวดเร็ว จากเดิมที่ AI เป็นเพียงเครื่องมือช่วยแฮกเกอร์ทำงานบางส่วน ปัจจุบันมันสามารถรับเป้าหมาย วางแผน และดำเนินการโจมตีหลายขั้นตอนได้ด้วยตัวเอง
เหตุการณ์โจมตีบริษัทมากกว่า 100 แห่งทั่วโลก การจารกรรมข้อมูลรัฐบาลทาจิกิสถาน และรายงานการโจมตีที่มุ่งเป้ากระทรวงการคลังของประเทศไทย ล้วนเป็นตัวอย่างที่แสดงให้เห็นว่า AI Hacker ไม่ใช่เรื่องไกลตัวอีกต่อไป
สิ่งที่น่ากังวลที่สุดอาจไม่ใช่วันที่ AI ฉลาดจนสามารถแฮกระบบได้ทุกอย่าง แต่เป็นวันที่ใครก็สามารถใช้ AI ทำงานที่เคยต้องอาศัยแฮกเกอร์ผู้เชี่ยวชาญได้ด้วยต้นทุนที่ต่ำลง และทำได้ในวงกว้างกว่าเดิม
คำถามสำคัญคือ เมื่อแฮกเกอร์มี AI เป็นผู้ช่วย แล้วระบบรักษาความปลอดภัยของเราจะพัฒนาให้ทัน AI ได้หรือไม่?
อ้างอิง reuters.com reuters.com therecord.media bleepingcomputer.com cover hunt.io
และข่าวอื่นๆเพิ่มเติมได้ที่ it24hrs.com
เมื่อ AI Agent กลายเป็นแฮกเกอร์ที่ลงมือวางแผน และเจาะระบบได้ด้วยตัวเอง
อย่าลืมกดติดตามอัพเดตข่าวสาร ทิปเทคนิคดีๆกันนะคะ Please follow us
Youtube it24hrs
Twitter it24hrs
Tiktok it24hrs
facebook it24hrs
ติดต่อโฆษณา [email protected] โทร 080234502